
CTI I: Temeller ve Teknik Altyapı
Bİ'SİBER CTI eğitiminin ilk paketi (Giriş–Orta): istihbarat düşüncesi, istihbarat döngüsü ve tradecraft; ardından ağ/DNS/TLS, uç nokta telemetrisi, kimlik (AD/Kerberos/OAuth) ve bulut/konteyner/OT. Gerçek kişi/kurum adı yok; örnekler kurgusaldır.
GirişOrta 17 görev · 240 dk
Tebrikler, odayı tamamladın!
Eğitimleri çözmek ve ilerlemeni kaydetmek için giriş yap. Giriş · Üye ol
Modül 1 · İstihbarat nedir, ne değildir
Veri, enformasyon, bilgi ve istihbarat ayrımı; CTI’nin tanımı ve gerçek başarı ölçütü.
Görev 1Veriden istihbarata
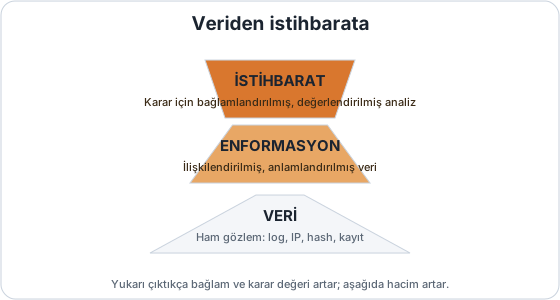
Dört kavramı ayırmak CTI'nın temelidir:
- Veri — tek başına yorumlanmamış gözlem ya da kayıt (bir IP, bir hash).
- Enformasyon — verinin bağlam ve ilişki kazanmış hâli.
- Bilgi — enformasyonun deneyim ve modellerle anlaşılması.
- İstihbarat — belirli bir karar vericinin, belirli bir ihtiyacına yönelik, kaynakları değerlendirilmiş, belirsizliği ifade edilmiş sonuç.
Bu yüzden binlerce IOC içeren bir liste kendiliğinden istihbarat değildir — yorumlanmamış veridir. Kısa bir değerlendirme notu, doğru soruyu yanıtlayıp eyleme dönük sonuç üretiyorsa yüksek istihbarat değeri taşıyabilir.
Görev 2CTI'nın gerçek amacı ve başarı ölçütü
CTI'nın temel çıktısı "tehdit hakkında daha çok bilgi" değil, **"belirsizlik altında daha iyi karar"**dır.
Bu yüzden başarı; toplanan IOC adedi, yayınlanan rapor sayısı ya da kullanılan platform sayısıyla ölçülmez. Daha anlamlı ölçütler: gereksinimlerin ne kadarının yanıtlandığı, analitik sonucun hangi kararı değiştirdiği, tehditlerin ne kadar erken fark edildiği, yanlış pozitif yükünün nasıl değiştiği ve analistin güven tahminlerinin zamanla ne kadar isabetli (kalibre) olduğu.
Görev 3Uygulama vakası: ham kaydı istihbarata çevir
Durum. Elinde 12 satırlık kurgusal bir olay kaydı var: her satırda zaman, host, kullanıcı, domain, işlem ve sonuç. Birkaç satır 192.0.2.50 IP'sinden başarısız giriş; bir satır aynı IP'den başarılı giriş; ardından guncelleme-servis.test domain'ine giden olağandışı bir bağlantı görünüyor.
Analitik görev. Kayıtları normalleştir; aynı olaya ait satırları ilişkilendir; neyin doğrudan gözlem, neyin çıkarım olduğunu işaretle; en az iki hipotez kur (ör. "parola denemesi başarılı oldu" vs. "meşru kullanıcı seyahatte"); her hipotez için destekleyen ve çelişen kanıtı yaz; bir SOC analistine ve bir yöneticiye iki farklı özet hazırla.
Analitik tuzak. Bir IP'nin tek başına "şüpheli" etiketlenmesini olayın kesin kanıtı kabul etmek. Gözlem (başarılı giriş gerçekleşti) ile çıkarım (hesap ele geçirildi) ayrı tutulmalı; istihbarat, ham kaydı değil, değerlendirilmiş sonucu sunar.
Modül 2 · Ürünler ve müşteri
İstihbarat kime, hangi düzeyde yazılır? Ürün ailesi ve "hangi kararı destekliyorum?" sorusu.
Görev 4İstihbarat müşterisi ve düzeyler
Müşteri, istihbaratı kullanarak karar veren kişi/ekiptir — yalnızca yönetici değil: SOC, olay müdahale, zafiyet yönetimi, güvenlik mimarı, hukuk, iş sürekliliği de müşteridir. Her müşterinin karar ufku ve teknik ihtiyacı farklıdır.
İstihbarat üç düzeyde konuşur:
- Taktik — yakın zamanlı, SOC/IR'nin hemen kullanacağı (IOC, süreç ağacı, ATT&CK tekniği).
- Operasyonel — bir kampanyanın "kim, neden, nasıl"ı; sonraki eylemleri anlamak.
- Stratejik — uzun vadeli eğilimler, sektör/jeopolitik risk, yatırım kararları (yöneticiye).
CISO'ya 80 hash vermek, SOC'a dört sayfalık jeopolitik değerlendirme göndermek kadar uyumsuzdur: ürün, müşterinin düzeyine uymalıdır.
Modül 3 · İstihbarat döngüsü ve gereksinimler
Yönlendirmeden geri beslemeye döngü; PIR, KIQ, EEI ve kalite kapıları.
Görev 5Döngü ve PIR / KIQ / EEI
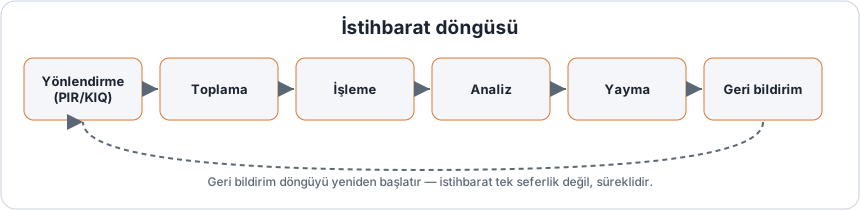
İstihbarat döngüsü doğrusal değil, geri beslemelidir: yönlendirme/planlama → toplama → işleme → analiz → yayma → geri bildirim; dağıtılan ürün yeni soru üretir.
İhtiyaç üç katmanda somutlaşır:
- PIR (Priority Intelligence Requirement) — karar açısından öncelikli, geniş istihbarat sorusu.
- KIQ (Key Intelligence Question) — PIR'ı yanıtlanabilir alt sorulara böler.
- EEI (Essential Elements of Information) — KIQ'yu toplanacak somut bilgi öğelerine indirir.
"APT'leri takip et" bir gereksinim değil, çok geniştir. "Önümüzdeki çeyrekte ödeme hizmetlerini hedefleyen, uzaktan erişim zafiyetlerini ilk erişim için kullanan kampanyalarda anlamlı bir artış var mı?" sınanabilir bir sorudur.
Modül 4 · Analitik tradecraft
Olgu/çıkarım/varsayım/hipotez; kaynak güvenilirliği ile bilgi doğruluğu; olasılık ile güven; yapılandırılmış teknikler.
Görev 6Olgu, çıkarım, varsayım, hipotez
Bu dört kategori raporda birbirine karıştırılmamalıdır:
- Olgu — kaynağın doğrudan gösterdiği gözlem. ("Alan adı 8 Ekim'de kaydedildi.")
- Çıkarım — birden fazla olgu arasındaki ilişkiden elde edilen sonuç.
- Varsayım — analiz için geçici doğru kabul edilen, kanıtlanmamış önerme.
- Hipotez — açıklanması gereken olayı açıklamak üzere sınanabilir biçimde kurulan olasılık.
İyi analist bir cümlenin hangisi olduğunu bilir ve raporda ayırır.
Görev 7Kaynak güvenilirliği ≠ bilgi doğruluğu; olasılık ≠ güven
İki ayrımı karıştırmamak kritik:
- Kaynak güvenilirliği ile bilgi doğruluğu ayrıdır. Güvenilir bir kaynağın her iddiası doğru olmak zorunda değildir; güvenilmez bir kaynaktan gelen iddia başka bağımsız verilerle doğrulanabilir.
- Olasılık ile güven ayrıdır. "Yüksek olasılık", olayın gerçekleşme ihtimaline; "yüksek güven", elindeki kanıtın sağlamlığına ilişkindir. Zayıf veriyle bir olaya yüksek olasılık verip düşük güven duyabilirsin.
Yapılandırılmış teknikler bu disiplini destekler: ACH (rakip hipotezleri yan yana koyup kanıtın hangisini çürüttüğünü arar), premortem (kararın başarısız olduğunu varsayıp nedenini geriye dönük arar), key assumptions check, indicators & warnings.
Modül 5 · Bilişsel önyargılar
Analistin düşmanı çoğu zaman saldırgan değil, kendi zihnidir: doğrulama, çıpalama, ayna, taban oran…
Görev 8Bilişsel önyargılar
Analitik hataların çoğu zekâ değil zihinsel kısayol kaynaklıdır. Sık görülenler:
- Doğrulama yanlılığı (confirmation bias) — ilk hipotezi destekleyen kanıtı arayıp çelişeni göz ardı etmek.
- Çıpalama (anchoring) — ilk duyulan aktör adına, sayıya ya da açıklamaya aşırı bağlanmak.
- Ayna yanılgısı (mirror imaging) — saldırganın bizim gibi düşündüğünü varsaymak.
- Taban oran ihmali (base-rate neglect) — bir olayın genel görülme sıklığını hesaba katmadan tekil işaretten sonuç çıkarmak.
- Hayatta kalan yanlılığı (survivorship bias) — yalnızca yakalanan/yayımlanan saldırılardan öğrenip görünmeyenleri atlamak.
Çare: kanıt günlüğü, bağımsız değerlendirme ve güven düzeyi kalibrasyonu.
Modül 6 · Tehdit ekosistemi ve aktör ekonomisi
Tek bir "grup adı" yanılgısı; motivasyon/yetenek/fırsat; siber suç hizmet ekonomisi; atıf dili.
Görev 9"Threat actor" tek bir grup adı değildir
Tehdit ekosisteminde devlet bağlantılı ekipler, suç örgütleri, fidye iştirakçileri, ilk erişim sağlayıcıları, botnet operatörleri, malware geliştiricileri, kimlik tüccarları, iç tehditler ve aracılar bulunur. Tek bir operasyon bunların birkaçını içerebilir.
Bu yüzden açık kaynakta kullanılan grup adı, teknik kanıtın yerini tutmaz: aynı altyapı farklı kişilerce kullanılabilir, bir kişi farklı takma adlarla faaliyet gösterebilir, bir grup dağılıp üyeleri başka kümelere katılabilir.
Aktör analizinde üç eksen: motivasyon, yetenek, fırsat. Bir aktörün bir sektöre ilgisi, o sektöre saldıracağı anlamına gelmez; hedefleme geçmişi, kapasite ve güncel bağlam birlikte değerlendirilince risk senaryosu üretilebilir.
Görev 10Siber suç hizmet ekonomisi ve atıf dili
Siber suç hizmetleşmiştir: Malware-as-a-Service, Ransomware-as-a-Service, IAB (Initial Access Broker — ilk erişim satıcısı), phishing-as-a-service, bulletproof hosting, kimlik/sızıntı pazarları. Bir grup erişimi satın alabilir, başkası veriyi çıkarabilir, bir başka iştirakçi şifreleme yürütebilir — tek operasyonda birçok el.
Atıf (attribution) bir ölçek işidir: "devlet destekli", "devlet bağlantılı", "devlet adına çalışan", "devletin kontrol ettiği" farklı iddia seviyeleridir. İyi rapor, hangi seviyede iddia kurduğunu ve hangi kanıta dayandığını açıkça belirtir; teknik benzerlik tek başına devlet atfı için yeterli değildir.
Modül 7 · Ağ mimarisi ve kimlik yanılgısı
Katmanlar, TCP/UDP, port-servis ilişkisi; IP ve port neden "kesin kimlik" değildir.
Görev 11IP ve port kalıcı kimlik değildir
CTI analisti ağ katmanlarını bilmelidir: IP paketleri taşır, TCP güvenilir bağlantı ve akış kontrolü sunar, UDP bağlantısız iletim yapar, DNS adları adreslere çözer, TLS gizlilik/bütünlük sağlar.
İki yaygın yanılgı:
- IP bir cihazın kalıcı kimliği değildir. NAT, proxy, VPN, CDN, reverse proxy, shared hosting ve bulut ephemeral örnekleri tek IP'nin birçok varlığa karşılık gelmesine yol açar. Bir kuruma ait IP aralığı, o adresteki her servisin o kurumca işletildiğini kanıtlamaz.
- Açık port, servisin ne olduğunu kesin söylemez. 443/TCP her zaman HTTPS, 53/UDP her zaman DNS değildir; tünelleme, port değiştirme veya özel protokol mümkündür. Tespit porta değil, protokol el sıkışması ve davranışa dayanmalıdır.
Bir ağ akışı (flow) payload'ı göstermese de kaynak/hedef IP-port, protokol, zaman, byte ve paket sayısı gibi metaveriyle beaconing ve olağandışı iletişimi ortaya çıkarabilir.
Modül 8 · DNS, TLS ve altyapı kümelendirme
DNS kayıtları, passive DNS, WHOIS/RDAP, TLS/Certificate Transparency, ASN/BGP ve altyapı bağlama.
Görev 12DNS kayıtları ve passive DNS
DNS, alan adlarını adreslere ve başka bilgilere çözer. Kayıt türleri analizde kullanılır:
- A/AAAA adres; CNAME başka ad; MX posta sunucuları; NS yetkili ad sunucuları; TXT politika/doğrulama; SOA bölge otoritesi; PTR ters çözümleme; SRV belirli servisler.
TTL, kaydın önbellekte ne kadar tutulacağını belirtir — altyapının ne kadar süre çalıştığını doğrudan göstermez. Passive DNS, farklı gözlem noktalarında geçmiş çözümlemeleri saklayabilir; ama bir domainin bir IP'ye çözülmüş olması, her zaman aynı aktöre ait olduğu anlamına gelmez (paylaşımlı hosting / CDN).
Görev 13TLS, Certificate Transparency ve ASN
TLS sertifikaları alan adı, anahtar ve sertifika otoritesi ilişkisini kurar; parmak izi, issuer, SAN alanı ve geçerlilik süresi altyapı ilişkilendirmede kullanılabilir. Certificate Transparency (CT) günlükleri kamuya açık sertifikaların izlenmesine olanak tanır; yeni domain hazırlığına dair erken sinyal verebilir. Fakat CT kaydı, domainin zararlı olduğunu tek başına kanıtlamaz.
ASN (Autonomous System Number), yönlendirme politikasını tek bir idari alan altında temsil eden ağları tanımlar; BGP bu ağların erişilebilir IP prefix'lerini duyurur. ASN sahibi; gerçek operatör ya da saldırı aktörü olmak zorunda değildir (reseller, cloud, bulletproof hosting).
Modül 9 · Uç nokta ve telemetri
Windows/Linux artefaktları, hash ve imza, bellek analizi, telemetri kapsam matrisi.
Görev 14Uç nokta artefaktları ve hash
Windows'ta süreç ağacı (parent-child), event log, Sysmon telemetrisi; Linux'ta process tree, systemd, cron, shell history, auth log, SSH authorized_keys önemli kanıtlardır. Aynı ATT&CK tekniği farklı platformda farklı izler bırakır.
Hash (MD5/SHA-1/SHA-256) aynı byte dizisini tanımlar; ama hash'in bilinmesi dosyanın güvenilir/zararlı olduğunu söylemez. İki farklı binary aynı işi görebilir; küçük bir derleme farkı hash'i tamamen değiştirir. Bu yüzden fuzzy hash, imza, import tablosu, string ve davranışsal özellikler tamamlayıcıdır.
Bellek analizi, çalışan prosesler, enjekte edilmiş kod ve ağ socket'leri gibi diskte bulunmayan kanıtları ortaya çıkarabilir.
Modül 10 · Kimlik ve erişim
AD/Kerberos, NTLM, OAuth/OIDC/SAML, MFA ve oturum güvenliği; neden kimlik CTI’nin merkezinde?
Görev 15Kimlik: AD/Kerberos ve oturum
Modern saldırıların önemli bölümü yalnızca yazılım açığından değil, kimlik ve yetki zincirinden ilerler. Bu yüzden kimlik CTI'nin merkezindedir.
Active Directory, kullanıcı/bilgisayar/grup ilişkilerini merkezî dizinde yönetir. Kerberos bilet temellidir: istemci önce TGT (Ticket Granting Ticket) alır, sonra belirli servis için TGS bileti talep eder. Anormal bilet kullanımı, servis hesabı davranışı ve ayrıcalıklı grup değişikliği savunma telemetrisinde izlenir. NTLM eski bir yöntemdir; hash relay riskleri taşır.
OAuth 2.0 bir yetkilendirme çerçevesidir, tek başına kimlik doğrulama değildir; OpenID Connect üzerine kimlik katmanı ekler. Kritik nokta: session cookie veya token ele geçirilirse, parola ve MFA adımları yeniden çalıştırılmadan oturum kullanılabilir — bu yüzden token koruma ve oturum yönetimi önemlidir.
Modül 11 · Bulut, modern mimari ve OT
Sorumluluk modeli, control/data plane, metadata, konteyner; web/API/tedarik zinciri; OT’nin farklı güvenlik mantığı.
Görev 16Bulut, konteyner ve tedarik zinciri
Bulutta control plane (kaynak/IAM/politika/secret işlemleri) ile data plane (uygulama veri akışı) ayrıdır. Saldırgan control plane'de rol/access key/snapshot/storage policy oluşturma izni elde ederse kalıcı ve geniş etkili değişiklik yapabilir; bu yüzden olayın yalnızca VM'deki malware'i değil, bulut API ve kimlik audit logları da incelenir. Metadata servisleri, yanlış yapılandırma veya SSRF benzeri açıklarla sızabilir. Konteyner bir sanal makine ile aynı güvenlik sınırını sağlamaz (host kernel paylaşımı).
Modern saldırıda sık görülen yol: hedefe doğrudan girmek yerine yazılım tedarik zincirini (kaynak kod, geliştirici hesabı, CI/CD, paket deposu, imzalama anahtarı) hedeflemek. SBOM, provenance, imzalı build ve secrets scanning savunma kontrolleridir.
Görev 17OT/ICS: farklı güvenlik mantığı
Operasyonel Teknoloji (OT), fiziksel süreçleri izleyen/kontrol eden programlanabilir sistemleri (SCADA, PLC, RTU, HMI) kapsar. OT güvenliğinde gizlilik kadar — hatta çoğu zaman ondan önce — emniyet (safety), kullanılabilirlik ve süreç bütünlüğü gelir. IT'de kabul edilebilir bir tarama, OT'de proses kesintisi veya fiziksel hasar yaratabilir.
Purdue modeli, endüstriyel sistemleri katmanlar üzerinden anlamaya yardımcı olan referans mimaridir. OT olayında önce fiziksel emniyet ve operasyon sahibiyle koordinasyon kurulur; pasif izleme ve kontrollü toplama tercih edilir.