
CTI II: Analiz, Operasyon ve Strateji
Bİ'SİBER CTI eğitiminin ikinci paketi (Orta–İleri): toplama disiplini (OSINT/OPSEC), IOC/IOA/TTP ve graf, STIX/TAXII/TLP, analiz çerçeveleri (ATT&CK/Diamond, CVSS/EPSS/KEV), attribution, malware/DFIR/YARA, zafiyet istihbaratı, threat hunting; tehdit kategorileri, rapor yazımı, stratejik analiz, kurumsal program ve hukuk/etik; son modülde terminalde log/veri ayrıştırma pratiği. Örnekler kurgusaldır.
Ortaİleri 26 görev · 300 dk
Tebrikler, odayı tamamladın!
Eğitimleri çözmek ve ilerlemeni kaydetmek için giriş yap. Giriş · Üye ol
Modül 1 · Toplama disiplini: OSINT, SOCMINT, HUMINT, OPSEC
Toplama bir araştırma sorusuna veri edinmektir; kaynak türleri, yeraltı sınırları ve araştırmacının korunması.
Görev 1Toplama, araştırmanın kendisi değildir
Toplama; tanımlanmış bir istihbarat sorusunu yanıtlamak için veri edinmektir. "Toplanabilir her verinin faydalı olduğu" varsayımı yanlıştır: fazla veri saklama maliyeti, kişisel veri riski ve yanlış alarm üretir.
Kaynak sınıfları: birincil gözlem (olay kaydı, PCAP, domain değişimi), ikincil analiz (sağlayıcı raporu), bağlamsal (mevzuat, sektör, jeopolitik), iç telemetri (kurumun kendi EDR/SIEM/DNS kayıtları).
OSINT açık kaynaklı verinin sistematik toplanması/doğrulanması/analizidir — yalnızca arama motoru kullanmak değildir. SOCMINT sosyal medya/topluluk analizidir; beğeni/takipçi sayısı tek başına kanıt değildir. HUMINT insan kaynağına dayanır. Yeraltı/dark web içeriği sinyal sunabilir ama "X firma hacklendi" iddiası, veri örneği ve bağımsız doğrulama olmadan gerçek kabul edilmemelidir.
Görev 2OPSEC: araştırmacının korunması
Araştırma altyapısı, kurumsal kimlik, tarayıcı profili, DNS çözümleme, e-posta adresi, telemetri sızıntısı ve döküman metadata'sı araştırmacıyı ifşa edebilir. OPSEC, tehdidin araştırmacıya geri dönmesini ve araştırma ortamını modelleme disiplinidir: kurumsal proxy, ayrı araştırma cihazı, izole sanal ortam, merkezî loglama ve veri minimizasyonu.
OPSEC anonimlik garantisi değildir: VPN ya da Tor kullanmak mutlak görünmezlik sağlamaz; cihaz parmak izi, hesap davranışı, ödeme, dil ve zamanlama ilişkilendirilebilir. Tehdit aktörüne mesaj göndermek, satın alma yapmak ya da suç faaliyetine aracılık etmek bu eğitimin önerdiği yöntem değildir.
Modül 2 · IOC, IOA, TTP ve graf düşüncesi
İzler, davranışlar ve çalışma biçimi; varlıkları düğüm, ilişkileri kenar olarak modelleme ve paylaşımlı altyapı tuzağı.
Görev 3IOC vs IOA vs TTP
- IOC (Indicator of Compromise): gerçekleşmiş ya da olası bir ihlale işaret eden gözlenebilir artefakt — IP, domain, URL, hash, mutex, registry path. İzlerdir; varyant değişince kaybolabilir, bu yüzden tek başına savunmanın temeli olmamalıdır.
- IOA (Indicator of Attack): saldırı davranışına dair sinyal (süreç zinciri, sıra dışı erişim). Davranışa yakın olduğundan yeni saldırıları yakalayabilir; ama meşru yönetim de benzeyebilir (false positive).
- TTP: Taktik (amaç) → Teknik (yöntem) → Prosedür (belirli operasyondaki somut uygulama). TTP bilgisi, tekil IOC değişse bile savunmaya rehberlik eder.
Gösterge yaşam döngüsü: her IOC için tip, kaynak, ilk/son görülme, doğrulama, güven, TTL ve TLP tutulur; süresi dolunca geçmiş kayıtlardan silinmez, aktif engellemeden çıkarılır.
Görev 4Graf düşüncesi ve paylaşımlı altyapı
Entity resolution, aynı varlığın farklı adlarla/formatlarda temsil edilmesini çözer (domain normalizasyonu, punycode, hash tipi, alias). İki kaydın aynı varlık olduğuna yalnızca benzerlikle karar verilmemelidir.
Graph analysis: domain, IP, sertifika, dosya, kampanya gibi varlıklar düğüm, aralarındaki ilişkiler kenardır. Kenar türü önemlidir: "resolved-to", "hosted-on", "signed-by", "observed-in-campaign" aynı ilişki gücünü taşımaz; her kenara kaynak, zaman ve güven eklenmelidir — yoksa graf, kanıtı görünmeyen spekülatif bağlantılar ağına döner.
Paylaşımlı altyapı tuzağı: shared hosting, CDN, public cloud, DNS sağlayıcı ve sertifika otoritesi çok sayıda meşru aktörce kullanılır. Aynı CDN IP'si ya da aynı issuer "aynı kampanya" demek değildir; kümelendirmede nadir ve bağımsız özelliklerin birlikte görülmesi aranır.
Modül 3 · Standardizasyon ve TLP
STIX, TAXII, MISP/OpenCTI ortak dil sağlar; TLP paylaşım sınırını işaretler.
Görev 5STIX, TAXII ve TLP
- STIX bir formattır: tehdit bilgisini tipli nesneler (indicator, malware, threat-actor, campaign, relationship, report…) ve ilişkilerle ifade eder. Değeri, her şeyi düz metne sıkıştırmak yerine nesne+ilişki olarak modellemesidir.
- TAXII bir paylaşım/taşıma protokolüdür: STIX içeriğinin istemci-sunucu arasında paylaşımını sağlar. Bir platform STIX üretip TAXII sunmayabilir.
- MISP / OpenCTI: paylaşım ve bilgi grafiği platformlarıdır. Platformun kurulması "CTI programı kuruldu" demek değildir; veri kalitesi, taksonomi ve paylaşım politikası tasarlanmalıdır.
TLP (Traffic Light Protocol, FIRST): dört etiket — RED (sınırlı katılımcılara), AMBER (alıcı organizasyon içinde), GREEN (topluluk içinde), CLEAR (genel dağıtım). TLP paylaşımı işaretler; yasal sınıflandırma ya da sözleşmesel gizliliğin yerine geçmez.
Modül 4 · Analiz çerçeveleri
ATT&CK, Kill Chain, Diamond Model; CVE/CWE/CVSS/EPSS/KEV — doğru soruya en az sayıda model.
Görev 6ATT&CK, Kill Chain, Diamond
Hiçbir model saldırının tüm gerçekliğini tek başına açıklamaz; her modelin neyi anlattığını bil.
- MITRE ATT&CK: gözlenen davranışı sınıflandırır. Taktik "neden?" (amaç), teknik "nasıl?" (yöntem). Önce gözlenen davranışı yaz, sonra tekniğin tanımıyla karşılaştır; belirsiz davranışı zorla bir ID'ye eşlemek yanlış kesinlik üretir — "unmapped / insufficient evidence" meşru bir seçenektir.
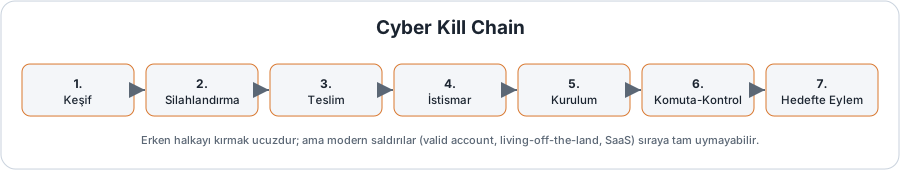
- Cyber Kill Chain: operasyonu aşamalara böler (keşif → silahlanma → teslim → istismar → kurulum → komuta-kontrol → hedefte eylem). Erken halkayı kırmak savunmada daha ucuzdur; ama modern saldırılar (cloud identity abuse, living-off-the-land, valid account) sıraya tam uymayabilir.
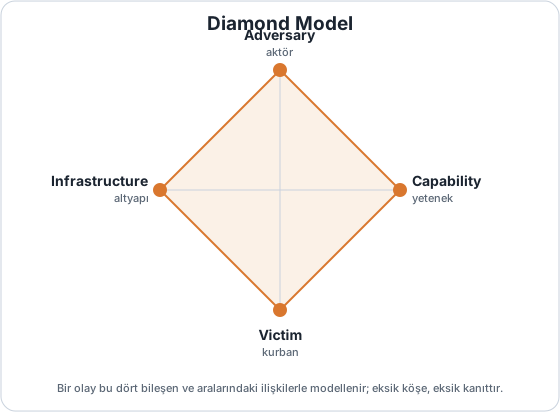
- Diamond Model: olayı dört bileşenle inceler — adversary, capability, infrastructure, victim. Hangi bileşenin bilindiğini ve hangi bağlantının eksik olduğunu görmeyi sağlar.
Görev 7Zafiyet çerçeveleri: CVE, CVSS, EPSS, KEV
- CVE kamuya açık belirli bir zafiyete ortak kimlik verir. CWE zayıflık türünü sınıflar.
- CVSS zafiyetin teknik şiddetini puanlar; iş riskini veya istismar olasılığını ölçmez. Yüksek bir CVSS, yama önceliğini tek başına belirlemez.
- EPSS bir CVE'nin gelecek 30 gün içinde istismar edilme olasılığını tahmin eder; kuruma özgü etki değildir.
- KEV (CISA) gerçek dünyada istismar edildiği bilinen zafiyetler kataloğudur; katalogda olmak güçlü öncelik sinyalidir, olmamak istismar edilmeyeceğini göstermez.
Pratik önceliklendirme bunları varlık kritikliği, internet maruziyeti, yama uygulanabilirliği ve tehdit aktör hedeflemesiyle birlikte değerlendirir.
Görev 8Uygulama vakası: davranışı ATT&CK’e eşle
Durum. Kurgusal bir process-tree ve kimlik/network olayı var: word → powershell -enc ... → dışarıya bağlantı; ardından yeni bir servis kaydı ve bir hesabın yüksek ayrıcalıklı gruba eklenmesi.
Analitik görev. Önce davranışı sade dille tarif et ("ofis uygulaması kodlanmış bir komut başlattı"), sonra uygun ATT&CK taktik/teknik'ini araştır; taktik (neden) ile tekniği (nasıl) ayır; doğrudan kanıt mı yoksa varsayım mı olduğunu belirtir; eşlenemeyen davranışı zorla etiketleme.
Analitik tuzak. Yalnızca komut satırındaki bir parametreyi (ör. -enc) görüp kesin "kötücül" sonucuna varmak; ya da belirsiz davranışı zorla bir teknik ID'ye eşleyip yanlış kesinlik üretmek. Kanıt yetersizse "unmapped / insufficient evidence" meşrudur.
Modül 5 · Attribution: ilişkilendirmeden değerlendirmeye
Teknik tanımlama ≠ aktör iddiası; kanıt bağımsızlığı, false flag ve yanlış atıf riski.
Görev 9Attribution seviyeleri ve yanlış atıf
Attribution bir faaliyeti bir aktör/grup/altyapı/operasyonla ilişkilendirmedir ve bir ölçek işidir:
- "Bu olayda şu IP kullanıldı" → teknik tanımlama.
- "Bu kampanya X grubuyla benzerlik taşıyor" → kümeleme iddiası.
- "Bu kampanya X tarafından yürütülmüş olabilir" → aktör ilişkilendirme.
- "X belirli devletin talimatıyla hareket etti" → yüksek düzey sponsor/devlet iddiası.
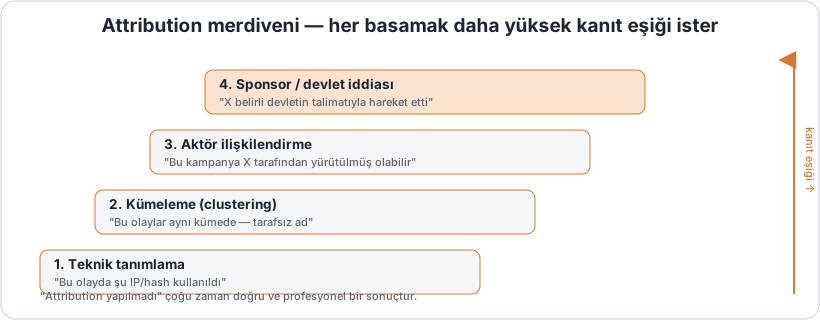
Her seviye farklı kanıt eşiği ister. Aynı teknik özelliğin beş ayrı raporda geçmesi, beş bağımsız kanıt demek değildir (hepsi aynı örneğe dayanıyor olabilir). Benzerlik; kodun kopyalanması, açık kaynak aracın yaygın kullanımı, affiliate modeli, false flag veya compromised altyapıdan kaynaklanabilir. Sistem saat dilimi / compile time kolaylıkla manipüle edilir; bir aktörün bir ülkeyi hedeflemesi o ülkeye bağlı olduğunu kanıtlamaz. "Attribution yapılmadı" çoğu zaman doğru ve profesyonel bir sonuçtur.
Görev 10Teknik kanıt türleri ve her birinin sınırı
Atıf kanıtı üç büyük kümeye ayrılır; hiçbiri tek başına belirleyici değildir:
- Teknik kanıt: kod benzerliği (shared code/kütüphane), encryption/config örüntüsü, protokol/C2 davranışı, compile artefaktı (PDB yolu, compile timestamp, dil/derleyici izi), altyapı yeniden kullanımı (IP/domain/sertifika), exploit zinciri, TTP örtüşmesi.
- Operasyonel kanıt: hedef seçimi, zamanlama (çalışma saatleri), görev paylaşımı, kampanya sürekliliği, kaynak kullanımı.
- Bağlamsal kanıt: jeopolitik olaylar, dil, bölgesel iş saatleri, motivasyon, hedef değeri.
Her kanıtın kendi tuzağı var:
- Kod/araç benzerliği → kod kopyalanabilir, açık kaynak araç herkesçe kullanılır, affiliate modeli aynı malware'i farklı aktörlere dağıtır.
- Altyapı yeniden kullanımı → paylaşımlı hosting/CDN/CA; ayrıca bir aktörün eski altyapısı başka kişiye devredilmiş olabilir.
- Compile timestamp / saat dilimi / dil artefaktı → kolayca manipüle edilir (false flag).
- Hedefleme → bir ülkenin kurumlarını hedeflemek o ülkeye bağlı olmayı kanıtlamaz.
Bu yüzden kümeleme (clustering) ≠ attribution: önce benzer olayları bir kümede toplarsın (ör. "Takımyıldız-7" gibi tarafsız bir küme adı); kümeyi bir isme/aktöre bağlamak ayrı ve daha yüksek bir kanıt eşiği ister.
Görev 11Güven dili ve ACH (rakip hipotezlerin analizi)
Confidence (güven) ≠ olasılık. Confidence, kanıtın ve çıkarımın sağlamlığıdır; olasılık ise olayın gerçekleşme ihtimalidir. İkisi ayrı alanlarda, gerekçesiyle raporlanır.
İyi analiz words of estimative probability (kestirimsel olasılık dili) kullanır: "neredeyse kesin / muhtemel / olası / ihtimal dışı değil / düşük ihtimal" gibi kademeler — "kesinlikle" ve "imkânsız" kanıt olmadan kullanılmaz. Kanıtın bağımsızlığı ayrıca denetlenir: beş rapor tek kaynaktan türüyorsa bu bir kanıttır, beş değil.
ACH — Analysis of Competing Hypotheses: birden fazla hipotezi aynı kanıt setiyle sınamak. Adımlar: (1) tüm makul hipotezleri listele; (2) kanıtları topla; (3) her kanıtın her hipoteze göre ayırt ediciliğini (tutarlı/çelişkili) işaretle; (4) hipotezleri destekleyen değil, çürüten kanıta ağırlık ver; (5) en az çelişen hipotezi geçici sonuç al, çürütecek yeni kanıtı yaz. ACH'nin amacı en sevdiğin hipotezi doğrulamak değil, yanlış olanı elemektir — confirmation bias'a panzehir.
Attribution değerlendirmesi şu başlıkları içerir: iddianın seviyesi; destekleyen kanıt; karşı/çelişen kanıt; kanıtların bağımsızlığı; alternatif hipotezler; kaynak güveni; confidence seviyesi; açık kalan sorular. "Attribution yapılmadı" çoğu zaman doğru ve profesyonel bir sonuçtur.
Modül 6 · Malware istihbaratı ve DFIR
Triage, statik/dinamik analiz, YARA; dijital delil bütünlüğü ve ağ analizi araçları.
Görev 12Malware triage ve YARA
Triage, bir örneği derin analize alıp almayacağına karar vermek için hızlı sınıflandırmadır: dosya türü, magic bytes, hash, boyut, imza, compile time, entropy, imports, strings, packed/obfuscated belirtiler. Bir dosyanın adının .pdf olması PDF olduğu anlamına gelmez; gerçek format magic bytes / yapı ile kontrol edilir.
Statik analiz dosyayı çalıştırmadan inceler (PE/ELF yapısı, import/export, strings). CreateProcess, VirtualAlloc, WriteProcessMemory gibi API'lerin bulunması belirli yeteneklere işaret edebilir; ama API'nin varlığı tek başına o davranışın gerçekleştiğini kanıtlamaz. Dinamik analiz kontrollü ortamda davranışı gözler; sandbox'ta çalışmaması örneğin zararsız olduğunu göstermez (anti-VM/gecikme olabilir).
YARA, dosya/bellek içeriğinde kural temelli eşleşme için kullanılır. İyi kural aileye özgü yeterince ayırt edici özellik seçer; bir kuralın eşleşmesi dosyanın kesin zararlı olduğunu kanıtlamaz — kuralın kapsamı raporlanmalıdır.
Görev 13DFIR, delil bütünlüğü ve ağ analizi
DFIR bir olayın gerçek izlerini ortaya çıkarır (ilk erişim, persistence, lateral movement, exfiltration…). CTI bu bulguları başka olaylarla ilişkilendirir. Ama olay müdahalesinin acil kontrol kararları CTI raporu beklememelidir.
Delil bütünlüğü: delil alınırken kaynak, yöntem, zaman, sorumlu kişi, hash ve erişim zinciri kaydedilir (chain of custody). Orijinal artefakt mümkün olduğunca değiştirilmeden korunur; analiz kopya üzerinde yapılır.
Ağ inceleme araçları aynı şeyi ifade etmez: PCAP paket ayrıntısı; Zeek semantik bağlantı/transaction logları; Suricata imza/protokol tabanlı tespit/alert; NetFlow/IPFIX özet akış metaverisi. Timeline kurarken tüm timestamp'ler ortak standarda çevrilir; UTC ile yerel saat açıkça ayrılır.
Modül 7 · Zafiyet istihbaratı
CVE/CVSS/EPSS/KEV farkı; exploit yaşam döngüsü ve gerçekçi önceliklendirme.
Görev 14Zafiyet, exploit ve önceliklendirme
Zafiyet sistemin güvenliğini zayıflatan kusurdur; tehdit bunu istismar edebilecek aktör/olasılık; risk ise tehdit, zafiyet, maruziyet, etki ve mevcut kontrollerin bağlamsal birleşimidir. Her CVE her kuruluş için eşit risk taşımaz.
Exploit yaşam döngüsü: zafiyetin duyurulması → PoC yayımlanması → exploit'in güvenilir hâle gelmesi → kit/commodity araca eklenmesi → gerçek saldırıda görülmesi → yama. "Public exploit var" ifadesi her ortamda uzaktan kod çalıştırma garantisi değildir: ön koşullar, versiyon aralığı, erişim ve auth gereksinimi ayrılmalıdır.
Pratik öncelik; asset criticality, exposure, exploit evidence, EPSS, CVSS, KEV, vulnerability age, patch availability, business impact öğelerini birleştirir. Şeffaf bir karar tablosu, açıklanamayan yapay bir puandan daha kullanışlıdır.
Modül 8 · Threat hunting ve detection engineering
Hipotez temelli proaktif arama; CTI’yi sürdürülebilir, ölçülebilir tespite çevirmek.
Görev 15Threat hunting ve detection engineering
Threat hunting, mevcut alarmların ötesinde, sistem/ağ telemetrisinde hipotez temelli proaktif araştırmadır — "her şeyi taramak" değildir; açık bir varsayım, gözlenebilir kanıt ve bitiş koşulu gerektirir. Örnek hipotez: "Normal iş saatleri dışında yeni OAuth uygulamalarına yüksek ayrıcalıklı consent verilmesi, hesap kötüye kullanımıyla ilişkili olabilir."
Detection engineering, davranış ve telemetri bilgisini sürdürülebilir tespit mantığına çevirir; bir kuralın teknik doğruluğu kadar kapsama, gecikme, bakım, false positive/negative ve test edilebilirliği önemlidir. Sigma, SIEM-bağımsız, YAML tabanlı bir detection kuralı formatıdır; farklı backend'lere (SPL, KQL, EQL, SQL) çevrilebilir.
"ATT&CK coverage %80" ifadesi tek başına gerçek savunma etkinliği göstermez: tekniğin hangi alt davranışının, hangi platformda ve hangi koşulda yakalandığı belirtilmelidir.
Modül 9 · Tehdit kategorileri ve operasyon modelleri
Fidye/çok katmanlı şantaj, infostealer/RAT, phishing/BEC, DDoS, casusluk, wiper, hacktivism, iç tehdit.
Görev 16Fidye ekonomisi: RaaS ve çok katmanlı şantaj
Modern fidye operasyonları yalnızca şifreleme ile sınırlı değildir: veri sızdırma tehdidi, leak site duyurusu, müşteri/tedarikçi araması, regülatör baskısı ve DDoS bir arada kullanılabilir — buna çok katmanlı şantaj denir.
RaaS (Ransomware-as-a-Service), malware geliştiricisi ile operasyonu yürüten iştirakçileri (affiliate) ayırır. IAB (Initial Access Broker), ele geçirdiği ağ erişimini başka suç aktörlerine satar. Bu iş bölümü nedeniyle kullanılan fidye ailesi, ilk erişimi sağlayan ya da veriyi çıkaran aktörün kimliğini tek başına belirlemez. Ödeme kararı teknik ekip tarafından tek başına verilmez; hukuk, yönetim, sigorta, kolluk ve iş sürekliliği koordinasyonu gerekir.
Görev 17Diğer kategoriler ve iddianın sınırı
- Infostealer tarayıcı/oturum/kimlik bilgilerini çalar; loader ikinci bir zararlıyı indirir; RAT uzaktan yönetim sağlar. Aynı örnek birden fazla rol üstlenebilir. Bir stealer log'unda görülen parola veya oturum, hesabın hâlâ geçerli ya da belirli kişiye ait olduğunu kanıtlamaz.
- Phishing kullanıcıyı kandırır; BEC (Business Email Compromise) kurumsal e-posta/iş iletişimi üzerinden finansal/operasyonel manipülasyon yaratır; whaling üst düzey yöneticiye yöneliktir.
- Wiper/destructive malware'in amacı finansal kazanç değil, işlev kaybı/sabotaj/psikolojik etkidir.
- Hacktivism siyasi/ideolojik amaçlıdır; bir grup kendi etkisini abartabilir, başkasının faaliyetini üstlenebilir ya da sahte kurban listesi yayımlayabilir — teknik etki ile iddia ayrı değerlendirilir.
- İç tehdit ve üçüncü taraf riskini "güvenilir kişi" varsayımıyla ele almak hatadır (least privilege, access review, vendor segmentation).
Modül 10 · CTI ürünleri ve rapor yazımı
Taktik/operasyonel/stratejik ürün uyumu; rapor şablonu ve iyi key judgment.
Görev 18Ürün-müşteri uyumu ve rapor şablonu
Ürün, hedef kitlenin düzeyine uymalıdır: taktik ürün kısa, teknik, hızlı kullanılabilir (IOC/detection, kaynak, güven, false-positive notu, aksiyon); operasyonel ürün olayı/kampanyayı birlikte açıklar; stratejik ürün "hangi karar değişmeli?" ile başlar.
Tipik analitik rapor yapısı: başlık+tarih, key judgments, executive summary, scope & methodology, findings, evidence & analysis, implications, recommended actions, confidence & gaps, sources & sharing markings (TLP).
Teknik rapor; hash türü, IP, domain, komut satırı, log alanı, timestamp ve ATT&CK ID gibi öğeleri tutarlı formatta verir. Gizli/paylaşım kısıtlı kaynaklardan gelen bilgi, izin olmadan dış rapora konmamalıdır.
Görev 19İyi key judgment
İyi bir key judgment özne, eylem, olasılık/güven ve zaman ufku içerir ve bulgunun sınırını da gösterir. "Ransomware artıyor" muğlaktır. Daha ölçülü: "İncelenen sektör raporları, 2025 yılı boyunca fidyenin ilgili bölgedeki önemli etki kategorilerinden biri olmaya devam ettiğini gösteriyor; bu bulgu, her kurum için aynı olasılığın geçerli olduğunu kanıtlamaz."
"Kesinlikle", "her zaman", "imkânsız" gibi güçlü sözcükler kanıt olmadan kullanılmamalı; bilinmeyen bilgi "bilinmiyor" olarak belirtilmelidir.
Modül 11 · Stratejik analiz ve jeopolitik
"Hangi karar değişmeli?" sorusu; korelasyon-nedensellik, senaryo, erken uyarı ve iş etkisi.
Görev 20Stratejik analiz, jeopolitik ve risk sahipliği
Stratejik CTI, "bu hafta hangi zararlı görüldü?" sorusundan "hangi tehdit eğilimleri iş modelimizi, sektörümüzü veya kritik varlıklarımızı nasıl değiştirebilir?" sorusuna geçer.
Jeopolitik: bir siyasi olay ile siber faaliyet arasındaki zaman korelasyonu tek başına nedensellik değildir; olaydan sonra saldırı artmış görünmesi, haber kapsamının artması veya daha önce başlamış kampanyanın yeni keşfinden kaynaklanabilir.
Risk sahipliği: stratejik CTI teknik olayın iş diline çevirisini yapar (gelir kaybı, hizmet kesintisi, regülasyon, itibar). Ama risk sahibi analist değildir; analist kanıt ve senaryo sunar, kabul/azaltma/devretme/kaçınma kararı ilgili yönetim fonksiyonuna aittir.
Modül 12 · Kurumsal CTI programı ve yönetişim
Program kurma, organizasyon, RACI, metrikler ve NIST CSF 2.0 entegrasyonu.
Görev 21Program, RACI ve metrikler
Bir CTI programı bir analistin rapor yazmasından ibaret değildir: yönetim sponsorluğu, hedeflenen kararlar, rol ve sorumluluklar, kaynak bütçesi, ürün kataloğu, dağıtım, feedback ve ölçüm içerir.
RACI: her kritik görev için Responsible (yapan), Accountable (hesap veren), Consulted (danışılan), Informed (bilgilendirilen) rolleri açık olmalıdır; belirsiz sahiplik kritik uyarıların kaybolmasına yol açar.
Metrikler: rapor adedi, IOC sayısı, kaynak aboneliği ve ATT&CK coverage yüzdesi tek başına performans metriği değildir — yanlış metrik yanlış davranış üretir. Daha iyi metrikler: PIR yanıtlanma oranı, kritik uyarının zamanında teslimi, ürünün SOC/IR tarafından kullanılması, uyarıdan doğrulanmış olaya kadar geçen süre.
Bir CTI programı daha geniş güvenlik yönetimine bağlanır; NIST CSF 2.0 fonksiyonları: Govern, Identify, Protect, Detect, Respond, Recover.
Modül 13 · Otomasyon, veri bilimi ve GenAI
Otomasyonun doğru hedefi; ML ve üretken yapay zekânın faydası ve riskleri.
Görev 22Otomasyon, ML ve GenAI
Otomasyonun amacı analistin yerine karar vermek değil, tekrarlı, doğrulanabilir ve düşük belirsizlikli işleri hızlandırmaktır (feed ingest, normalizasyon, hash kontrolü, DNS enrichment, STIX parse, duplicate detection). Attribution, kaynak güveni, risk kabulü gibi yüksek belirsizlikli kararlar insan denetimi ister.
ML; sınıflandırma, anomali tespiti, benzerlik arama ve malware aile analizinde yardımcı olabilir. Ama yüksek centrality, aktörün lider olduğunu göstermez (çoğu zaman ortak hosting/platform düğümüdür); model skoru açıklanabilirlik ve insan incelemesi olmadan karar olarak kullanılmamalıdır.
GenAI/LLM rapor taslağı, özetleme ve sorgu taslağında yardımcı olabilir; fakat uydurma kaynak, sahte IOC, yanlış ATT&CK tekniği üretebilir — her kritik ifade birincil kaynak/yerel telemetriyle doğrulanmalıdır. LLM kullanan sistemlerde prompt injection gibi riskler vardır: bir web sayfasındaki talimat, asistanın sistem talimatı değildir; dış içerik güvenilmez veri olarak ele alınmalıdır.
Modül 14 · Hukuk, etik ve OPSEC
KVKK ve Siber Güvenlik Kanunu bağlamı; etik ilkeler ve analist dayanıklılığı.
Görev 23Hukuk, etik ve OPSEC
Teknik olarak yapılabilir olan her işlem hukuken/sözleşme bakımından izinli değildir. Araştırmanın amacı, yetkisi, kapsamı, veri kategorileri, saklama süresi, alıcıları ve müdahale sınırı önceden yazılı hâle getirilmelidir.
Türkiye bağlamında: kişisel verilerin işlenmesinde 6698 sayılı KVKK (hukuki sebep, amaçla sınırlılık, veri minimizasyonu, saklama süresi); ayrıca 7545 sayılı Siber Güvenlik Kanunu güncel resmî metin üzerinden okunmalıdır. Kurumun kamu, kritik altyapı, özel sektör ya da hizmet sağlayıcı olması farklı yükümlülükler doğurabilir.
Etik ilkeler: yalnızca yetkili ve kapsam içindeki sistemleri incele; gereksiz kişisel veri toplama, hassas veriyi redakte et; gerçek saldırganla temas, satın alma, sızma veya aktif araştırma yapma; olay mağdurlarını suçlamayan, tarafsız dil kullan. Analist; rahatsız edici içerik, yüksek tempo ve baskıyla karşılaşabilir — rotasyon, psikolojik destek ve güvenli bildirim önemlidir.
Modül 15 · Dosyayı tanı ve say
Ham kaydı aç, filtrele ve say: grep, wc ve borular (|) ile "ne kadar?" sorusuna yanıt.
Görev 24Kaç başarısız giriş var?
Terminalde auth.log dosyası bir sunucunun SSH giriş kayıtlarını tutuyor. Başarısız denemeler Failed password, başarılılar Accepted password ile başlar.
Bir deseni içeren satırları saymak için grep ve wc birlikte kullanılır. İpucu: grep -c "desen" dosya doğrudan sayar, ya da grep "desen" dosya | wc -l.
Modül 16 · Alan çıkar ve sırala
Satırdan ilgili alanı (IP) ayıkla, say ve sırala: cut, sort, uniq -c ile "hangisi / kaç farklı?"
Görev 25Saldırıyı kim yapıyor?
Her satırda kaynak IP, from sözcüğünden sonra gelir. Satırı boşluklara göre sütunlara ayırıp ilgili sütunu almak için cut -d' ' -f<numara> kullanılır (IP bu kayıtta 11. alandır).
Tipik ayrıştırma boru hattı:
grep "Failed password" auth.log | cut -d' ' -f11 | sort | uniq -c | sort -rn
Bu, her IP'nin kaç deneme yaptığını çoktan aza sıralar. En üstteki satır en çok deneyen IP'dir.
Modül 17 · Göstergeleri derle
Bir gösterge listesini tekilleştir ve ara: sort -u, grep ile temiz bir IOC kümesi çıkar.
Görev 26Göstergeleri tekilleştir
gostergeler.txt, farklı kaynaklardan toplanmış alan adlarını içerir ve yinelenenler vardır. Temiz (tekil) bir liste çıkarmak CTI'da sık yapılır.
sort -u dosya satırları sıralayıp yinelenenleri atar; wc -l ile sayarsın. Belirli bir göstergeyi aramak için grep kullanılır (-c sayar).