
Kırmızı Takım Analisti
Sıfırdan uygulamalı saldırı simülasyonu: keşiften Active Directory'yi ele geçirmeye. Her adımda tespit ve savunma tarafıyla birlikte, izole bir laboratuvarda. Yalnızca yetkili ve izole test ortamları içindir.
Ortaİleri 42 görev · 300 dk
Tebrikler, odayı tamamladın!
Eğitimleri çözmek ve ilerlemeni kaydetmek için giriş yap. Giriş · Üye ol
Modül 1 · Giriş ve kavramlar
Kırmızı takım nedir, sızma testinden farkı, takım renkleri, saldırı yaşam döngüsü, MITRE ATT&CK ve saldırı altyapısı. Her şeyin oturacağı zemin.
Görev 1Kırmızı takım nedir?
Kırmızı takım, gerçek bir tehdit aktörünün davranışını taklit ederek bir kurumun insanlarını, teknolojisini ve süreçlerini test eden, yetkili bir saldırı simülasyonu ekibidir. Asıl ölçtüğü soru şudur: kurum saldırıyı fark edebiliyor ve yanıt verebiliyor mu?
Saldırı tek bir kanaldan gelmez; kırmızı takım üç cepheyi birden kullanabilir:
- Siber: Web, ağ, bulut ve uygulama katmanındaki dijital saldırılar.
- Sosyal: İnsan davranışını hedef alan oltalama (phishing), telefonla manipülasyon.
- Fiziksel: Binaya giriş, rozet klonlama, cihaz bırakma gibi fiziksel yollar.
İki çalışma biçimi vardır:
- Emülasyon: Belirli bir tehdit grubunun (örneğin bir APT'nin) gerçek TTP'lerini birebir kopyalar.
- Simülasyon: Belirli bir gruba bağlı kalmadan, ortamda işe yarayan gerçekçi bir saldırıyı canlandırır.
Anahtar fikir: Kırmızı takımın değeri "içeri girebildim" demek değil, savunmanın nerede kör olduğunu göstermektir.
Görev 2Sızma testi (pentest) ile farkı
Kırmızı takım ile klasik sızma testi sık karıştırılır ama amaçları farklıdır:
| Boyut | Sızma Testi | Kırmızı Takım |
|---|---|---|
| Amaç | Olabildiğince çok zafiyet bulmak | Tespit ve müdahale yeteneğini ölçmek |
| Kapsam | Dar — 1-2 sistem/uygulama | Geniş — hedef "kurumun tamamı" |
| Gizlilik | Genelde gürültülü, SOC haberdar | Sessiz, iz bırakmamaya çalışır |
| Süre | Günler – birkaç hafta | Haftalar – aylar |
| Haberdarlık | BT ekibi bilir | Sadece küçük bir grup bilir |
Özetle: Pentest "nerede açık var?" sorusuna, kırmızı takım "gerçek bir saldırgan içeri girerse fark eder miyiz?" sorusuna cevap verir.
Görev 3Takım renkleri: kırmızı, mavi, mor
Güvenlik ekipleri renklerle anılır:
- Kırmızı takım — saldıran taraf. Gerçek tehdit aktörü gibi davranır, zafiyetleri aktif olarak sömürür. Araç örnekleri: Nmap, BloodHound, Metasploit, C2 çerçeveleri.
- Mavi takım — savunan taraf. Saldırıyı tespit eder, analiz eder ve yanıt verir (SOC, olay müdahale, tehdit avı). Araç örnekleri: SIEM, EDR, Sysmon, log analizi.
- Mor takım — işbirliği. Kırmızı bir teknik uygular, mavi onu yakalamayı dener; birlikte tespiti geliştirirler. Çıktı: yeni tespit kuralları, güçlenmiş savunma.
Bu eğitimde ağırlıklı olarak kırmızı tarafı öğreniyoruz; ama her saldırı için mavinin "bunu nasıl görürdü?" sorusunu da yanıtlıyoruz. Yani aslında mor çalışıyoruz.
Görev 4Saldırı yaşam döngüsü (kill chain)
Bir kırmızı takım operasyonu baştan sona şu altı aşamadan geçer. Bu akış, tüm eğitimin iskeletidir:
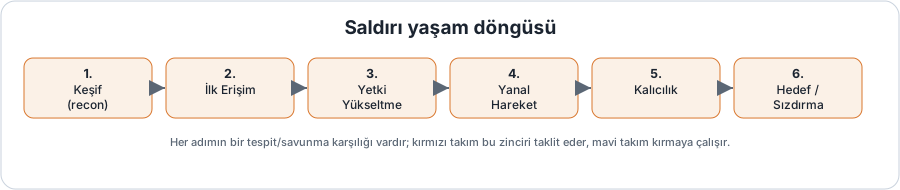
- Keşif (OSINT) — Hedef hakkında açık kaynaktan bilgi toplama.
- İlk Erişim — İçeri giren ilk ayak: açık servis, oltalama.
- Kalıcılık ve Yetki — Erişimi koru, yetkini yükselt.
- Yanal Hareket — Makineden makineye ilerle, tespitten kaç.
- Keşif ve Toplama — Kritik verinin yerini bul ve topla.
- Sızdırma ve Hedef — Veriyi güvenli şekilde dışarı çıkar, hedefe ulaş.
Mavi takım notu: Her aşama farklı bir tespit fırsatıdır. Saldırgan ne kadar ilerlerse iz o kadar artar; bu yüzden savunma için erken aşamalar (1-2) altın değerindedir.
Görev 5Ortak dil: MITRE ATT&CK ve TTP
ATT&CK, gerçek saldırganların davranışlarını kataloglayan ücretsiz bir bilgi tabanıdır. Kırmızı ve mavi takımın aynı dili konuşmasını sağlar. Üç seviyesi vardır:
- Taktik (Tactic) — Niçin? Saldırganın amacı. Örn: "Yetki Yükseltme".
- Teknik (Technique) — Nasıl? Amaca ulaşma yöntemi. Örn: Kerberoasting (T1558.003).
- Prosedür (Procedure) — Tam olarak? Tekniğin somut uygulanışı. Örn: belirli bir aracın belirli komutu.
İlgili kavramlar:
- APT: Gelişmiş, sürekli ve gizli tehdit aktörü — genelde devlet destekli, uzun süre fark edilmeden kalır.
- Zafiyet (Vulnerability): Yazılım/donanımdaki zayıf halka.
- Exploit: O zafiyetten faydalanan kod/teknik.
- Payload: Erişim sağlandıktan sonra çalışan yük.
Bu üçlüye kısaca TTP (Taktik, Teknik, Prosedür) denir.
Görev 6Kırmızı takım altyapısı
Profesyonel bir operasyon tek makineden yürütülmez. Gerçek konum gizlenir, trafik aracı sunucular üzerinden yönlendirilir:
- C2 Sunucusu (Command & Control): Ele geçirilen makinelerle komuta-kontrol iletişimini yürütür (team server).
- Yönlendirici (Redirector): Kurban ile C2 arasında durur; trafiği iletir ve gerçek C2'nin yerini gizler.
- Payload Sunucusu: Araç ve betiklerin dağıtıldığı sunucu.
Akış kabaca şöyledir:
Saldırgan ──▶ C2 ──▶ Yönlendirici ──▶ Kurban Ağı
Mavi takım notu: Yönlendiriciler ve meşru görünümlü alan adları (domain fronting) savunmayı yanıltmak içindir. Savunmada beklenmedik dışa giden bağlantılar (beaconing) ve DNS anomalileri aranır.
Görev 7Kurumsal ortamı tanımak
Bir saldırganın geçtiği katmanları bilmek, hedefi doğru okumayı sağlar. Tipik bir kurumsal ağ üç bölgeden oluşur:
- İnternet / Dış: Herkese açık. Web siteleri, e-posta, VPN giriş noktaları burada görünür. Saldırının başladığı yer.
- DMZ (silahsızlandırılmış bölge): Dışarıya hizmet veren sunucular (web, mail, DNS) burada. İç ağ ile dış dünya arasında bir tampon.
- İç Ağ (MZ): En değerli bölge. Çalışan bilgisayarları, dosya sunucuları ve Active Directory burada. Asıl hedef.
Neden Active Directory? Kurumların %90'dan fazlası kimlik yönetimi için AD kullanır. Tek bir "Domain Admin" hesabını ele geçirmek çoğu zaman tüm kuruma hükmetmek demektir. Bu yüzden Modül 4'ün tamamı AD'ye ayrılmıştır.
Modül 2 · Laboratuvar kurulumu
Her şeyi kendi bilgisayarında, internete kapalı sanal makinelerde kuruyoruz: Kali saldırgan makinesi, zafiyetli bir dış hedef ve küçük bir Active Directory ağı.
Görev 8Laboratuvar prensibi: güvenli ve izole
Kırmızı takım gerçek saldırı teknikleri kullanır. Bu teknikleri yetkisiz sistemlerde kullanmak dünyanın her yerinde suçtur. Bu yüzden tüm pratikler, kendi bilgisayarında çalışan, dışarıya kapalı bir sanal ağda yapılır.
- Yalıtılmış ağ: Saldırgan ve hedef makineler yalnızca kendi aralarında konuşur (Host-Only / Internal Network). İnternete ve ev ağına erişemezler.
- Snapshot alışkanlığı: Her laboratuvardan önce temiz bir anlık görüntü (snapshot) al. Makineyi "kirletirsen" saniyeler içinde geri dönersin.
- Kasıtlı zafiyetli hedefler: Hedeflerimiz eğitim için tasarlanmış, bilerek zafiyetli sistemlerdir. Gerçek sistem yok.
- Minimum donanım: Önerilen 16 GB RAM, 4+ çekirdek, 150 GB boş disk. 8 GB ile makineleri sırayla açarak da çalışılabilir.
Altın kural: Öğrendiklerini başka hiçbir sistemde — yetkin olmadan — deneme. Türkiye'de TCK 243-245 bilişim sistemine izinsiz girmeyi ve veriyi ele geçirmeyi suç sayar; KVKK kişisel verileri korur. Her gerçek test öncesi yetki, kapsam ve iletişim yazılı bir sözleşmeye (ROE) bağlanır.
Görev 9Sanallaştırma ve ağ modları
VirtualBox (ücretsiz) veya VMware Workstation kullanabilirsin. Tüm makineleri tek bir yalıtılmış ağa koyacağız. Üç ağ modunu ayırt et:
- Host-Only / Internal — KULLAN. Makineler sadece birbiriyle konuşur. Laboratuvar için doğrusu budur.
- NAT — geçici. Sadece internet gerektiğinde (araç kurulumu) aç, sonra kapat.
- Bridged — KULLANMA. Zafiyetli hedefleri gerçek ağına açar. Tehlikeli.
Örnek IP planı (lab ağı 10.10.10.0/24):
Kali Linux        10.10.10.5     ; Saldırgan
Metasploitable 2  10.10.10.20    ; Dış hedef
DC01 (Win Server) 10.10.10.10    ; İç ağ – AD + DNS
WS01 (Win 10/11)  10.10.10.11    ; Domain istemcisi
SRV01 (App Srv)   10.10.10.12    ; Domain istemcisi
Snapshot kuralı: Her makine temiz kurulduktan sonra
clean-installadıyla bir snapshot al.
Görev 10Saldırgan makinesi: Kali Linux
Kali, sızma testi araçlarının önceden kurulu geldiği bir dağıtımdır (ParrotOS da olur). İlk işimiz güncellemek, kendi IP'mizi öğrenmek ve lab ağına erişimi doğrulamak:
# Sistemi güncelle
sudo apt update && sudo apt -y upgrade
# Kendi IP'ni öğren
ip a
ip -br a
# Lab ağına erişimi doğrula
ping -c 3 10.10.10.20
# Çalışma dizini düzeni
mkdir -p ~/lab/{tarama,loot,notlar}
Hazır gelen araçlardan bazıları:
- Keşif: nmap, masscan, theHarvester, dnsrecon
- Web: gobuster, ffuf, nikto, whatweb, Burp Suite
- Sömürü: Metasploit, searchsploit
- AD: impacket, CrackMapExec / NetExec, BloodHound
- Parola: hashcat, john, hydra
Eksik bir araç olursa: sudo apt install <araç>
Görev 11Dış hedef: Metasploitable 2
Metasploitable, eğitim için bilerek zafiyetli bir Linux sunucusudur. Modül 3'teki tüm dış saldırıları bunun üzerinde uygulayacağız. İnternete asla açma.
Kurulum adımları:
- Hazır VM imajını indir (resmî/arşiv kaynağı).
- VirtualBox'a "aç" ile ekle, ağı Host-Only yap.
- Makineyi başlat. Giriş:
msfadmin / msfadmin - IP'yi sabitle veya not al (ör.
10.10.10.20). - Temiz snapshot al:
clean-install.
Kali'den erişimi test et:
ping -c 2 10.10.10.20
nc -vz 10.10.10.20 21
Bu makine onlarca açık servis ve zayıf yapılandırma içerir — gerçek bir saldırı yüzeyinin minyatürüdür.
Görev 12İç ağ: Active Directory kurulumu
Windows Server'ı (deneme sürümü) kurup Active Directory rolünü ekleyerek bir alan adı (domain) oluşturuyoruz. Tüm PowerShell adımları yönetici olarak çalıştırılır.
# 1) Sabit IP + makine adı
Rename-Computer -NewName "DC01"
New-NetIPAddress -IPAddress 10.10.10.10 -PrefixLength 24 -InterfaceAlias "Ethernet"
Restart-Computer

# 2) AD DS rolünü kur
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools

# 3) Yeni orman + alan adı oluştur
Install-ADDSForest -DomainName "kurum.local" -DomainNetbiosName "KURUM" -InstallDns

# 4) Kurulumu doğrula
Get-ADDomain
Get-ADForest
Sonuç: kurum.local alan adı ayağa kalktı. DC01 artık hem Active Directory hem DNS sunucusu.
Gerçekçi olması için kullanıcılar, bir servis hesabı (svc_sql) ekler ve bir istemciyi domaine katarız. Modül 4'te sömürebilmek için iki kasıtlı zayıflık bırakıyoruz: svc_sql'e basit bir parola veriyor ve bir kullanıcıda ön kimlik doğrulamayı (pre-auth) kapatıyoruz.
Görev 13Laboratuvar topolojisi — son hâl
Hepsi aynı yalıtılmış ağda (10.10.10.0/24). Modül 3 sol taraftan (dış hedef), Modül 4 sağ taraftan (iç ağ) ilerler:
| Makine | IP | Rolü |
|---|---|---|
| Kali (Saldırgan) | 10.10.10.5 | Tüm araçların komuta merkezi |
| Metasploitable | 10.10.10.20 | Dış hedef — Modül 3 |
| DC01 | 10.10.10.10 | kurum.local — AD + DNS |
| WS01 / SRV01 | 10.10.10.11-12 | Domain istemcileri — Modül 4 |
Kurulumu bitirmeden önce kontrol listesi:
- Kali tüm hedeflere ping atabiliyor.
- Hiçbir makine internete çıkamıyor.
- Her makinenin
clean-installsnapshot'ı var.
Modül 3 · Dış ortamda kırmızı takım
Dışarıdaki bir saldırgan gibi: bilgi toplama, tarama, enumerasyon, zafiyet analizi, sömürü ve son-sömürü. Her adımın yanında tespit ve savunma.
Görev 14Dış saldırı akışı
Dışarıdan bir saldırgan hedefin iç ağını görmez; yalnızca internete açık yüzeyini görür. İşimiz bu yüzeyi haritalamak ve içeri bir yol bulmak. Akış beş adımdır:
- Bilgi Toplama — Pasif + aktif keşif.
- Tarama ve Enum — Port, servis, sürüm.
- Zafiyet Analizi — Zayıf noktaları eşle.
- Sömürü — İçeri eriş.
- Son-Sömürü — Yerleş, derinleş.
İki tür keşfi ayırt et:
- Pasif keşif: Hedefe hiç dokunmadan, açık kaynaklardan bilgi toplar. İz bırakmaz.
- Aktif keşif: Hedefe paket gönderir (port tarama gibi). Tespit edilebilir.
Görev 15Bilgi toplama (OSINT)
Amaç: alan adları, alt alan adları, e-posta ve kullanıcı adları, kullanılan teknolojiler. Çoğu pasiftir — hedefe dokunmaz.
whois kurum.local                 # alan adı kaydı
dig kurum.local ANY               # DNS kayıtları
host -t mx kurum.local            # mail sunucuları
dnsrecon -d kurum.local           # alt alan + DNS keşfi
theHarvester -d kurum.local -b all # e-posta & alt alan toplama
Tarayıcıdan erişilen pasif kaynaklar:
- Google Dorking:
site:kurum.com filetype:pdf - Shodan: internete açık cihazlar, servisler.
- crt.sh: SSL sertifikalarından alt alan adları.
- LinkedIn: çalışan isimleri → kullanıcı adı formatı (ör.
ad.soyad).
Mavi takım: Pasif OSINT tespit edilemez. Savunma, dışarı sızan bilgiyi (açık depolama, metadata, GitHub'a kaçmış sırlar) azaltmaktır.
Görev 16Tarama: Nmap ile port keşfi
Nmap, açık portları ve arkalarındaki servisleri bulur. Sırayla genişleyen bir strateji izleriz: hızlı → ayrıntılı → script.
# 1) Host ayakta mı?
nmap -sn 10.10.10.0/24
# 2) Tüm TCP portları (hızlı)
nmap -p- --min-rate 1000 10.10.10.20 -oN tarama/full_tcp.txt
# 3) Servis + sürüm + OS + script
nmap -sC -sV -O -p 21,22,80,445 10.10.10.20 -oN tarama/detay.txt
Önemli bayraklar:
-p-tüm 65535 port ·-sVsürüm ·-sCvarsayılan scriptler-Oişletim sistemi ·-oN/-oAçıktıyı kaydet ·-sUUDP ·-T4hız (gürültülü)
Mavi takım: Port taraması IDS/IPS'te (Suricata/Snort) kolayca görülür: kısa sürede çok porta SYN. Yavaş tarama (
-T1) tespitten kaçmak içindir.
Görev 17Servis enumerasyonu
Açık her port bir kapıdır. Enumerasyon, o kapının arkasında ne olduğunu — sürüm, paylaşım, kullanıcı, yanlış yapılandırma — öğrenmektir. "Sömürü, enumerasyonun ödülüdür."
ftp 10.10.10.20                    # FTP (21) — anonim giriş?
smbclient -L //10.10.10.20 -N      # SMB (445) — paylaşımlar
enum4linux -a 10.10.10.20          # SMB — kullanıcı & paylaşım
whatweb http://10.10.10.20         # HTTP (80) — teknoloji
showmount -e 10.10.10.20           # NFS (2049) — açık paylaşım?
nmap --script smb-enum-shares -p445 10.10.10.20
Aranan şeyler:
- Varsayılan / zayıf kimlik bilgileri
- Anonim erişim
- Eski sürümler (bilinen CVE)
- Açık paylaşımlar ve bilgi sızdıran banner'lar
Görev 18Web enumerasyonu
Web sunucuları en geniş saldırı yüzeyidir. Gizli dizinleri, yönetim panellerini, eski bileşenleri ve yapılandırma hatalarını ararız.
gobuster dir -u http://10.10.10.20 -w /usr/share/wordlists/dirb/common.txt
ffuf -u http://10.10.10.20/FUZZ -w wordlist.txt -mc 200,301,302
nikto -h http://10.10.10.20
Elle bakılacaklar:
robots.txt— gizlenen yollar- Sayfa kaynağı, yorum satırları, JS dosyaları
- Giriş / yönetim panelleri (
/admin,/login) - Sürüm bilgisi veren hata sayfaları
- Burp Suite ile isteklerin yakalanması
Mavi takım: Dizin brute-force, web loglarında 404 patlaması olarak görünür. WAF (ModSecurity) ve rate-limit ile yavaşlatılır.
Görev 19Zafiyet analizi
Enumerasyonda bulduğumuz sürümleri bilinen zafiyetlerle (CVE) eşleştiririz. Amaç: "hangi servis, hangi açıkla, nasıl sömürülebilir?"
searchsploit vsftpd 2.3.4          # yerel exploit veritabanında ara
searchsploit samba 3.0
nmap --script vuln -p445 10.10.10.20  # NSE zafiyet scriptleri
Bulunan açıkları önceliklendir:
- CVSS skoru: ciddiyet (0–10).
- Erişilebilirlik: kimlik gerekiyor mu?
- Etki: RCE mi, bilgi sızması mı?
- Güvenilirlik: exploit stabil mi?
Mavi takım: Aynı CVE listesi savunma için de kullanılır — yama yönetimi ve varlık envanteri bu analizle beslenir.
Görev 20Sömürü ve Metasploit iş akışı
Sömürü (exploitation), bulunan bir zafiyeti kullanarak hedefte kod çalıştırma veya erişim elde etme adımıdır. Eğitimin en hassas kısmıdır — yalnızca laboratuvarda, yalnızca yetkiyle, yalnızca Metasploitable üzerinde.
İki ana kategori: ağ tabanlı (açık servisteki zafiyet) ve web tabanlı (uygulama mantığındaki açıklar).
Metasploit bilinen zafiyetler için hazır modüller sunar. İş akışı her modülde aynıdır: seç → yapılandır → çalıştır.
msfconsole
search type:exploit vsftpd
use exploit/unix/ftp/vsftpd_234_backdoor
show options
set RHOSTS 10.10.10.20
check         # çalıştırmadan zafiyeti doğrula
run
- RHOSTS/RPORT: hedef adresi ve portu.
- LHOST/LPORT: geri bağlantı için saldırgan.
- check: çalıştırmadan zafiyeti doğrula.
Amaç kod yazmak değil, mantığı anlamak. Bir açığın nasıl erişime dönüştüğünü anlayan savunmacı, onu kapatmayı da bilir.
checkve kapsam onayı olmadan hiçbir modül çalıştırılmaz.
Görev 21Web sömürüsü: en yaygın açıklar
OWASP Top 10 temelli kavramsal bakış. Her açığın nedeni ve savunması asıl öğrenilecek olandır:
| Açık | Kök neden | Savunma |
|---|---|---|
| SQL Enjeksiyonu | Kullanıcı girdisi sorguya doğrudan konur | Parametreli sorgu, ORM, girdi doğrulama |
| XSS | Girdi, sayfada kodlanmadan basılır | Çıktı kodlama, CSP, framework kaçışları |
| Dosya Yükleme | Tür/içerik denetimsiz yükleme | Beyaz liste, yürütmeyi engelle, yeniden adlandır |
| Zayıf Kimlik Doğr. | Varsayılan/zayıf parola, oturum hatası | MFA, güçlü parola, rate-limit, kilitleme |
| Erişim Kontrolü (IDOR) | Yetki sunucuda denetlenmiyor | Sunucu tarafı yetki, en az ayrıcalık |
Laboratuvar pratiği: Eğitim için kasten savunmasız hazırlanmış web uygulamaları üzerinde bu açıkları güvenli şekilde dene; her birini tespit eden WAF kuralını da incele.
Görev 22Son-sömürü ve yetki yükseltme (Linux)
İçeri girdik — şimdi ne var? İlk işler: oturumu kararlı hâle getir, nerede/kim olduğunu anla, değerli bilgiyi topla:
python3 -c 'import pty;pty.spawn("/bin/bash")'   # kararlı shell
id; whoami; hostname                              # durumsal farkındalık
cat /etc/passwd; ss -tulpn                        # kullanıcılar ve ağ
sudo -l                                           # sudo hakları
Sonra yetki yükseltme: normal kullanıcıdan root'a. Çoğu yol yeni bir açık değil, yanlış yapılandırmadır:
sudo -l: parolasız / geniş sudo hakkı → meşru ikililerin kötüye kullanımı (LOLBin)- SUID: root'a ait, yanlış izinli ikili (
find / -perm -4000 2>/dev/null) - Cron: root'un çalıştırdığı yazılabilir betik
- Kimlik: dosyalarda duran parola/anahtar
- Çekirdek: eski kernel (son çare)
linpeas.sh bu yolların çoğunu otomatik tarar.
Mavi takım: En az ayrıcalık, SUID denetimi ve sudo kurallarının sıkılaştırılması bu yolların çoğunu kapatır. Normal kullanıcının aniden sistem genelinde arama yapması davranışsal bir tespit sinyalidir.
Görev 23Pivoting: ele geçirilen makineyi köprü yapmak
Dış hedefi ele geçirdik ama asıl kıymetli iç ağ, saldırgan makinemizden doğrudan görünmez. Ele geçirdiğimiz makineyi bir köprü (pivot) olarak kullanıp onun arkasındaki ağa uzanırız. Bu, dış ortamdan iç ortama geçişin tam köprüsüdür.
Temel fikir: trafiğimizi ele geçirdiğimiz makinenin üzerinden tünelleriz.
- Port yönlendirme: İç ağdaki tek bir servisi kendi makinemize taşırız (ör. SSH yerel yönlendirme).
- SOCKS proxy ile tünel: Araçlarımızın tüm trafiğini pivot makine üzerinden geçiririz (
proxychains nmap ...). Böylece Kali'deki araçlar iç ağı "pivot makinenin gözünden" tarar. - Çift ağlı (dual-homed) makineler: Hem dış hem iç ağa bağlı sunucular en değerli pivot noktalarıdır.
Mavi takım: Bir sunucudan iç ağa doğru beklenmedik, geniş bağlantı denemeleri (özellikle sunucu→istemci yönünde) güçlü bir sinyaldir. Ağ segmentasyonu (mikro-segmentasyon) ve dışa/iç'e giden akış kuralları pivot'u sınırlar.
Modül 4 · İç ortam: Active Directory
İçeri bir ayak attıktan sonrası: AD enumerasyonu, Kerberos saldırıları, yanal hareket ve Domain Admin'e giden yol. Hepsi tespit karşılıklarıyla.
Görev 24İç ağda kazanmak: döngü
İçeri bir ayak attık. Artık kullanıcı gibi değil, ağda ilerleyen bir saldırgan gibi düşünüyoruz. İç ağ saldırısı bir döngüdür:
- Enumere et — Kullanıcı, grup, makine, güven ilişkisi.
- Kimlik ele geçir — Hash, bilet, parola topla.
- Yanal ilerle — Yeni makineye geç, tekrarla.
- Yüksel — Domain Admin'e doğru.
Saldırganın mantığı: "Elimdeki bu kullanıcı nereye erişebilir? Hangi makinede yönetici? Hangi hesabın parolası/bileti bana bir üst seviyeyi açar?" Bu döngü, Domain Admin olana kadar döner.
Görev 25Active Directory temel kavramları
AD'yi saldırmadan önce anlamak şart. AD, kullanıcıları, bilgisayarları ve yetkileri merkezden yöneten bir dizin servisidir:
- Domain: Yönetim sınırı. Ortak veritabanını paylaşan kullanıcı ve bilgisayarlar (
kurum.local). - Forest (orman): Bir veya daha çok domaini kapsayan en üst güven sınırı.
- Domain Controller (DC): AD'yi barındıran sunucu. Kimlik doğrulamanın merkezi.
- OU: Nesneleri düzenleyen organizasyon birimleri (ör. "Muhasebe").
- GPO: Grup ilkeleri — ayar ve kısıtlamaları toplu uygular.
- Kerberos: AD'nin bilet tabanlı kimlik doğrulama protokolü.
En kritik gruplar: Domain Admins, Enterprise Admins, Administrators. Bu gruplardan birine ait bir hesabı ele geçirmek çoğu zaman tüm domaini ele geçirmektir. Saldırganın asıl hedefi bunlardır.
Görev 26Kerberos nasıl çalışır?
Saldırıları anlamak için önce normal akışı bilmeliyiz. Kerberos bilet alıp sunar; parola ağda hiç dolaşmaz. DC burada anahtar dağıtım merkezidir (KDC):
- AS-REQ/REP — Kullanıcı kimliğini kanıtlar, DC ona bir TGT (ana bilet) verir.
- TGS-REQ/REP — TGT'yi gösterir, belirli bir servis için servis bileti (TGS) ister.
- AP-REQ — Servis biletini servise sunar, erişim sağlanır.
Saldırı yüzeyi nerede?
- Servis biletleri (TGS), ilgili servis hesabının parolasıyla şifrelenir. Saldırgan bu bileti isteyip çevrimdışı kırmaya çalışabilir → Kerberoasting.
- Ön kimlik doğrulaması (pre-auth) kapalı hesaplarda AS-REP yanıtı istenip kırılabilir → AS-REP Roasting.
Görev 27İç ağ ve AD enumerasyonu
İçeri girdikten sonra ilk iş: ağı haritalamak. Hangi makineler var, hangi servisler açık, nerede paylaşımlar duruyor?
nmap -sn 10.10.10.0/24                        # canlı hostlar
nxc smb 10.10.10.0/24                         # SMB geniş tarama (NetExec)
nxc smb 10.10.10.0/24 -u ayse -p 'Parola1' --shares
AD'nin tamamını çıkarıp "Domain Admin'e en kısa yolu" bir grafik olarak görmek için PowerView ve BloodHound:
Get-DomainUser -SPN                            # Kerberoast adayları
bloodhound-python -d kurum.local -u ayse -p 'Parola1' -c All -ns 10.10.10.10
BloodHound nesneleri grafik olarak çizer, hazır "Shortest Path to Domain Admins" sorgusu sunar ve yanlış yapılandırılmış yetkileri (ACL) ortaya çıkarır.
Mavi takım: Çok makineye kısa sürede SMB bağlantısı SIEM'de taramayı ele verir (Olay 4624/4625). Yoğun LDAP sorguları DC loglarında görülür.
Görev 28İlk erişim: oltalama (kavramsal)
İç ağa giren ilk ayak çoğu zaman teknik bir açıktan değil, bir insandan gelir. Oltalama (phishing) en yaygın ilk erişim vektörüdür. Bu konuyu kavramsal ve savunma odaklı tutuyoruz — laboratuvarda phishing kurmuyoruz.
Tipik vektörler:
- Zararlı ek / makro içeren belge
- Sahte giriş sayfası (kimlik toplama)
- Parola sprey (çok hesaba az deneme)
- Dışa açık servise zayıf parola
Savunma:
- MFA — çalınan parola tek başına yetmez
- E-posta filtreleme, ek karantinası
- Makroların varsayılan engeli
- Kullanıcı farkındalık eğitimi
- Hesap kilitleme + anormal giriş tespiti
Mavi takım: Olay 4625 (başarısız giriş) patlaması parola spreyini; farklı ülkeden/saatten giriş ele geçmiş hesabı ele verir.
Görev 29Kerberoasting (lab)
Herhangi bir domain kullanıcısı, SPN'li bir servis hesabının biletini isteyebilir. Bilet, servis hesabının parolasıyla şifreli olduğundan çevrimdışı kırılmaya çalışılabilir. Hedef: lab'daki svc_sql.
# 1) Kali'den impacket ile bilet iste
impacket-GetUserSPNs kurum.local/ayse:'Parola1' -dc-ip 10.10.10.10 -request -outputfile hashes.txt
# 2) Çevrimdışı kır
hashcat -m 13100 hashes.txt rockyou.txt
# 3) Doğrula
nxc smb 10.10.10.10 -u svc_sql -p '<parola>'
Neden işe yarar?
- Bilet istemek normal bir işlemdir — kurban uyarılmaz.
- Kırma çevrimdışı; ağda gürültü yok.
- Zayıf servis parolaları saniyeler içinde düşer.
Tespit ve savunma: Olay 4769 (TGS talebi), özellikle RC4 (şifreleme türü 0x17) talepleri. Savunma: uzun/rastgele parola veya gMSA, gereksiz SPN'leri kaldır, AES zorunlu kıl.
Görev 30AS-REP Roasting (lab)
Kerberos ön kimlik doğrulaması (pre-auth) kapalı olan hesaplarda, DC parola bilmeden şifreli bir yanıt döner. Bu yanıt çevrimdışı kırılabilir. Parola da gerekmez — sadece kullanıcı adı yeter.
impacket-GetNPUsers kurum.local/ -usersfile users.txt -dc-ip 10.10.10.10 -no-pass -format hashcat
hashcat -m 18200 asrep.txt rockyou.txt
Kerberoasting'ten farkı:
- Kerberoast: geçerli bir kullanıcı gerekir, SPN'li hesapları hedefler.
- AS-REP: parola gerekmez, pre-auth kapalı hesapları hedefler.
Tespit ve savunma: Olay 4768 (AS talebi, pre-auth yok). Savunma: "Do not require Kerberos preauthentication" ayarını hiçbir hesapta bırakma, güçlü parola. (Lab'da bir kullanıcıda bunu bilerek kapattık — gerçek ortamda neredeyse hiç gerekmez ve açık bırakılması klasik bir hatadır.)
Görev 31Yanal hareket
Bir makineyi ele geçirdik; şimdi elde ettiğimiz kimlikle diğer makinelere geçiyoruz. En gizli yöntem: meşru kimlik bilgileriyle meşru protokolleri (WinRM, SMB) kullanmak.
nxc smb 10.10.10.0/24 -u svc_sql -p '<parola>'   # kimlik nerede geçerli?
evil-winrm -i 10.10.10.12 -u svc_sql -p '<parola>' # WinRM ile uzak oturum
impacket-wmiexec kurum.local/[email protected]   # uzak komut
Yaygın teknikler:
- Pass-the-Hash: parola yerine NTLM hash'iyle kimlik doğrulama.
- PsExec / WMI / WinRM: uzaktan komut çalıştırma.
- RDP: ele geçirilen kimlikle masaüstü.
Tespit ve savunma: Olay 4624 Type 3 (ağ girişi), yeni servis 7045. Savunma: LAPS (makine başına benzersiz yerel admin parolası), yönetici hesaplarının katmanlanması (tiering).
Görev 32Domain Admin'e giden yol ve DCSync
Topladığımız kimlikler ve BloodHound grafiğiyle, en yüksek yetkiye (Domain Admin) giden zinciri izleriz. Çoğu yol yanlış yapılandırmadan geçer:
- Kimlik bilgisi toplama: Ele geçirilen makinenin belleğindeki/kasasındaki kimlikler (LSASS, SAM). Yeni hesaplar yeni yollar açar.
- ACL / yetki kötüye kullanımı: Bir hesabın başka bir nesne üzerinde "parola sıfırla" veya "gruba ekle" yetkisi varsa, bu bir yükselme adımıdır.
- Delegasyon ve güven: Yanlış yapılandırılmış Kerberos delegasyonu, bir servisin başkası adına kimlik doğrulamasına izin verebilir.
DCSync — "son hamle": Yeterli yetki (replikasyon hakkı) kazanan bir saldırgan, DC'den tüm parola hash'lerini bir domain controller gibi isteyebilir. Bu, domain'in tamamen ele geçirilmesi demektir.
Tespit: Olay 4662 — anormal replikasyon talebi.
Görev 33Kimlik dökme: parolalar, hash'ler, biletler
Bir makinede yönetici olduğumuzda oradaki kimlikleri toplarız; her yeni kimlik ağda yeni bir kapı açar. Nereye bakılır?
- LSASS belleği: Oturum açmış kullanıcıların parola hash'leri ve bazen açık parolaları bu Windows sürecinin belleğinde durur.
- SAM + SYSTEM: Yerel hesapların hash'leri. Bir makinenin yerel yönetici hash'i, aynı parolayı kullanan başka makineleri de açabilir.
- DPAPI, tarayıcı/uygulama kasaları: Kayıtlı parolalar, kurumsal sırlar.
- Disk ve paylaşımlardaki dosyalar: Betiklere gömülü parolalar, yapılandırma dosyaları.
Elde edilen şey çoğu zaman parolanın kendisi değil, NTLM hash'i ya da bir Kerberos biletidir — ve bunlar da (sonraki görevlerde göreceğimiz gibi) parola kadar işe yarar.
Tespit ve savunma: LSASS'a erişim EDR için güçlü bir sinyaldir (Olay 4688 / Sysmon 10). Savunma: Credential Guard ve LSA Protection (PPL) LSASS'ı yalıtır; yerel admin parolaları için LAPS; en az ayrıcalık ve yöneticilerin yalnızca gereken makinede oturum açması (tiering).
Görev 34Bilet saldırıları: Pass-the-Ticket, Golden ve Silver
Kerberos'ta parola ağda dolaşmaz; biletler dolaşır. Bir bileti ya da bir anahtarı ele geçiren saldırgan, parolayı hiç bilmeden kimlik kanıtlayabilir:
- Pass-the-Ticket (PtT): Bellekten çalınan geçerli bir TGT/TGS'yi başka bir oturuma enjekte edip o kimliğe bürünmek.
- Overpass-the-Hash: Elde edilen NTLM hash'iyle geçerli bir TGT istemek (hash → bilet).
- Silver Ticket: Bir servis hesabının anahtarını (hash) bilen saldırgan, o tek servis için sahte bir servis bileti (TGS) üretir. DC'ye hiç uğramaz — sessizdir.
- Golden Ticket: Domain'in ana anahtarı olan
krbtgthesabının hash'ini ele geçiren saldırgan, istediği kullanıcı için istediği TGT'yi sahte üretebilir. Pratikte domain'in sınırsız anahtarıdır.
Golden Ticket, DCSync ile krbtgt hash'i alındıktan sonra kurulan bir kalıcılık biçimidir: parolalar değişse bile krbtgt dönene kadar geçerli kalır.
Tespit ve savunma: Anormal bilet ömrü/şifreleme türü, var olmayan hesaplar için TGS talepleri,
krbtgtkullanımı anomalileri. Savunma: ele geçirme sonrasıkrbtgtparolasını iki kez döndür, DC'yi en sıkı koru, bilet ömrünü kısa tut.
Görev 35Domain ve forest güvenleri (trusts)
Büyük kurumlarda birden çok domain ve forest, aralarında güven ilişkileriyle (trust) bağlanır. Saldırgan için güven, bir domaindeki erişimi komşusuna taşıyan bir köprüdür.
- Yön: Güven tek yönlü ya da çift yönlü olabilir. A, B'ye güveniyorsa B'nin kullanıcıları A'nın kaynaklarına erişebilir.
- Geçişlilik (transitive): A, B'ye; B, C'ye güveniyorsa ve güven geçişliyse A dolaylı olarak C'ye güvenir.
- Parent-child / forest trust: Aynı forest içindeki domainler otomatik, çift yönlü ve geçişli güvenir; farklı forestlar arasında güven ayrıca kurulur.
Saldırgan bir domaini ele geçirince güven ilişkilerini okur ve SID history gibi yanlış yapılandırmalarla ya da forest içi krbtgt ilişkileriyle komşu domaine sıçramayı dener. BloodHound bu güven yollarını da çizer.
Mavi takım: Güvenleri düzenli denetle, gereksiz ve geçişli güvenleri kaldır, SID filtering'i aç, forest'ı gerçek güvenlik sınırı olarak tasarla (domain tek başına yeterli bir sınır değildir).
Görev 36NTLM ve relay saldırıları
Kerberos'tan önceki kimlik doğrulama protokolü NTLM hâlâ birçok yerde açıktır. NTLM bir meydan okuma-yanıt (challenge-response) akışıdır ve iki klasik saldırıya kapı açar:
- Ağ zehirleme (LLMNR/NBT-NS poisoning): Bir makine çözemediği bir adı ağa sorduğunda, saldırgan "o benim" diye yanıt verir ve kurbanın NTLM kimlik doğrulamasını kendine çeker. Elde edilen yanıt çevrimdışı kırılabilir ya da relaylenir.
- NTLM Relay: Saldırgan, kurbandan gelen kimlik doğrulamasını kırmaya uğraşmak yerine olduğu gibi başka bir sunucuya iletir (SMB, LDAP). İmzalama kapalıysa, o sunucuda kurbanın yetkisiyle iş görür.
Bu saldırılar, araya girip meşru kimlik doğrulamayı istismar ettiği için parolayı bilmeyi gerektirmez.
Tespit ve savunma: SMB imzalama (signing) ve LDAP imzalama/channel binding relay'i kırar; LLMNR ve NBT-NS'i kapat; mümkün olan her yerde NTLM yerine Kerberos; yöneticileri "Protected Users" grubuna al.
Görev 37Kalıcılık ve AD savunması
Saldırgan, yeniden başlatma veya parola değişiminde erişimini kaybetmemek için arka kapılar bırakır: zamanlanmış görev/servis, yeni gizli ayrıcalıklı hesap, bir gruba gizli üyelik, kayıt defteri/başlangıç öğeleri, Kerberos bilet tabanlı kalıcılık.
Tespit: yeni servis 7045, zamanlanmış görev 4698, yeni kullanıcı/grup 4720 / 4728; ayrıcalıklı grup üyeliklerinin düzenli denetimi ve bilinen durumla (baseline) karşılaştırma.
Modül 4'ün özeti aynı zamanda bir AD sıkılaştırma kontrol listesidir:
- Kimlik hijyeni: güçlü/benzersiz parolalar, servis hesapları için gMSA, MFA, pre-auth'u açık bırakma.
- En az ayrıcalık: yönetici katmanlama (tiering), LAPS, Domain Admin sayısını minimumda tut.
- Görünürlük: kritik olayları (4624/4625/4768/4769/4662/7045/4720) SIEM'e aktar ve korele et.
- Yapılandırma denetimi: BloodHound ile savunma amaçlı tarama, tehlikeli ACL'leri kaldır.
Altın kural: AD saldırılarının çoğu "zero-day" değil, yanlış yapılandırma sömürüsüdür. İyi haber: çoğu, para harcamadan doğru yapılandırmayla kapatılabilir.
Modül 5 · Raporlama ve vaka çalışması
Teknik beceriyi iş değerine çevirmek: baştan sona bir saldırı anlatısı, rapor yazımı ve mavi takıma bırakılan tespit kuralları.
Görev 38Raporlama: asıl ürün budur
Müşteri seni shell için değil, riski anlamak ve kapatmak için işe aldı. İyi bir rapor iki okuyucuya birden hitap eder: yöneticiye ve teknik ekibe.
- Yönetici özeti: Teknik olmayan dil, iş etkisi. Genel risk seviyesi ve eğilim. En kritik 3-5 bulgu ve önerisi.
- Teknik bulgular: Her bulgu için açıklama, kanıt, etki. Yeniden üretme adımları (ekran görüntüsü). CVSS/risk skoru + somut öneri.
- Saldırı anlatısı (attack path): Saldırganın izlediği zincir, baştan sona.
Her bulgunun olmazsa olmazları:
Başlık · Ciddiyet · Etki · Kanıt · Yeniden üretme · Öneri
Öneri bölümü en değerli kısımdır — bulmak kolay, düzeltmeyi anlatmak değerlidir.
Görev 39Vaka çalışması: baştan sona zincir
Öğrendiğimiz her şeyi lab'ımızda (kurum.local) tek bir anlatıda birleştirelim. Saldırgan dışarıdan başlar, domaini ele geçirir:
- Keşif: Açık kaynaklardan çalışan adları → kullanıcı adı formatı (
ad.soyad) çıkarıldı. - İlk erişim: AS-REP roasting ile pre-auth kapalı bir hesabın parolası çevrimdışı kırıldı.
- Enumerasyon: BloodHound grafiğinde
svc_sql'in bir sunucuda yerel admin olduğu görüldü. - Kimlik: Kerberoasting ile
svc_sql'in zayıf parolası kırıldı. - Yanal hareket → yükselme: WinRM ile sunucuya geçildi, ACL zinciri Domain Admin'e taşıdı.
Bu beş halka, Modül 1'deki yaşam döngüsünün bu lab'daki somut hâlidir.
Görev 40Vaka: etki ve kırılma noktaları
Aynı zinciri savunmacı gözüyle okuyalım: her halka nerede kırılabilirdi? Kırmızı takımın asıl değeri budur:
| Halka | Mümkün kılan hata | Kırılma noktası (savunma) |
|---|---|---|
| İlk erişim | Pre-auth kapalı + zayıf parola | Pre-auth'u kapatma, parola politikası, MFA |
| Kimlik | Servis hesabı zayıf parola | gMSA, 25+ karakter rastgele parola |
| Yanal hareket | Servis hesabı gereksiz yerel admin | En az ayrıcalık, LAPS, tiering |
| Yükselme | Tehlikeli ACL yetkisi | ACL denetimi, BloodHound ile temizlik |
| Tüm zincir | Görünürlük eksikliği | SIEM korelasyonu, kritik Event ID izleme |
Sonuç: Tek bir kontrol (güçlü servis parolası veya MFA) bile zinciri erken kırabilirdi. Savunmada "derinlemesine savunma" tam da budur — bir katman çökse diğeri tutar.
Görev 41Mavi takıma devir: tespit önerileri
Kırmızı takım raporunun en kalıcı çıktısı, mavi takıma bıraktığı tespit kurallarıdır. İşte bu eğitimdeki saldırıların izleri:
- Kerberos saldırıları:
4769(RC4 TGS talebi) → Kerberoast ·4768(pre-auth yok) → AS-REP. - Yanal hareket: aynı hesabın çok makinede
4624 Type 3girişi · yeni servis7045. - Domain ele geçirme:
4662anormal replikasyon → DCSync ·4720/4728yeni hesap/grup değişimi. - Keşif ve tarama: kısa sürede çok
4625→ parola sprey · yoğun LDAP → AD enumerasyonu.
Mor takım döngüsü: Kırmızı bir teknik uygular → mavi logda arar → kural yazar → kırmızı tekrar dener (artık yakalanır). Her tur, savunmayı ölçülebilir biçimde güçlendirir.
Görev 42Buradan sonrası: pratik ve kaynaklar
Kırmızı takım kas hafızası işidir. Öğrendiklerini sürekli, yasal platformlarda pekiştir:
- Pratik ortamları: rehberli başlangıç platformları, gerçekçi savunmasız makineler sunan çevrimiçi lab'lar, indirilebilir zafiyetli hedefler ve web pratiği için kasıtlı açıklı uygulamalar.
- Referans kaynaklar: MITRE ATT&CK matrisi, açık kaynak saldırı/savunma reçete derlemeleri ve Active Directory odaklı teknik notlar.
- Sertifikasyon yolu: uygulamalı sızma testi ve Active Directory sömürüsü üzerine, uygulamalı sınavı olan sektör sertifikalarını araştır; teoriden çok lab başarısını ölçenleri seç.
Özet metodoloji: Keşif → erişim → ilerleme → yükselme → hedef. Araç değişir, akış kalır. Her saldırının bir tespit izi vardır; değer o izi göstermektedir. Ve çoğu saldırı bir "zero-day" değil, bir yapılandırma hatasından doğar — bu yüzden neredeyse hepsi savunulabilir.
Hatırlatma: Tüm pratik yalnızca sana ait veya açıkça izin verilmiş laboratuvarlarda. Yetkisiz sistemde test = suç. Beceriyi doğru yerde kullan.