
Network 101
IP adresi, DNS, portlar, HTTP ve TLS: bilgisayarlar birbiriyle nasıl konuşur, bir web isteği nasıl güvenli hâle gelir?
GirişOrta 21 görev · 90 dk
Tebrikler, odayı tamamladın!
Eğitimleri çözmek ve ilerlemeni kaydetmek için giriş yap. Giriş · Üye ol
Modül 1 · Ağın temelleri
IP ve MAC adresi, ağ geçidi, ping, DNS, portlar ve traceroute: bilgisayarlar birbirini nasıl bulur ve konuşur?
Görev 1Adresin ne? IP ve MAC
Ağdaki her cihazın bir IP adresi vardır; mektuplardaki ev adresi gibi, verinin kime gideceğini belirler. 10.10.10.7 gibi dört sayıdan oluşur (IPv4).
Her ağ kartının bir de MAC adresi vardır: üreticinin verdiği, 02:42:0a:... biçimindeki donanım adresi. IP adresi ağdan ağa değişir, MAC adresi karta aittir.
ip a komutu bu makinenin ağ arayüzlerini gösterir. lo makinenin kendisiyle konuştuğu sanal arayüzdür (127.0.0.1); asıl ağ bağlantısı eth0'dır. inet satırı IP adresini, link/ether satırı MAC adresini verir.
Görev 2Dışarıya nasıl çıkılır? Ağ geçidi
IP adresinin sonundaki /24, ilk üç sayının ağı, son sayının cihazı gösterdiğini söyler: 10.10.10.x adresli cihazlar aynı ağdadır ve birbirleriyle doğrudan konuşur.
Başka bir ağdaki cihaza gidecek veri ağ geçidine (gateway, evdeki modem gibi) teslim edilir; o da veriyi yoluna yollar.
ip route komutundaki default via ... satırı ağ geçidinin adresidir.
Görev 3Orada mısın? ping
ping karşıdaki cihaza küçük bir "orada mısın?" paketi yollar ve cevabı bekler. Ağ sorunlarında ilk bakılan şeydir.
ping -c 4 10.10.10.5
-c 4 dört paket gönderip durmasını söyler. Çıktının sonundaki özet satırına bak: kaç paket gitti, kaçı geldi, paket kaybı yüzde kaç.
Cevap gelmemesi her zaman cihazın kapalı olduğu anlamına gelmez; bazı sistemler ping'e bilerek cevap vermez.
Görev 4Adlar ve adresler: DNS
İnsanlar adları, bilgisayarlar sayıları kullanır. DNS, internetin telefon rehberidir: portal.bisiber.lab gibi bir adı IP adresine çevirir.
nslookup portal.bisiber.lab: adın hangi IP'ye karşılık geldiğini sorarcat /etc/resolv.conf: bu makinenin hangi DNS sunucusuna sorduğunu gösterir (nameserversatırı)
Saldırganlar DNS'i sever: sahte bir DNS cevabı, doğru adı yazan kullanıcıyı yanlış sunucuya götürebilir.
Görev 5Hangi kapı? Portlar
IP adresi binanın adresiyse, port dairenin numarasıdır: aynı makinede çalışan farklı hizmetleri birbirinden ayırır. Bazı numaralar gelenekseldir; /etc/services dosyası bunların listesidir.
grep ssh /etc/services: bir hizmetin portunu bulurss -tuln: bu makinede hangi portların dinlendiğini (bağlantı beklediğini) gösterir
0.0.0.0:80 her yerden gelen bağlantıyı kabul eder; 127.0.0.1:3306 yalnızca makinenin kendisinden gelenleri. Veritabanı gibi hizmetlerin dışarıya açık olmaması iyi bir alışkanlıktır.
Görev 6Bir sunucuyla konuş: curl ve nmap
Tarayıcının yaptığı işi terminalden de yapabilirsin: curl bir web adresine istek atar ve gelen cevabı olduğu gibi yazar.
curl http://10.10.10.5
Sayfanın kaynağındaki yorum satırlarına (<!-- ... -->) dikkat et; geliştiricilerin orada unuttuğu bilgiler güvenlik testlerinde sık bulunur.
nmap bir makinede hangi portların açık olduğunu tarar: nmap 10.10.10.5
Önemli: port taraması yalnızca sana ait ya da açıkça izin verilmiş sistemlerde yapılır. İzinsiz tarama pek çok ülkede suçtur. Buradaki tarama bir benzetimdir; gerçek bir ağa paket gitmez.
Görev 7Paketin yolculuğu: traceroute
Başka bir ağdaki cihaza giden veri, yol üzerindeki yönlendiricilerden (router) geçer. Her birine bir atlama (hop) denir.
traceroute 10.10.20.8 komutu paketin geçtiği durakları sırayla listeler. İlk satır her zaman kendi ağ geçidindir.
Bir bağlantı yavaşsa ya da kopuyorsa, sorunun hangi durakta başladığını bu komut gösterir.
Modül 2 · Bir web isteğinin yolculuğu
Tarayıcıya google.com yazınca neler olur? DNS sorgu zinciri, düz HTTP, TLS el sıkışması, sertifikalar ve katmanlar; gerçek Wireshark ve terminal çıktılarıyla.
Görev 8google.com nerede? DNS sorgu zinciri
Tarayıcına google.com yazdığında bilgisayarın önce bu adın IP adresini bulmak zorundadır. Bu iş bir sorgu zinciriyle yapılır:
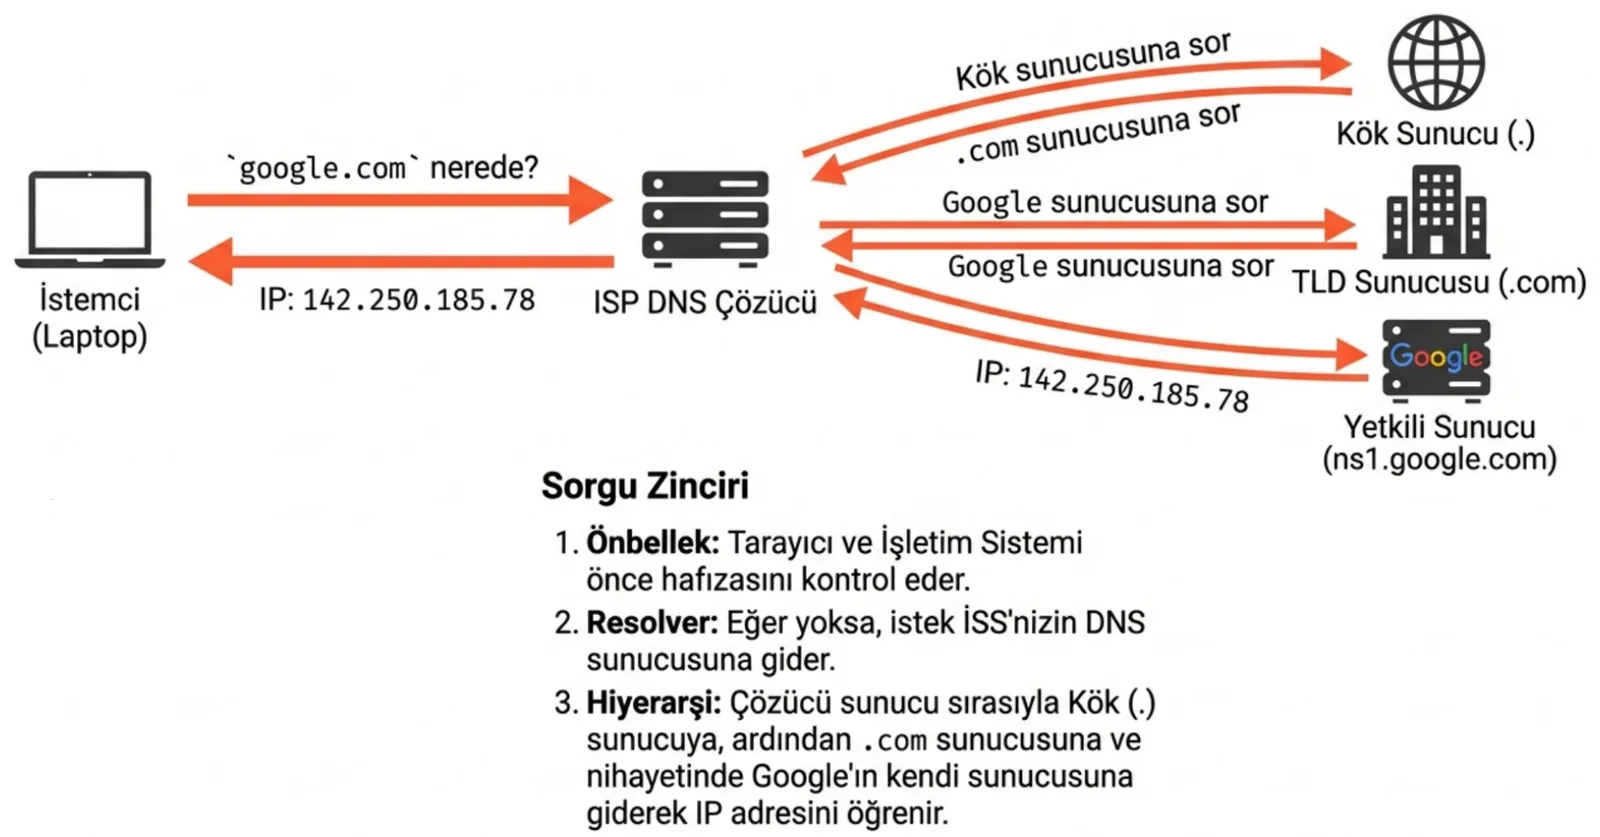
- Önbellek: Tarayıcı ve işletim sistemi önce kendi hafızasına bakar; ad yakın zamanda çözüldüyse iş biter.
- Çözücü (resolver): Yoksa istek İSS'nin (ya da senin seçtiğin) DNS çözücüsüne gider.
- Hiyerarşi: Çözücü sırasıyla kök (
.) sunucusuna, ardından TLD sunucusuna (.com) ve sonunda alan adının yetkili sunucusuna (ns1.google.com) sorar. Yetkili sunucu IP adresini verir; çözücü cevabı istemciye iletir ve bir süre önbelleğe alır.
Laboratuvarda bu zinciri adım adım görebilirsin:
dig +trace portal.bisiber.lab
Her bölüm zincirin bir halkasıdır; en alttaki cevabı veren sunucu yetkili sunucudur.
Görev 9Düz HTTP: kablodaki her şey okunur
IP adresi bulununca tarayıcı sunucunun 80 numaralı portuna bir TCP bağlantısı açar. Bağlantı üç paketle kurulur (üçlü el sıkışma): SYN → SYN, ACK → ACK. Ardından HTTP isteği gider.
Aşağıda terminalden nc (netcat) ile Google'a elle bir HTTP isteği atılıyor ve aynı anda Wireshark'la ağ dinleniyor:
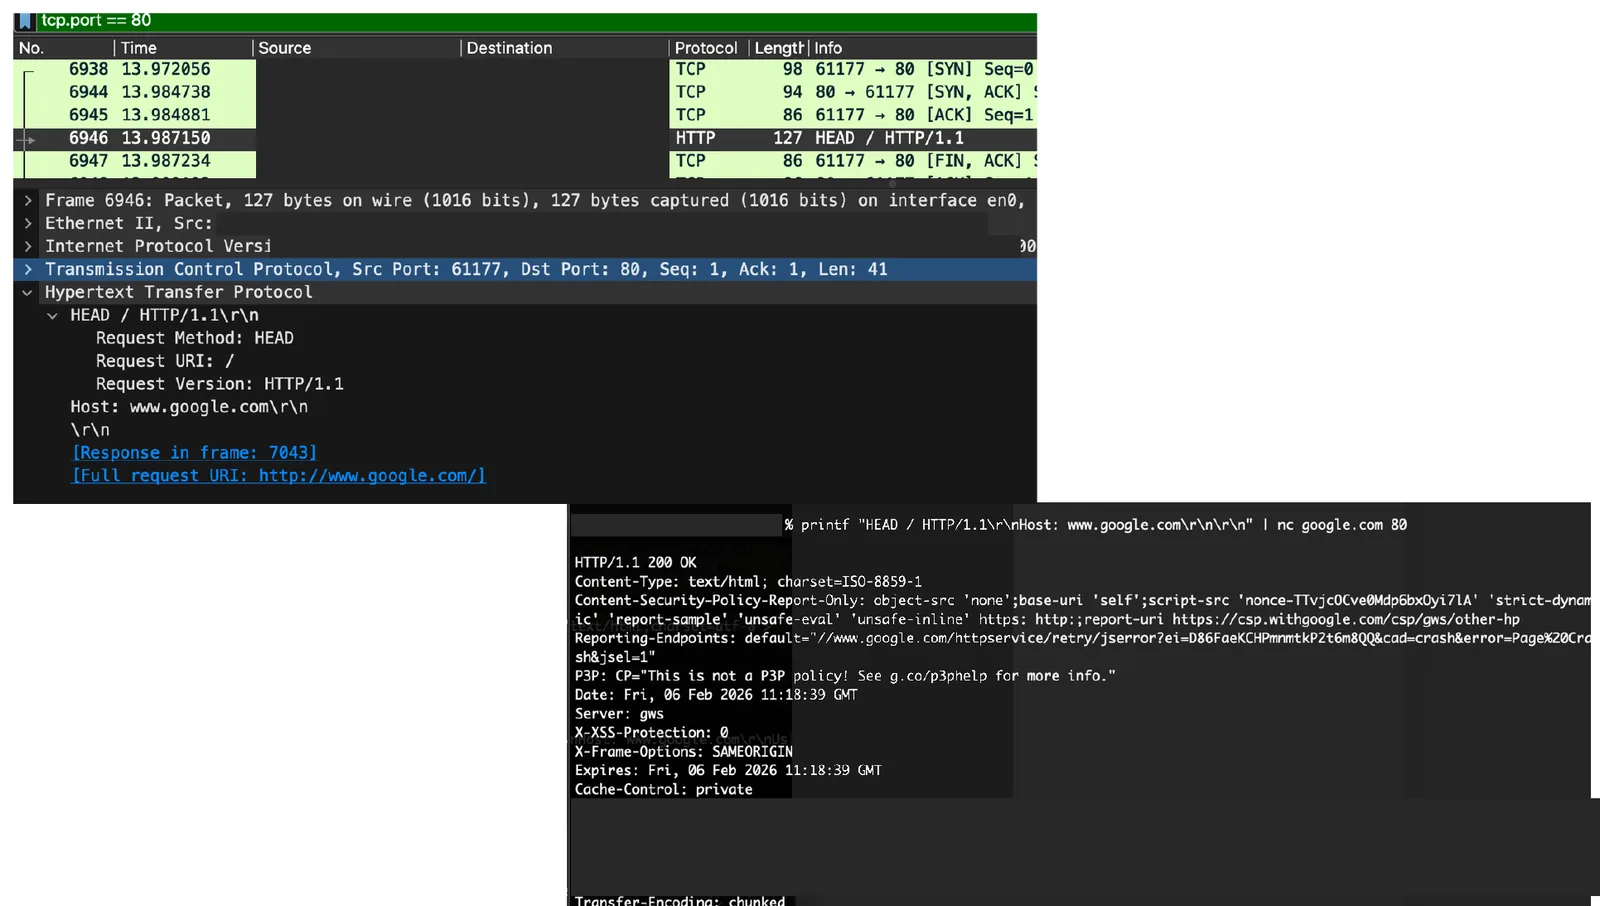
Wireshark'ın "Follow TCP Stream" penceresi konuşmanın tamamını gösteriyor: kırmızı istemcinin gönderdiği, mavi sunucunun cevabı.
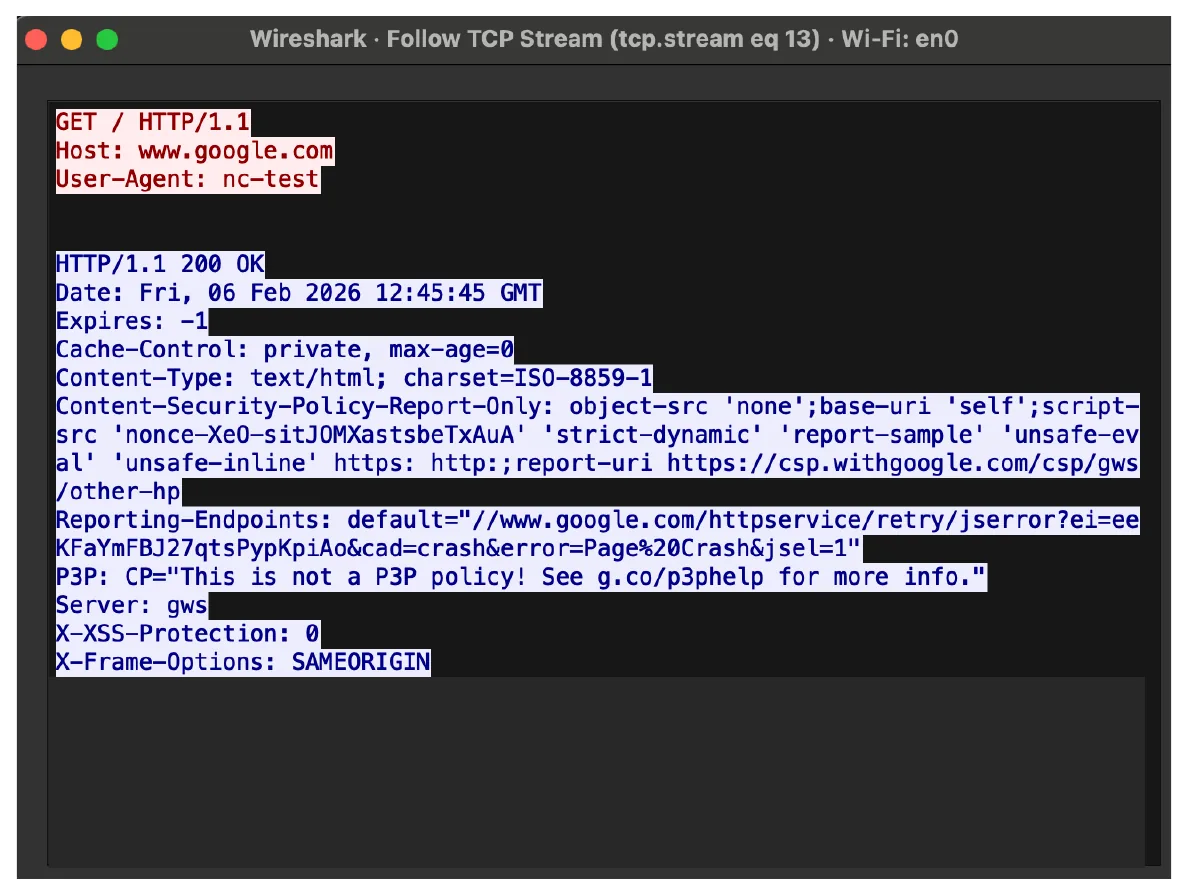
Hiçbir şey şifreli değil: istenen sayfa, tarayıcı bilgisi, sunucunun gönderdiği çerezler (Set-Cookie) aynı ağdaki herkes tarafından okunabilir. Kafede açık Wi-Fi'da düz HTTP kullanmak bu yüzden tehlikelidir.
Laboratuvarda aynısını dene (\r\n satır sonudur; HTTP her satırı böyle bitirir, boş satır isteğin bittiğini söyler):
printf "HEAD / HTTP/1.1\r\nHost: portal.bisiber.lab\r\n\r\n" | nc portal.bisiber.lab 80
Kısa yolu: curl -I http://portal.bisiber.lab (yalnızca başlıkları getirir).
Görev 10TLS el sıkışması: kilit nasıl kurulur?
HTTPS, HTTP'nin TLS ile şifrelenmiş hâlidir ve 443 numaralı porttan konuşur. Şifreli konuşmadan önce iki taraf el sıkışır:
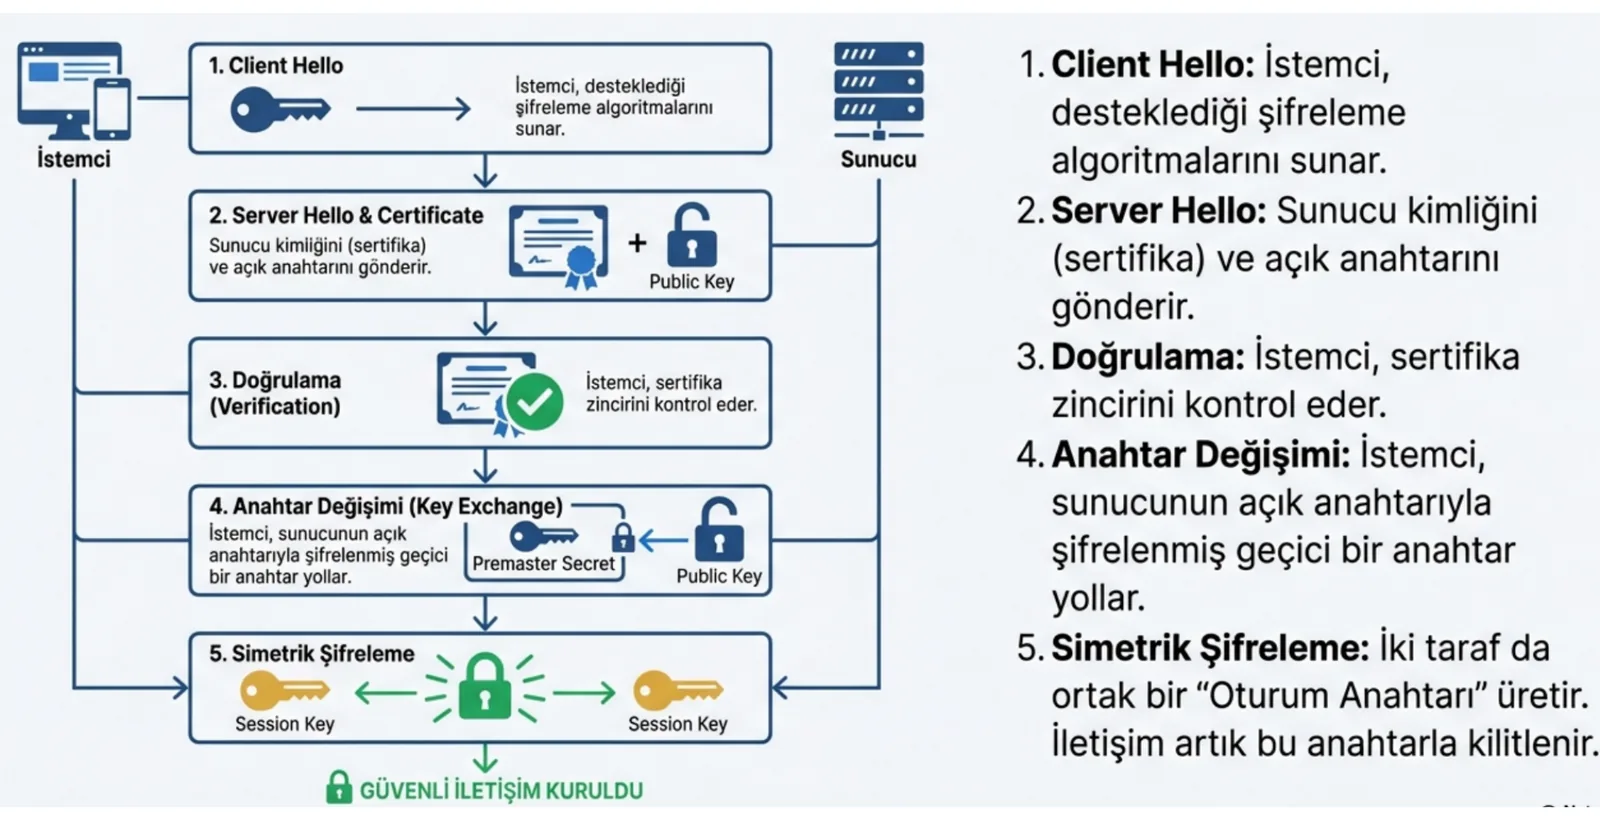
- Client Hello: İstemci desteklediği şifreleme algoritmalarını sunar.
- Server Hello: Sunucu kimliğini (sertifika) ve açık anahtarını gönderir.
- Doğrulama: İstemci sertifika zincirini kontrol eder (sonraki görev).
- Anahtar değişimi: İki taraf, araya girenin hesaplayamayacağı geçici bir sır üzerinde anlaşır.
- Simetrik şifreleme: Bu sırdan ortak bir oturum anahtarı (session key) üretilir; konuşmanın geri kalanı bu anahtarla şifrelenir.
Wireshark'ta tcp.port == 443 süzgeciyle bakınca el sıkışma paketleri görünür. Dikkat: Client Hello içindeki SNI alanında gidilen sitenin adı (www.google.com) hâlâ açıktır; ağdaki biri içeriği göremez ama hangi siteye gittiğini görebilir.
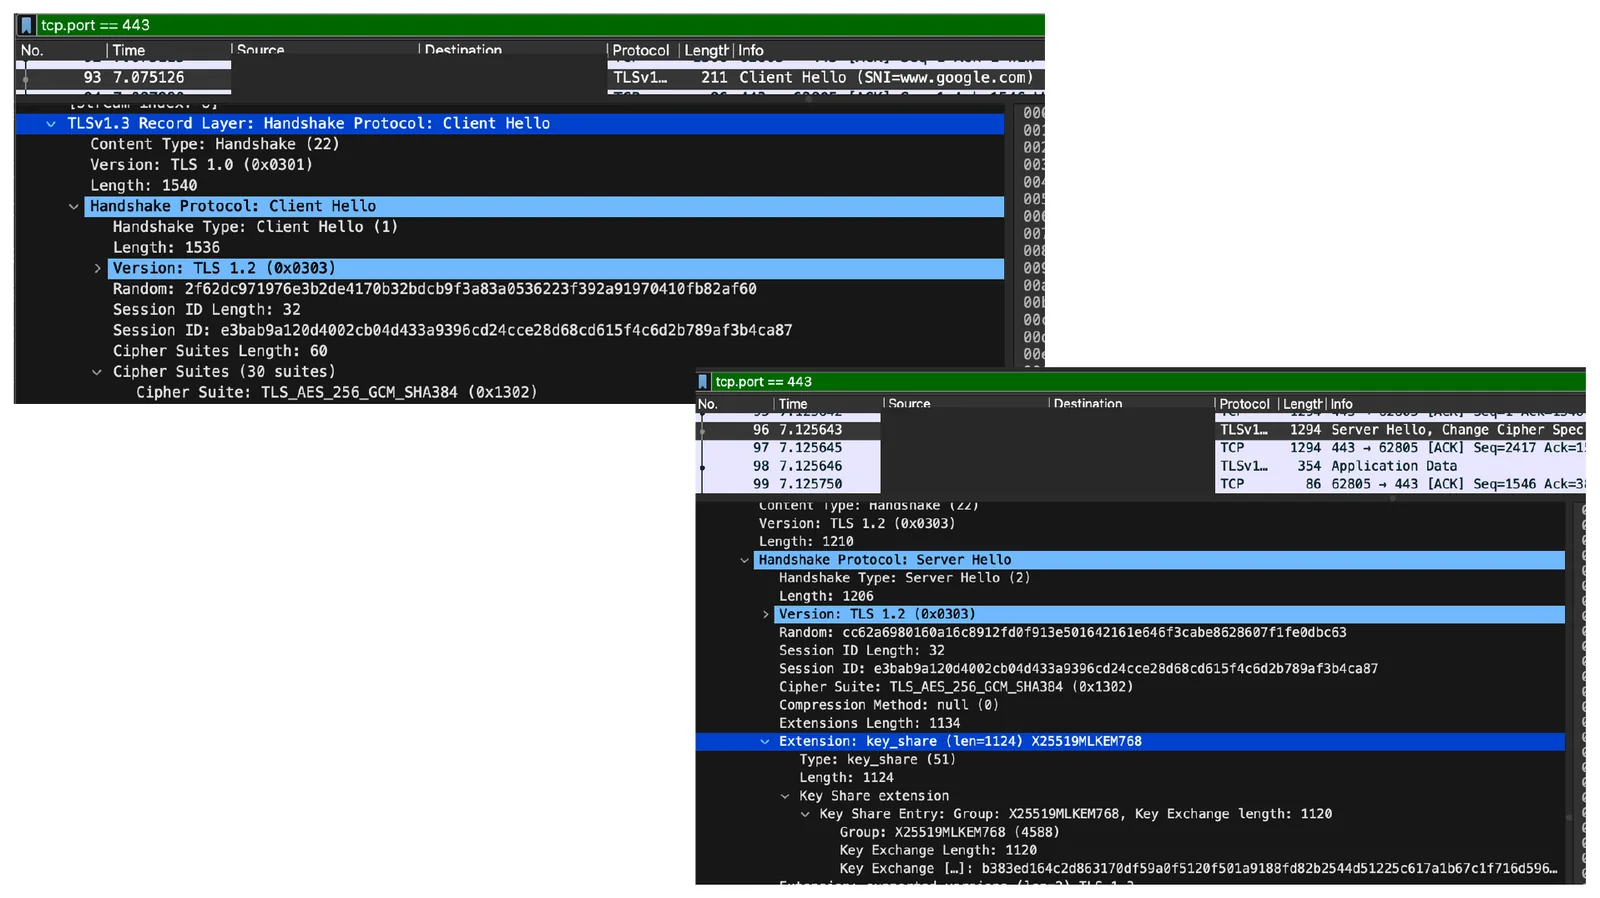
Sağdaki Server Hello'da anlaşılan şifre takımı (TLS_AES_256_GCM_SHA384) ve anahtar değişim grubu görünüyor. X25519MLKEM768, klasik X25519'u kuantum bilgisayarlara dayanıklı ML-KEM ile birleştiren yeni nesil bir yöntemdir.
Görev 11Sertifikalar ve güven zinciri
Sunucunun gönderdiği sertifika bir kimlik kartıdır: "ben gerçekten google.com'um" der. Ama tarayıcı buna neden inansın? Çünkü sertifikayı güvendiği biri imzalamıştır:
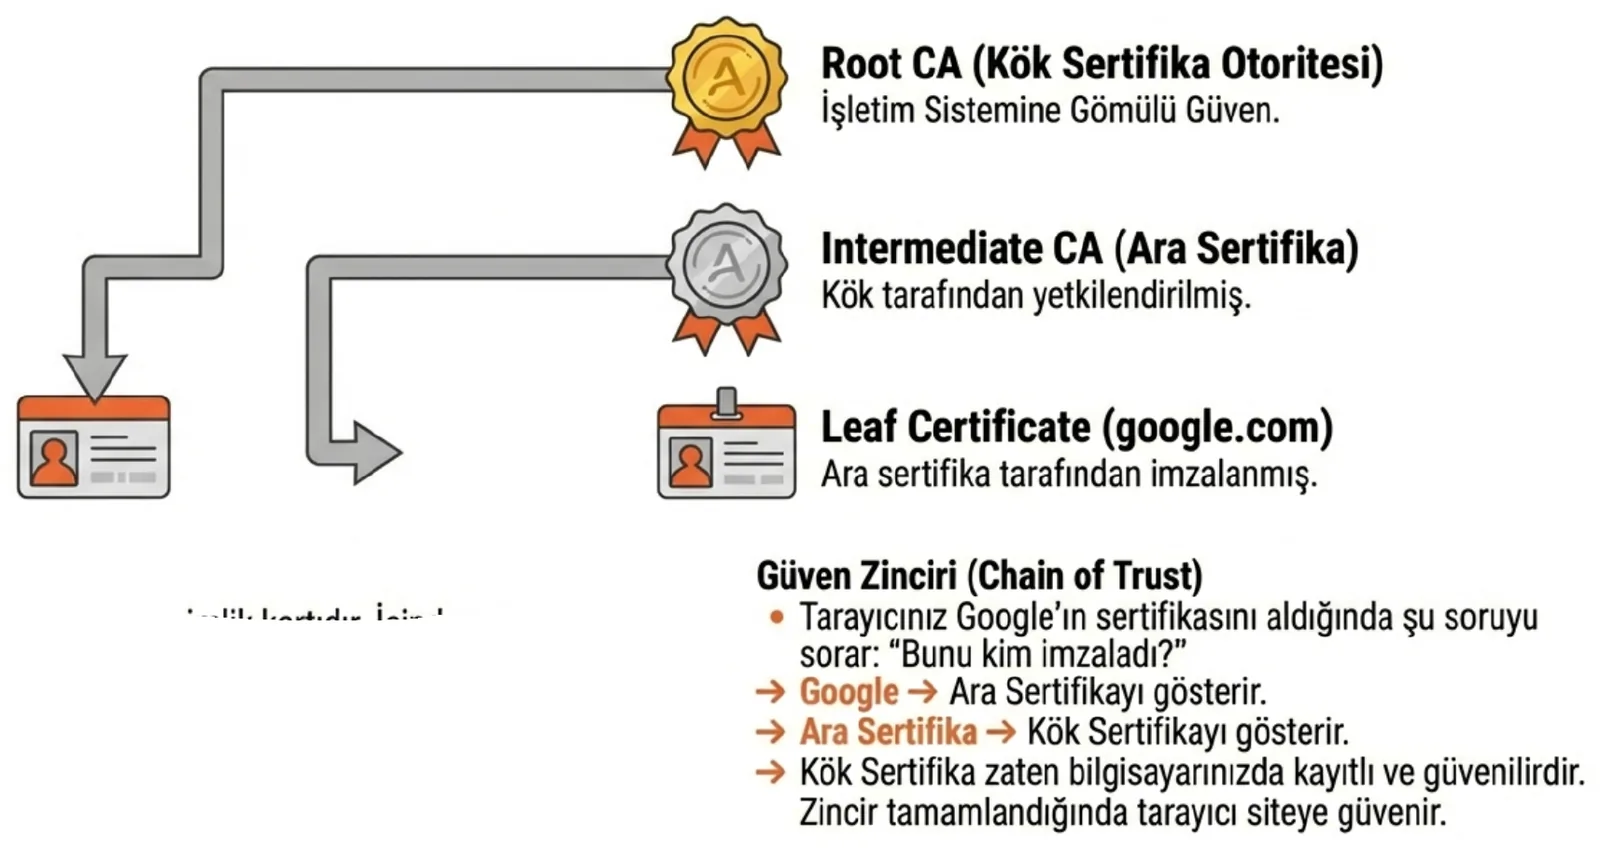
- Leaf (yaprak) sertifika: Sitenin kendi sertifikası; ara sertifika tarafından imzalanmıştır.
- Intermediate CA (ara sertifika): Kök tarafından yetkilendirilmiştir.
- Root CA (kök sertifika otoritesi): İşletim sistemine ve tarayıcıya gömülüdür; güven buradan başlar.
Tarayıcı zinciri yukarı doğru izler: "Bunu kim imzaladı?" sorusu köke varınca ve kök zaten güvenilir listedeyse site kabul edilir. Zincir kopuksa (kendi kendine imzalı sertifika, süresi geçmiş sertifika, yanlış ad) tarayıcı kırmızı uyarı verir.
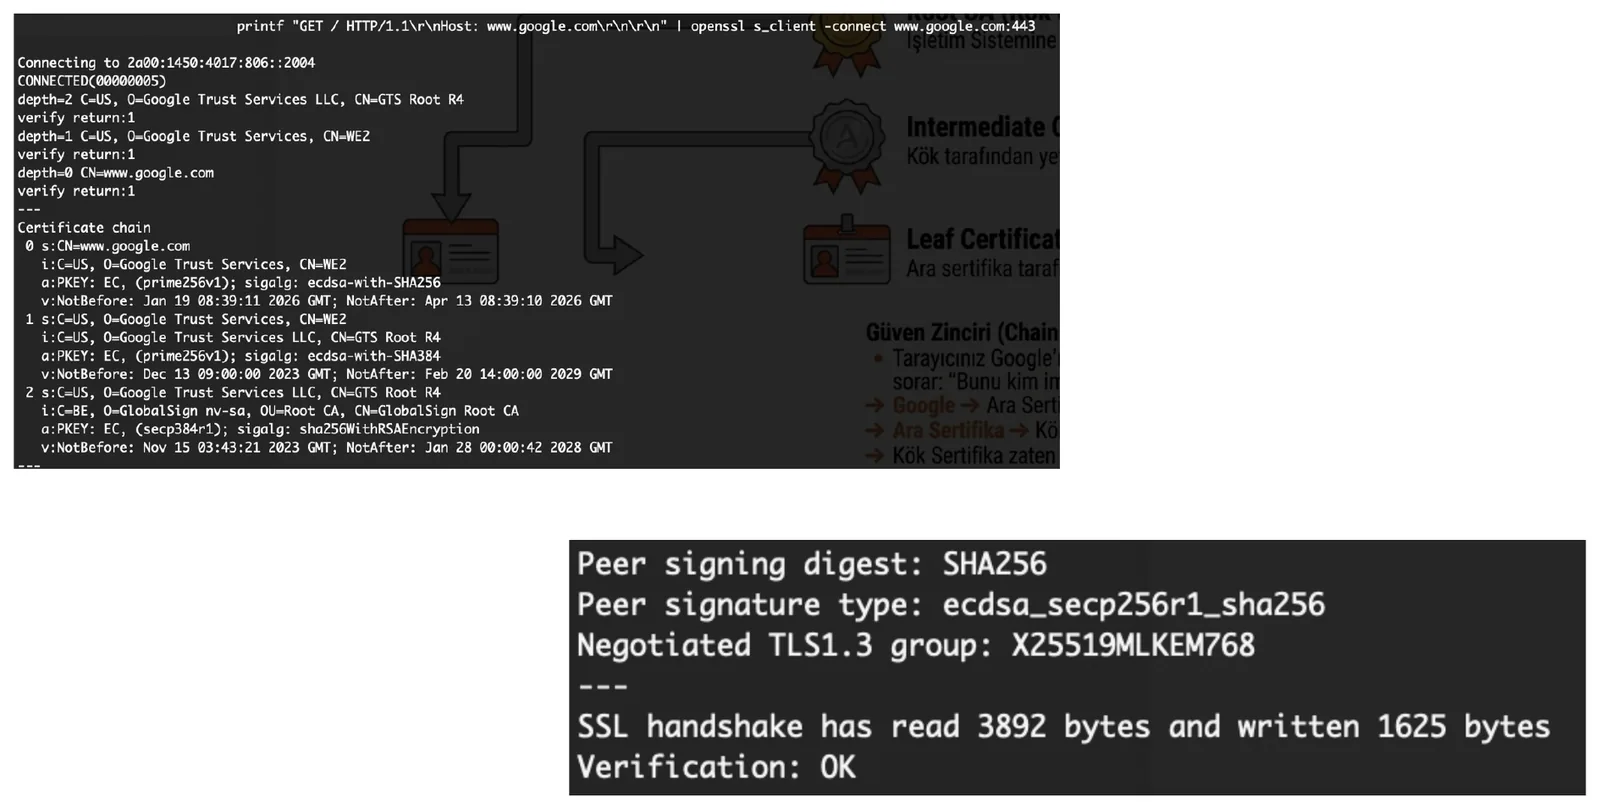
openssl s_client el sıkışmayı terminalden yapar ve zinciri gösterir:
Laboratuvarda dene:
openssl s_client -connect portal.bisiber.lab:443
depth=0 sitenin sertifikası, sayı büyüdükçe köke yaklaşırsın. s: sertifikanın sahibi (subject), i: onu imzalayan (issuer).
Görev 12Şifreli trafik: Wireshark ne görür?
El sıkışma bitince gerisi Application Data paketleridir. Aynı TCP akışını Wireshark'ta takip edince bu kez okunur bir şey yoktur:
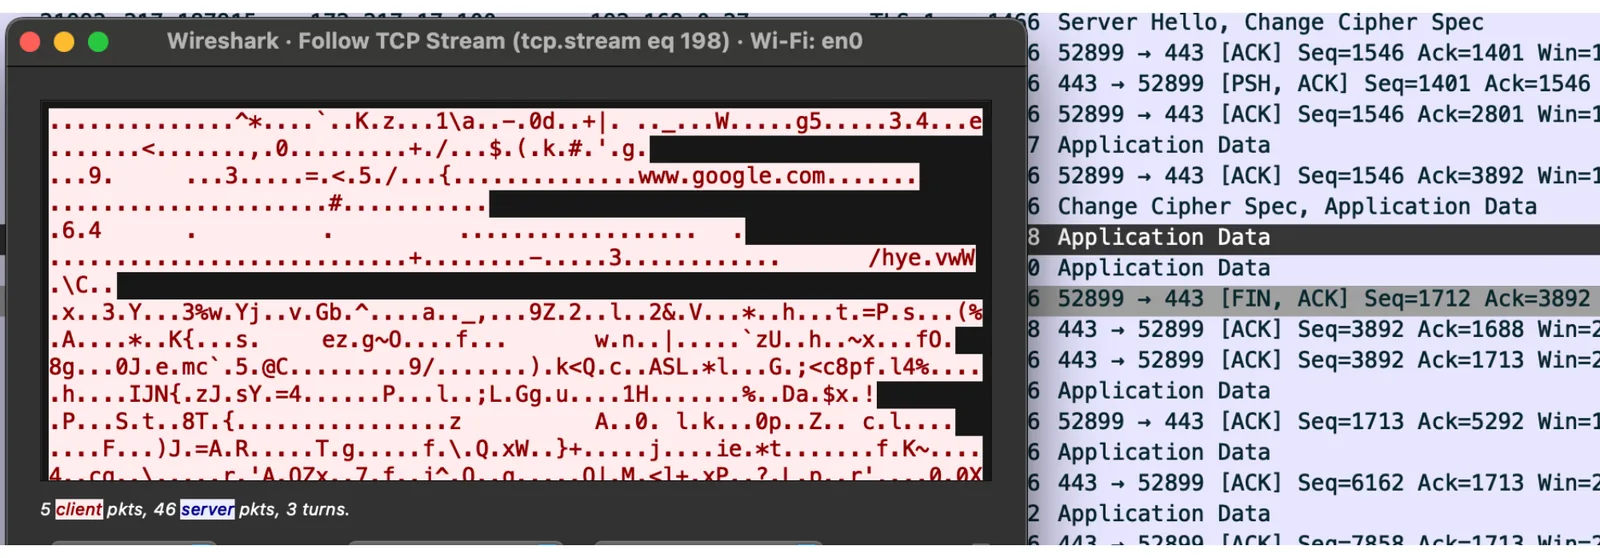
Düz HTTP'deki istek ve çerezler artık görünmez. Görünenler sınırlıdır: IP adresleri, port, paket boyutları ve zamanlaması, el sıkışmadaki SNI (site adı). Yani HTTPS içeriği korur; kiminle konuştuğunu tamamen gizlemez.
Bir saldırgan bu yüzden şifreyi kırmaya değil, kullanıcıyı sahte bir siteye götürmeye ya da sertifika uyarısını geçiştirmeye uğraşır. Tarayıcı sertifika uyarısı verdiğinde devam etme.
Görev 13Katmanlar: OSI ve TCP/IP
Bu modülde gördüğün her şey üst üste binen katmanlardır. Her katman bir alttakine güvenir ve bir üsttekine hizmet eder:
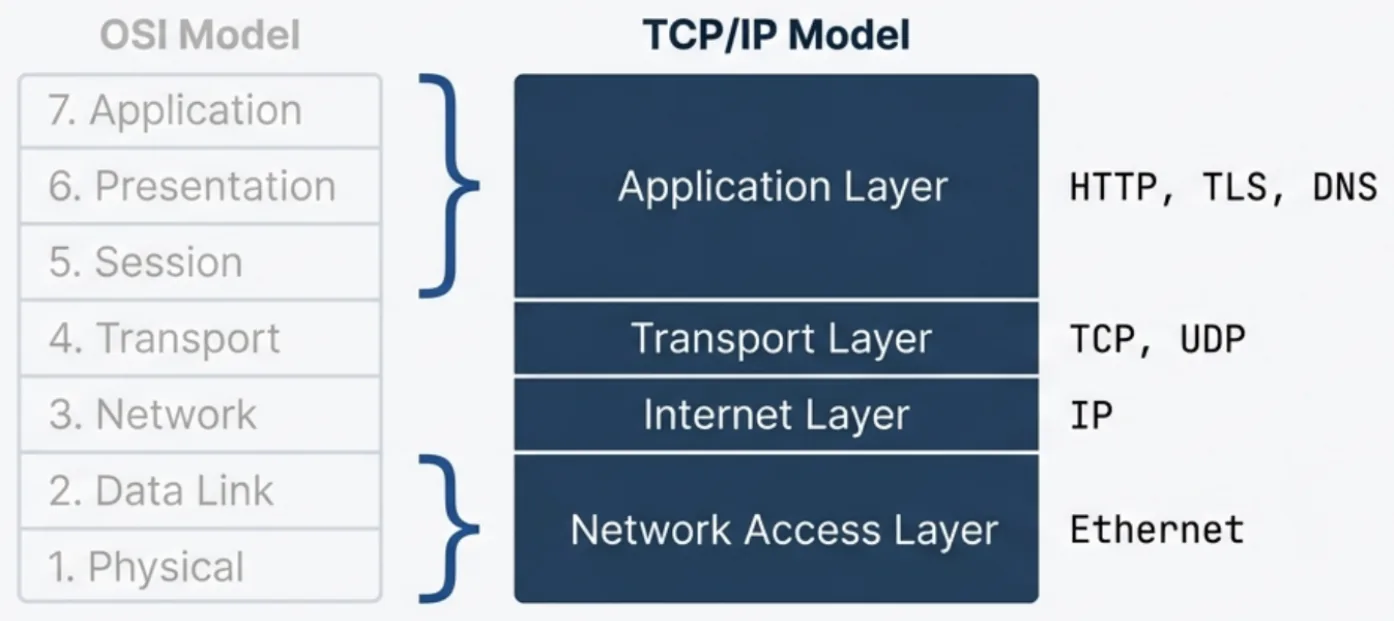
- OSI modeli 7 katmanlı, öğretmek için kullanılan kavramsal modeldir.
- TCP/IP modeli internetin gerçekte kullandığı 4 katmanlı modeldir:
- Uygulama (Application): HTTP, TLS, DNS. OSI'nin 5, 6 ve 7. katmanlarını kapsar.
- Taşıma (Transport): TCP, UDP. Portlar burada.
- İnternet (Internet): IP. Adresler ve yönlendirme burada.
- Ağ erişimi (Network Access): Ethernet, Wi-Fi. MAC adresleri burada.
Wireshark'taki paket ayrıntısı da bu sırayla açılır: Ethernet II → Internet Protocol → Transmission Control Protocol → Hypertext Transfer Protocol.
Modül 3 · HTTP durum kodları
Sunucunun cevabındaki 3 haneli kod ne anlatır? 2xx/3xx/4xx/5xx sınıfları ve güvenlik açısından önemli kodlar (401 vs 403, 429, 5xx).
Görev 14Sunucunun cevabı: durum kodu sınıfları
Her HTTP cevabının başında üç haneli bir durum kodu vardır (HTTP/1.1 200 OK). İlk rakam sınıfı söyler:
- 1xx — bilgi: istek alındı, devam ediyor (nadir görülür, ör.
100 Continue). - 2xx — başarı: istek başarıyla işlendi.
200 OK,201 Created(kayıt oluştu),204 No Content(başarılı ama gövde yok). - 3xx — yönlendirme: istenen şey başka yerde.
301kalıcı taşındı,302geçici,304 Not Modified(tarayıcıdaki kopya hâlâ geçerli). - 4xx — istemci hatası: istek hatalı.
400bozuk istek,401kimlik yok/geçersiz,403kimlik var ama yetki yok,404bulunamadı,405yöntem izinli değil,429çok fazla istek. - 5xx — sunucu hatası: sunucu tarafında arıza.
500genel hata,502kötü ağ geçidi,503hizmet yok (aşırı yük/bakım),504ağ geçidi zaman aşımı.
Kod, cevabın gövdesindeki metinden daha güvenilirdir: bir sayfa "hata" yazıp 200 dönebilir ya da boş görünüp 500 dönebilir; otomasyon koda bakar.
Görev 15Güvenlik açısından önemli kodlar: 401, 403, 429, 5xx
Bazı kodlar güvenlik ve CTI açısından özellikle anlamlıdır:
- 401 Unauthorized — kimlik yok veya geçersiz. Doğru oturum/anahtar gönderilmemiştir. (İsmi yanıltıcıdır: aslında "kimliksiz" demektir.)
- 403 Forbidden — kimlik var ama yetki yok. Kullanıcı tanınıyor fakat bu kaynağa erişim izni yok. 401 ile 403'ü karıştırmak, yetki sorunlarını yanlış teşhis ettirir.
- 429 Too Many Requests — hız sınırı (rate limit). Kaba kuvvet, kazıma (scraping) veya yoğun otomasyonun ilk işaretidir; loglarda 429 yığılması saldırı sinyali olabilir.
- 5xx yığılması — hizmet kesintisi, DoS ya da arka uç arızası.
503çoğu zaman aşırı yük/bakım;502/504araya giren proxy/yük dengeleyici sorununu gösterir.
Log analizinde durum kodu dağılımı hızlı bir sağlık ve tehdit göstergesidir: ani 401/403 artışı yetkisiz erişim denemesine, 429 patlaması otomatik saldırıya, 5xx dalgası kesintiye işaret edebilir.
Modül 4 · Ağ protokolleri: kim ne iş yapar
TCP ve UDP farkı; ARP, ICMP, DHCP, DNS; mail (SMTP/IMAP), dosya (FTP/SFTP) ve uzaktan erişim (SSH). Portlar ve güvenlik notları.
Görev 16Taşıma katmanı: TCP ve UDP
Taşıma katmanında iki ana protokol vardır:
- TCP (Transmission Control Protocol): bağlantılı ve güvenilir. Önce üçlü el sıkışmayla (
SYN → SYN,ACK → ACK) bağlantı kurar; paketleri sıraya koyar, kaybolanı yeniden gönderir. Web (HTTP/HTTPS), e-posta, SSH, dosya transferi TCP kullanır. Doğruluk hızdan önemliyse TCP. - UDP (User Datagram Protocol): bağlantısız ve hızlı. El sıkışma yok, teslim garantisi yok, sıra garantisi yok — ama düşük gecikme. DNS sorguları, DHCP, VoIP, oyun ve video akışı UDP kullanır. Hız doğruluktan önemliyse UDP.
Portlar her iki protokolde de hizmetleri ayırır; ama "TCP 443" ile "UDP 443" farklı akışlardır. Bir port taramasında TCP ve UDP ayrı ayrı denetlenir.
Görev 17Altyapı protokolleri: ARP, ICMP, DHCP, DNS
Bir paket hedefe ulaşmadan önce birkaç yardımcı protokol devreye girer:
- ARP (Address Resolution Protocol): aynı yerel ağda bir IP adresini MAC adresine çevirir ("şu IP’nin fiziksel adresi kimde?"). ARP spoofing/poisoning, ortadaki adam saldırısının klasik yoludur.
- ICMP (Internet Control Message Protocol): kontrol ve hata mesajları taşır.
ping(echo request/reply) vetracerouteICMP kullanır; "Destination Unreachable" bir ICMP mesajıdır. - DHCP (Dynamic Host Configuration Protocol): ağa yeni giren cihaza otomatik olarak IP, ağ geçidi ve DNS verir (UDP 67/68). Elle ayar yapmadan ağa bağlanmanı sağlar.
- DNS (Domain Name System): adı IP’ye çevirir; çoğunlukla UDP 53 (büyük cevaplar/zone transfer için TCP 53). DNS olmadan isimlerle değil yalnız sayılarla gezebilirdin.
Görev 18Uygulama protokolleri: mail, dosya, uzaktan erişim
Günlük işleri yürüten uygulama protokolleri ve geleneksel portları:
- Web: HTTP (80), HTTPS (443, TLS ile şifreli).
- E-posta: gönderme SMTP (25/587); alma/okuma IMAP (143/993) veya eski POP3 (110/995). 993/995 TLS’li sürümlerdir.
- Dosya: FTP (21) şifresizdir — kullanıcı adı/parola düz metin gider; yerine SFTP (SSH üzerinden, 22) veya FTPS kullanılır.
- Uzaktan erişim: SSH (22) şifreli uzaktan terminal; eski Telnet (23) her şeyi düz metin gönderir ve kullanılmamalıdır. Windows tarafında RDP (3389).
Güvenlik kuralı: mümkün olan her yerde şifreli sürüm (HTTPS, SFTP, SSH, IMAPS) tercih edilir; düz metin protokoller (FTP, Telnet, HTTP, POP3/IMAP şifresiz) kabloda dinlenebilir.
Modül 5 · Kimlik doğrulama protokolleri
Kerberos, NTLM, RADIUS/802.1X, OAuth 2.0 ve OpenID Connect, SAML, mTLS: kim olduğunu nasıl kanıtlarsın, yetkiyi nasıl devredersin?
Görev 19Kurumsal ağ: Kerberos ve NTLM
Kurumsal (Windows/Active Directory) ortamlarda kimlik iki klasik protokolle doğrulanır:
- Kerberos (port 88): bilet tabanlı modern protokol. Kullanıcı önce bir TGT (Ticket Granting Ticket) alır; sonra bu TGT ile tek tek servisler için servis biletleri ister. Parola ağ üzerinde tekrar tekrar gitmez. AD’nin varsayılan protokolüdür. (Saldırı yüzeyi: Pass-the-Ticket, Golden/Silver Ticket.)
- NTLM: daha eski, challenge-response (meydan okuma-yanıt) temelli protokol. Geriye dönük uyumluluk için hâlâ bulunur; ama NTLM relay ve hash geçişi (Pass-the-Hash) saldırılarına açıktır. Mümkünse Kerberos tercih edilir.
İkisi de "kullanıcının gerçekten o kullanıcı olduğunu" kanıtlamaya (authentication) yarar; neye erişebileceği (yetki) ayrı bir karardır.
Görev 20Ağa giriş kontrolü: 802.1X ve RADIUS
Bir cihazın ağa (kablolu port ya da Wi-Fi) bağlanmadan önce doğrulanması için:
- 802.1X: port tabanlı ağ erişim kontrolü. Cihaz doğrulanana kadar switch portu/Wi-Fi kapalı kalır; doğrulama EAP (Extensible Authentication Protocol) ile taşınır. Kurumsal Wi-Fi’da "WPA2-Enterprise" bunu kullanır.
- RADIUS (Remote Authentication Dial-In User Service): AAA sağlayıcısı — Authentication (kimsin?), Authorization (ne yapabilirsin?), Accounting (ne yaptın, loglama). 802.1X isteğini arkada RADIUS sunucusu karşılar; VPN ve ağ cihazı girişlerinde de kullanılır.
Yani 802.1X "kapıdaki turnike", RADIUS ise "kimliği kontrol edip kaydı tutan merkez"dir.
Görev 21Web ve federasyon: OAuth 2.0, OpenID Connect, SAML, mTLS
Modern web ve bulut uygulamalarında kimlik ve yetki farklı protokollerle yürür:
- OAuth 2.0: bir yetkilendirme (authorization) delegasyonu çerçevesidir — "uygulamaya adıma şu kaynağa erişim izni ver". Tek başına kimlik doğrulama değildir; "X uygulamasına fotoğraflarıma eriş izni" verirken parolanı paylaşmazsın, bir token verilir.
- OpenID Connect (OIDC): OAuth 2.0’ın üzerine kimlik doğrulama (authentication) katmanı ekler ("bu kullanıcı gerçekten kim?"). "Google ile giriş yap" çoğunlukla OIDC’dir.
- SAML: kurumsal tek oturum açma (SSO) ve federasyon için XML tabanlı standart; kimlik sağlayıcı (IdP) ile servis sağlayıcı (SP) arasında güven kurar.
- mTLS (mutual TLS): karşılıklı sertifika doğrulaması — yalnız sunucu değil, istemci de sertifikayla kimliğini kanıtlar. Servisler arası (ör. API/mikroservis) güçlü kimlik için kullanılır.
Karıştırma: authentication = "kimsin?"; authorization = "ne yapabilirsin?". OAuth 2.0 ikincisini, OIDC birincisini çözer.