
Siber Güvenliğe Giriş
Bİ'SİBER Siber Güvenliğe Giriş eğitimi: temel kavramlar, çok disiplinli bakış, düşmanı anlamak, alt alanlar, savunma, yükselen cepheler ve öğrenmeyi öğrenmek.
Giriş 35 görev · 180 dk
Tebrikler, odayı tamamladın!
Eğitimleri çözmek ve ilerlemeni kaydetmek için giriş yap. Giriş · Üye ol
Modül 1 · Temel kavramlar ve modeller
Her şeyin üstüne kurulacağı zemin: neyi koruyoruz, neye karşı, hangi modellerle düşünüyoruz? CIA üçlüsünden sıfır güvene.
Görev 1Siber güvenlik nedir?
Bu eğitim siber güvenliği yalnızca teknik bir ders olarak değil, çok disiplinli bir alan olarak ele alır: teknik temeller, askeri doktrin, tıp, felsefe, psikoloji ve sosyoloji. Her konu üç adımda ilerler:
- Anlat: kavramı ve teknik temelini kur.
- Bağla: aynı fikir askeri doktrinde, tıpta, felsefede nasıl görünüyor?
- Çöz ve öğren: bunu bir problem çözme refleksine çevir. Araçlar hızla eskir; kalıcı olan düşünme biçimidir.
Tanım: siber güvenlik, dijital varlıkları (veriyi, sistemleri ve kimlikleri) yetkisiz erişime, bozulmaya ve kesintiye karşı koruma disiplinidir. Onu diğer mühendisliklerden ayıran tek bir şey vardır: karşında düşünen bir düşman var. Bir köprü yer çekimine karşı tasarlanır ve yer çekimi strateji kurmaz. Siber güvenlik ise uyum sağlayan, öğrenen bir rakibe karşı tasarlanır.
- Asimetri: saldırgan tek bir açık bulmalı; savunan her açığı kapatmalı.
- Her yer dijital: enerji, sağlık, finans, savunma; kritik altyapı artık yazılım.
- Sürekli oyun: amaç "kazanmak" değil, rakibin maliyetini sürekli yükseltmektir.
Bu odada anlatımları oku, soruları cevapla; bazı soruların cevabını sağdaki alıştırma terminalindeki dosyalarda bulacaksın. Başlamak için terminale cat benioku.txt yaz.
Görev 2Neyi koruyoruz? Gizlilik, bütünlük, erişilebilirlik
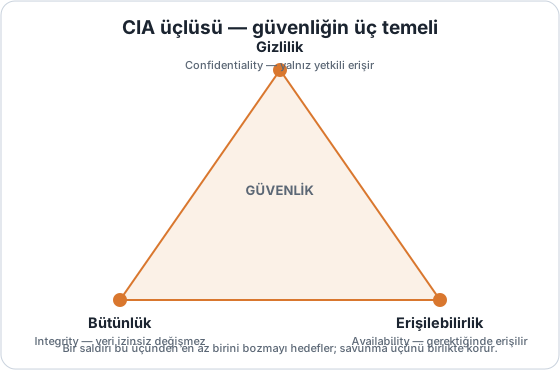
Siber güvenlik, bilginin ve sistemlerin üç özelliğini korumaktır. Bunlara CIA üçlüsü denir:
- Gizlilik (Confidentiality): bilgiyi yalnızca yetkili kişiler görebilir. Sızdırılan bir müşteri listesi gizlilik ihlalidir.
- Bütünlük (Integrity): bilgi yetkisiz biçimde değiştirilemez. Bir öğrencinin not sistemine girip notunu değiştirmesi bütünlük ihlalidir.
- Erişilebilirlik (Availability): sistem, ihtiyaç duyulduğunda çalışır. Bir sitenin saldırı yüzünden açılmaması erişilebilirlik ihlalidir.
Bir olayı değerlendirirken ilk soru hep aynıdır: bu üçünden hangisi zarar gördü?
Görev 3Tehdit, zafiyet, risk
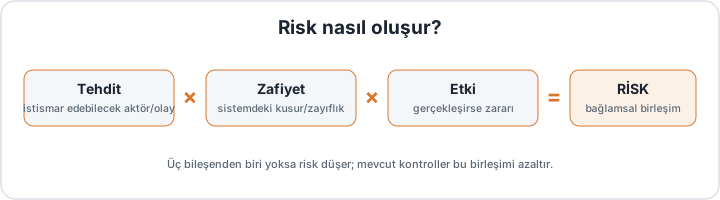
Bu üç sözcük sık karıştırılır; oysa ayrı şeylerdir. Doğru teşhis doğru kelimeyle başlar.
- Tehdit: zarar verebilecek olası olay ya da aktör. Örnek: bir fidye yazılımı çetesi. Dışsaldır; kontrol edemezsin.
- Zafiyet: sömürülebilir zayıflık. Örnek: güncellenmemiş bir sunucu. İçseldir; kapatabilirsin.
- Saldırı yüzeyi: saldırılabilecek bütün noktaların toplamı. Küçült!
Risk = Tehdit × Zafiyet × Etki. Çarpanlardan biri sıfıra yaklaşırsa risk düşer. Tehdidi yok edemezsin ama zafiyeti kapatıp etkiyi (yedek, bölümleme) azaltabilirsin. Güvenlik bu çarpımı yönetmektir.
Genişletmeler: CIA'nın yanında AAA (kimlik doğrulama, yetkilendirme, hesap verebilirlik) ve Parkerian altılısı (CIA + sahiplik, özgünlük, fayda) daha ince ayrımlar için kullanılır.
Görev 4Savunmanın temelleri
Tek bir önlem yetmez; savunma katmanlıdır:
- En az yetki: herkes yalnızca işine yetecek kadar erişime sahip olmalı.
- Güncelleme: bilinen açıkların çoğu, yaması çıktığı hâlde kurulmadığı için kullanılır.
- Yedek: fidye yazılımına karşı en etkili çare, ayrı bir yerde duran güncel yedektir.
- İki adımlı doğrulama: parola çalınsa bile hesabı korur.
yedek dizinine ls -l yedek ile bak. Dosyalardan biri herkes tarafından okunup yazılabilir bırakılmış (izinlerin son üç karakterine bak). Bu, "en az yetki" ilkesinin tam tersidir.
Görev 5Katmanlı savunma ve sıfır güven
Katmanlı savunma (derinlemesine savunma) doğrudan askeri doktrinden gelir: ortaçağ kalesi gibi hendek, surlar, iç kule ve muhafızlar. Bir katman düşse bile diğerleri saldırganı yavaşlatır.
| Katman | Örnek |
|---|---|
| Çevre | güvenlik duvarı, IPS |
| Ağ | bölümleme (segmentasyon) |
| Uç nokta | EDR, sertleştirme |
| Uygulama | güvenli kod, WAF |
| Veri | şifreleme |
| İnsan | farkındalık |
Hiçbir katman kusursuz değildir; güç tek bir duvarın yüksekliğinden değil, katmanların birbirini desteklemesinden gelir. İnsan katmanı en sık atlanan ama en kritik olandır.
Sıfır güven (Zero Trust): "Asla güvenme, her zaman doğrula." Eski kale-hendek modeli içerideki herkese güvenirdi; saldırgan bir kez içeri girince serbest kalıyordu. Sıfır güvende ağdaki konum güven üretmez; her istek kimlik ve bağlamla yeniden doğrulanır:
- Açıkça doğrula: kimlik, cihaz sağlığı, konum, davranış; her erişimde.
- En az ayrıcalık: herkes yalnızca işini yapacak kadar yetki alır.
- İhlali varsay: saldırgan zaten içerideymiş gibi tasarla; bölümle, sınırla, izle.
Görev 6Risk yönetimi
Kurumsal düzeyde güvenlik, sonsuz bütçeyle her riski sıfırlamak değildir; sınırlı kaynağı en yüksek riske yöneltmektir. Bu bir önceliklendirme problemidir.
- Tanımla: varlıklar ve riskler envanteri
- Değerlendir: olasılık × etki ile sırala
- Ele al: azalt, transfer et (örneğin sigorta), kabul et ya da kaçın
- İzle: sürekli gözden geçir
Riski kabul etmek de meşru bir karardır; her şeyi korumaya çalışmak iflas ettirir.
Kontrol türleri: önleyici (olmadan durdur), tespit edici (olurken fark et), düzeltici (sonra toparla). Her biri idari, teknik ya da fiziksel olabilir. İyi savunma üçünü birden kullanır.
Modül 2 · Çok disiplinli bakış
Siber güvenlik en güçlü fikirlerini askeri stratejiden, tıptan, felsefeden, psikolojiden ve sosyolojiden ödünç alır.
Görev 7Askeri doktrin: Sun Tzu, Clausewitz, OODA ve kill chain'in kökeni
Siber savunmanın çatısı binlerce yıllık askeri düşünceden gelir.
- Sun Tzu: "Düşmanı ve kendini bil." Varlık envanteri ve tehdit istihbaratı. Kendi saldırı yüzeyini bilmeyen savunamaz.
- Clausewitz: "savaşın sisi" ve sürtünme. Olay anında bilgi eksik ve çelişkilidir; planlar belirsizliğe dayanıklı olmalı.
- Manevra ve yıpratma: kaba kuvvet değil, rakibin karar döngüsünü bozmak: aldatma, bal küpü (honeypot), yanıltma.
OODA döngüsü. Savaş pilotu John Boyd'un modeli: çatışmayı kaba güç değil, karar hızı kazanır. Rakibinden hızlı dönersen o sürekli geç kalır.
| Adım | Siber karşılığı |
|---|---|
| Gözlem (Observe) | günlükleri, alarmları, telemetriyi topla |
| Yönelim (Orient) | bağlam, deneyim, tehdit bilgisiyle anlamlandır |
| Karar (Decide) | eylemi seç |
| Eylem (Act) | uygula, sonucu yeniden gözle |
SOC ve olay müdahalesi birebir OODA'dır: savunan kendi döngüsünü hızlandırır (otomasyon, hazır oyun kitapları), saldırganınkini yavaşlatır (aldatma, bölümleme).
"Kill chain" nereden geldi? Hava kuvvetlerinin hedefleme döngüsünden: F2T2EA (Find, Fix, Track, Target, Engage, Assess). Fikir basit: saldırı tek bir an değil, bir zincirdir ve zincir herhangi bir halkasında kırılabilir. Saldırgan her adımı başarmalı; savunanın tek bir adımı durdurması yeter. 2011'de Lockheed Martin bu mantığı siber saldırılara uyarladı. Derinlemesine savunma, aldatma, kritik altyapı, kill chain: hepsi askeri sözlükten siber sözlüğe geçti.
Görev 8Tıp, felsefe, psikoloji ve sosyoloji
Tıp ve epidemiyoloji: beden bir güvenlik sistemidir.
- Bağışıklık: doğuştan (imza tabanlı) + uyarlanabilir (öğrenen) savunma = antivirüs + anomali tespiti.
- Triyaj: acil serviste hasta önceliklendirme = olay müdahalesinde alarm önceliklendirme.
- Epidemiyoloji: salgın yayılımı (R0), karantina, temas takibi = zararlı yazılım yayılımı, bölümleme, iz sürme.
- Hasta sıfır: salgının ilk kaynağı = ilk erişim noktasının adli tespiti.
Hiçbir bağışıklık sistemi %100 değildir; amaç hızlı tespit ve toparlanmadır. Siber dayanıklılık budur: düşeceğini kabul et, hızlı kalk.
Felsefe ve mantık: "Nereden biliyorsun?" Güvenlikçi bir dedektiftir. Epistemoloji: bilgi nasıl doğrulanır, günlüğe ne kadar güvenebilirim (günlükler değiştirilebilir)? Mantık: alarm kanıt değildir; korelasyon nedensellik değildir. Ockham'ın usturası: en az varsayım gerektiren açıklama önce sınanır. Şüphecilik: "bu nasıl yanıltılabilir?" Her girdi düşman olabilir.
Psikoloji: zafiyet çoğu zaman insanda. Saldırganlar bilişsel kısayolları kullanır: otorite, aciliyet, kıtlık, sosyal kanıt. Analist baskı altında karar verir (Kahneman'ın Sistem 1 ve 2'si). Çok fazla uyarı alarm yorgunluğu yaratır; gerçek tehdit gürültüde kaybolur. İnsanı "en zayıf halka" diye suçlamak yerine sistemi insana göre tasarla.
Sosyoloji: güvenlik bir grup olgusudur. Teknoloji, insan ve süreç iç içedir: bu bir sosyoteknik sistemdir. Tedarik zinciri saldırıları güven ağlarını hedefler; "suçlamayan" kültür olayların bildirilmesini artırır, korku gizler; güvenliği zorlaştıran kural atlatılır.
| Disiplin | Siber güvenliğe katkısı |
|---|---|
| Askeri strateji | katmanlı savunma, OODA, kill chain, aldatma |
| Tıp ve epidemiyoloji | bağışıklık modeli, triyaj, yayılım, dayanıklılık |
| Felsefe ve mantık | disiplinli kuşku, kanıt, Ockham, düşmanca düşünme |
| Psikoloji | sosyal mühendislik, karar verme, alarm yorgunluğu |
| Sosyoloji | sosyoteknik sistemler, güven ağları, kültür, teşvikler |
| Mühendislik ve bilim | sistem düşüncesi, hipotez testi, ölçüm |
İyi güvenlikçi bir çevirmendir: bir alandaki fikri alıp diğerinde kullanır.
Modül 3 · Düşmanı anlamak
Saldırganlar nasıl düşünür, nasıl adım adım ilerler, kimler ve neden saldırır? Savunmak için önce anlamak gerekir.
Görev 9Cyber Kill Chain: 7 aşama
Lockheed Martin'in 2011 modeli bir saldırının tipik yaşam döngüsünü anlatır. Her aşamada bir savunma fırsatı var; bu tabloyu bir saldırı reçetesi olarak değil, savunma planı olarak oku.
| Aşama | Saldırgan ne yapar | Savunma |
|---|---|---|
| 1 · Keşif | hedef hakkında bilgi toplar | dış izi azalt, izle |
| 2 · Silahlanma | zararlı yükü hazırlar | doğrudan görülmez; istihbarat |
| 3 · Teslim | yükü ulaştırır (e-posta, web) | e-posta ve web süzme, farkındalık |
| 4 · Sömürü | zafiyeti tetikler | yama, sertleştirme, EDR |
| 5 · Kurulum | kalıcılık sağlar | uygulama kontrolü, bütünlük izleme |
| 6 · Komuta (C2) | dışarıyla haberleşir | ağ ve DNS izleme, anomali |
| 7 · Hedefe eylem | veri çalar, şifreler | bölümleme, DLP, yedek |
Aşama aşama:
- Keşif: pasif keşif hedefe dokunmadan açık kaynaklardan yapılır (WHOIS, DNS, sertifika kayıtları, Shodan, sosyal medya); fark edilmez. Aktif keşif hedefle doğrudan etkileşimdir (port tarama, dizin keşfi); iz bırakır, günlüklerde görünür. Savunma: dış izini azalt, kendin hakkında düzenli OSINT yap; taramaları IDS/IPS ve bal küpüyle yakala.
- Silahlanma: zararlı makrolu belge, sömürü + yük paketi, paketleme ve gizleme. Saldırganın kendi ortamında olur; savunanın kör noktasıdır. Savunması tehdit istihbaratıdır (benzer altyapı, YARA imzaları, geçmiş kampanyalar).
- Teslim: oltalama e-postası, sulama deliği (watering hole), USB bırakma, kötü reklam, tedarik zinciri. Çoğu zaman bir ikna ve güven problemidir. Savunma: e-posta ve web süzme, kum havuzu, SPF/DKIM/DMARC, farkındalık. Burada engellenen zincir erken ve ucuz kırılır.
- Sömürü: yük çalışır, zafiyet tetiklenir. Güncel ve sertleştirilmiş bir sistem bu aşamayı çoğu zaman kapatır; yama en ucuz savunmadır.
- Kurulum (kalıcılık): zamanlanmış görev (cron), kayıt defteri başlangıç anahtarı, servis, arka kapı. Savunma: bütünlük izleme, EDR, auditd ve zamanlanmış görev denetimi (Linux eğitimindeki cron dersi).
- Komuta ve kontrol (C2): HTTP(S) sinyalleri, DNS tüneli, meşru servislerin kötüye kullanımı. Saldırgan iletişim kurmak zorundadır; bu zorunluluk onun açığıdır. Ağ ve DNS anomali izleme, dışa giden trafiği süzme.
- Hedefe eylem: yanal hareket, yetki yükseltme, veri sızdırma, fidye şifreleme, sabotaj. Buraya gelindiyse sahnede dayanıklılık vardır: bölümleme yayılmayı, yedek fidyeyi, hızlı müdahale hasarı sınırlar.
Asimetri burada savunanın lehine: saldırgan yedi adımı da başarmalı; sen birini kırmalısın. Ne kadar erken (solda) kırarsan o kadar ucuz.
Sitedeki ATT&CK → Kill Chain sayfasında her aşamayı ATT&CK taktikleriyle birlikte görebilirsin.
Görev 10MITRE ATT&CK
Gerçek dünyada gözlemlenmiş saldırgan davranışlarının devasa bir kataloğu. Kill chain aşamaları verirken ATT&CK her aşamadaki somut taktik ve teknikleri haritalar.
- Taktik = neden: saldırganın amacı. İlk erişim, kalıcılık, yetki yükseltme, keşif, yanal hareket, sızdırma, etki...
- Teknik = nasıl: o amaca ulaşmanın somut yolu. Her teknik, tespit ve savunma önerileriyle birlikte belgelenir.
- Ortak dil: kırmızı, mavi, mor takımlar ve tehdit istihbaratı aynı haritayı konuşur.
Savunan, hangi tekniklere karşı görünürlüğü olduğunu ATT&CK üzerinde haritalar ve boşlukları görür. Kill chain stratejik, ATT&CK operasyonel katmandır; ikisi birbirini tamamlar. Örnek: taktik "kalıcılık", teknik "zamanlanmış görev".
Bu sitenin ATT&CK bölümünde matrisin tamamı, teknikler ve tehdit gruplarının kullandığı teknikler var.
Görev 11Kimden koruyoruz? Tehditler
En sık karşılaşacağın saldırı türleri:
- Oltalama (phishing): güvendiğin bir kurum gibi görünen sahte ileti; amacı parolanı ya da kart bilgini almaktır.
- Zararlı yazılım (malware): virüs, truva atı, fidye yazılımı (dosyaları şifreleyip para ister).
- Kaba kuvvet (brute force): parolayı deneme yanılmayla bulmaya çalışmak.
- Hizmet engelleme (DDoS): bir siteyi sahte trafikle boğup çalışamaz hâle getirmek.
- Sosyal mühendislik: teknolojiyi değil insanı kandırmak; oltalama bunun en yaygın biçimidir.
Saldırıların büyük bölümü karmaşık tekniklerle değil, bir insanın yanlış bağlantıya tıklamasıyla başlar.
Görev 12Tehdit aktörleri ve hacker şapkaları
Rakiplerin hepsi aynı değildir. Yeteneği, motivasyonu ve kararlılığı farklı olan rakip farklı savunma gerektirir.
| Aktör | Motivasyon | Yetenek |
|---|---|---|
| Acemi (script kiddie) | merak, itibar | düşük; hazır araçlar |
| Hacktivist | ideoloji, protesto | orta; kampanya odaklı |
| Siber suçlu | para (fidye, dolandırıcılık) | orta-yüksek; profesyonel |
| İçeriden tehdit | kin, çıkar, dikkatsizlik | değişken; meşru erişim |
| APT / devlet destekli | casusluk, strateji | çok yüksek; kararlı, sabırlı |
APT = Advanced Persistent Threat. "Gelişmiş" ve dahası kararlı: seni hedeflediyse bir kez başarısız olmak onu durdurmaz. Buna karşı savunma tespit ve dayanıklılık odaklıdır.
Şapkalar: ayrım niyet ve yetkidedir. "Hacker" kötü demek değildir; aynı beceri hem korumak hem zarar vermek için kullanılabilir.
- Beyaz şapka: izinli, savunma için çalışır; etik hacker, sızma testçisi. Bu eğitimin hedefi.
- Gri şapka: izinsiz ama genelde yıkıcı değil; açık bulup bildirir.
- Siyah şapka: yetkisiz ve kötü niyetli; asıl düşman.
- Mavi şapka: ürün çıkmadan dışarıdan çağrılan test uzmanı.
- Kırmızı şapka: siyah şapkalara karşı saldırgan biçimde savunan (bazı tanımlarda).
- Yeşil şapka: yeni öğrenen, hevesli başlangıç seviyesi. Hepimiz buradan başladık.
Tanımlar kaynaktan kaynağa değişir; ilke aynıdır: bilgi, yetki ve niyetle koruyucu ya da yıkıcı olur.
Sitedeki Tehdit Aktörleri bölümünde gerçek grupların dosyalarını okuyabilirsin.
Görev 13Kötücül yazılımlar, exploit ve zero-day
Kötücül yazılım (malware) zarar vermek ya da veri çalmak için yazılmış yazılımdır. Türleri yayılma biçimine ve amacına göre ayrılır.
| Tür | Ne yapar | Savunma |
|---|---|---|
| Virüs | başka dosyaya bulaşır, çalıştırılınca yayılır | antivirüs, imza + davranış |
| Solucan (worm) | tıklama gerekmeden ağda kendi kendine yayılır | yama, bölümleme |
| Truva atı (trojan) | masum görünür, arkada zararlı iş yapar | kaynak doğrulama, EDR |
| Fidye (ransomware) | dosyaları şifreler, para ister | yedek, bölümleme, EDR |
| Rootkit | derine gizlenir, varlığını saklar | bütünlük izleme, temiz kurulum |
| Casus yazılım / keylogger | gizlice izler, tuş ve veri çalar | EDR, en az ayrıcalık, MFA |
| Adware | istenmeyen reklam enjekte eder | uygulama kontrolü |
| Botnet | cihazı uzaktan yönetilen "zombi"ye çevirir | C2 ve DNS izleme |
| Bankacılık truva atı | finansal kimlik bilgisi çalar | MFA, işlem izleme |
Fark yayılma ve amaçta; savunma hep aynı temellere dayanır: yama, en az ayrıcalık, yedek, davranışsal tespit, ağ görünürlüğü.
Exploit: zafiyet bir kapı aralığıysa, exploit o aralığı kullanan tekniktir. Yerel exploit sistemde zaten olan birinin yetkisini yükseltir; uzak exploit ağ üzerinden, erişim olmadan çalışır. Zero-day henüz bilinmeyen, yaması olmayan açıktır: en değerli ve en tehlikelisi, çünkü savunan haberdar bile değildir. Yama yoksa imza da yoktur; bilinmeyene karşı tek savunma davranışsal tespit, katmanlar ve dayanıklılıktır.
Görev 14Tehdit modelleme ve STRIDE
Saldırı gelmeden önce, tasarım masasında "bu nasıl kötüye kullanılabilir?" diye sormak. Adam Shostack'in dört sorusu bütün çerçeveyi özetler:
- Ne inşa ediyoruz? Sistemi ve veri akışını çiz.
- Ne ters gidebilir? STRIDE ile tehditleri tara.
- Ne yapacağız? Kontrolleri seç, önceliklendir.
- İyi yaptık mı? Doğrula, tekrar et.
STRIDE: Spoofing (kimlik taklidi), Tampering (tahrifat), Repudiation (inkâr), Information disclosure (bilgi ifşası), Denial of service (hizmet engelleme), Elevation of privilege (yetki yükseltme). CIA ile eşleşir: tahrifat → bütünlük, ifşa → gizlilik, hizmet engelleme → erişilebilirlik. Saldırı ağaçları ise hedefi dallara ayırarak düşünmeyi sağlar.
Tehdit modelleme, güvenliği sonradan eklemek yerine tasarıma gömmektir.
Görev 15Devlet ölçeği: siber savaş, casusluk, terör
En üst ölçekte siber güvenlik bir ulusal güvenlik meselesidir. Siber alan bugün kara, deniz, hava ve uzayın yanında savaşın beşinci alanı sayılır.
- Siber savaş: devletler arası; kritik altyapıyı (enerji, su, iletişim) hedefler, fiziksel sonuçlar doğurabilir.
- Siber casusluk: gizli bilgi toplama; sabırlı, sessiz, uzun soluklu. APT'lerin esas işi.
- Siber terör: korku ve kaos yaratma amaçlı; psikolojik etki önceliklidir.
Bu ölçekte Modül 2'deki doktrinler (caydırma, istihbarat, aldatma, kritik altyapı savunması) birebir geçerlidir.
Modül 4 · Alt alanlar
Siber güvenlik tek bir meslek değil, bir meslekler takımyıldızıdır. Haritayı birlikte çıkaralım.
Görev 16Alanların haritası, ağ güvenliği, OSI ve portlar
| Koruma ve tasarım | Operasyon ve mücadele |
|---|---|
| Ağ güvenliği | SOC ve izleme |
| Uygulama güvenliği | Olay müdahalesi |
| Kriptografi | Adli bilişim |
| Kimlik ve erişim | Tehdit istihbaratı |
| Uç nokta | Kırmızı / mor takım |
| Bulut güvenliği | Zafiyet yönetimi |
| Veri güvenliği | DevSecOps |
| OT / ICS / IoT | Yönetişim ve risk |
Alanlar iç içedir. İyi bir yol: önce genişlik (harita), sonra bir alanda derinlik (T-şekilli uzmanlık).
Ağ güvenliği: veri hareket hâlindeyken. Bölümleme ağı bölgelere ayırır, bir bölge düşse yayılma durur (kale içindeki iç duvarlar). Güvenlik duvarı ve IPS kuralla izin verir, engeller. Şifreli taşıma (TLS, VPN) yoldaki dinlemeye karşı korur. İzleme trafikte anomali ve C2 arar. Araçlar: pfSense, iptables/nftables, Snort, Suricata, Zeek, VLAN, WAF, VPN/ZTNA, 802.1X. Çevre eridi: "ağın içi güvenlidir" varsayımı çöktü; bu yüzden sıfır güven ağı yükseliyor.
OSI modeli: 7 katman. Her katmanın kendi tehdidi ve savunması vardır.
| # | Katman | İşlev | Tehdit / savunma |
|---|---|---|---|
| 7 | Uygulama | HTTP, DNS | enjeksiyon · WAF |
| 6 | Sunum | şifreleme, biçim | TLS · sertifika |
| 5 | Oturum | bağlantı yönetimi | oturum çalma · token |
| 4 | Taşıma | güvenilir aktarım (TCP) | port tarama · bölümleme |
| 3 | Ağ | yönlendirme (IP) | sahte IP · güvenlik duvarı |
| 2 | Veri bağı | yerel ağ (MAC) | MAC/ARP hilesi · 802.1X |
| 1 | Fiziksel | kablo, sinyal | dinleme · fiziksel güvenlik |
Protokoller ve portlar. TCP güvenilir (el sıkışmalı), UDP hızlı ama garantisiz.
| Port | Servis | Güvenlik notu |
|---|---|---|
| 22 | SSH | uzak yönetim; anahtarla giriş, kaba kuvvet hedefi |
| 80 / 443 | HTTP / HTTPS | 80 şifresiz; 443 (TLS) tercih edilmeli |
| 53 | DNS | C2 tüneli ve veri sızdırma kanalı olabilir |
| 445 | SMB | dosya paylaşımı; solucan ve yanal hareket için ünlü |
| 3389 | RDP | uzak masaüstü; internete açıksa yüksek risk |
| 21 / 23 | FTP / Telnet | şifresiz ve eski; kullanma (SFTP/SSH) |
| 3306 / 5432 | MySQL / PostgreSQL | veritabanı; asla doğrudan internete açılmaz |
Açık her port bir kapıdır: gereksiz servisleri kapat, şifresiz protokolleri şifreli muadiliyle değiştir. Ağın ayrıntısı Network 101 odasında.
Görev 17Uygulama güvenliği ve OWASP Top 10
En büyük saldırı yüzeyi yazdığımız yazılımdır. Uygulama güvenliği (AppSec) güvenliği üretim sonrası bir yama değil, geliştirme sürecinin parçası yapar: güvenli SDLC, girdi doğrulama ("her girdi düşman olabilir"), SAST/DAST (kodu durağan ve çalışırken analiz eden testler), tasarımla güvenli (güvenli varsayılanlar, hata durumunda kapalı kal). Araçlar: SonarQube, Semgrep, OWASP ZAP, Snyk, Dependabot, gitleaks.
OWASP Top 10, web uygulamalarındaki en yaygın zafiyet sınıflarını derler:
| Zafiyet | Ne olur | Savunma |
|---|---|---|
| Bozuk erişim kontrolü | yetkisiz kaynağa erişim | sunucu tarafında yetki denetimi |
| SQL enjeksiyonu (SQLi) | girdi sorguya karışır | parametreli sorgu, ORM |
| XSS | kurbanın tarayıcısında kötü betik çalışır | çıktı kodlama, CSP |
| CSRF | kullanıcıya istemeden işlem yaptırma | anti-CSRF belirteci |
| SSRF | sunucuyu iç kaynaklara istek atmaya zorlama | hedef beyaz listesi |
| Hatalı yapılandırma | varsayılan parola, açık dizin | sertleştirme |
| Kimlik doğrulama açığı | zayıf oturum ve parola yönetimi | MFA, güvenli oturum |
Enjeksiyon ve XSS'in özü aynıdır: güvenilmeyen veriyi güvenli bir bağlamda çalıştırmak. Bu site de bu savunmaları kullanır: parametreli sorgular, CSP başlığı, her formda CSRF belirteci.
Görev 18Kriptografi
Kriptografi gizliliği ve bütünlüğü matematiksel garantiye çevirir.
- Simetrik: tek gizli anahtar; şifreleyen ve çözen aynı. Hızlı, büyük veri için. AES-256, ChaCha20. Sorun: anahtarı güvenle paylaşmak.
- Asimetrik: çift anahtar, açık (herkese) + özel (sende). Biriyle şifrelenen diğeriyle çözülür. RSA, ECC, Diffie-Hellman. Anahtar paylaşımını ve imzayı çözer; yavaştır.
- Özet (hash): tek yönlü parmak izi, geri çevrilemez. SHA-256; parola saklamak için yavaş özetler: bcrypt, argon2 (Linux'ta
/etc/shadow). - Hibrit (TLS): gerçek dünyada ikisi birlikte: asimetrikle anahtar değiş, simetrikle veriyi şifrele. HTTPS tam olarak böyle çalışır.
Asimetrik şifreleme "bir yönden kolay, tersi çok zor" matematik problemlerine dayanır: çarpanlara ayırma (RSA), eliptik eğri (ECC). Altın kural: kendi algoritmanı yazma; sınanmış standardı doğru kullan. Asıl zorluk anahtar yönetimidir.
Terminalde:
echo "Merhaba" | base64        # KODLAMA: gizlilik yok, herkes geri çevirir
echo "TWVyaGFiYQo=" | base64 -d
echo -n "parola123" | sha256sum   # ÖZET: tek yönlü
openssl enc -aes-256-cbc -in dosya.txt -out dosya.enc   # ŞİFRELEME: anahtarla
En sık karıştırılan: base64 şifreleme değildir! Anahtar gerektirmez, herkes çözer. Şifreli görünen her şey güvenli değildir. Terminaldeki kodlanmis.txt dosyasını base64 -d ile çöz.
Görev 19Kimlik ve erişim, Active Directory
Çevre eridikçe kimlik yeni güvenlik sınırı oldu; çoğu modern ihlal çalınmış kimlik bilgisiyle başlar.
- Kimlik doğrulama: "kimsin?" Bildiğin (parola), sahip olduğun (anahtar, telefon), olduğun (biyometri) şey.
- Yetkilendirme: "neye hakkın var?" Rol tabanlı erişim (RBAC), en az ayrıcalık.
- MFA: çok faktörlü doğrulama; parola çalınsa bile tek başına yetmez. En etkili tek kontrol.
- Yaşam döngüsü: işe giriş → yetki → ayrılış. Unutulan (sahipsiz) hesaplar büyük risktir.
Protokol ve araçlar: SSO (SAML, OIDC/OAuth2), dizin (LDAP, Active Directory, Kerberos), MFA (TOTP, FIDO2/passkey), ayrıcalıklı erişim yönetimi (PAM). AAA: kimlik doğrula, yetkilendir, kaydını tut.
İç ağ ve Active Directory. Kurumların çoğu kullanıcı, bilgisayar ve yetkiyi Active Directory (AD) ile tek merkezden yönetir. Saldırgan içeri girince asıl hedefi genellikle AD'yi ele geçirip domain admin olmaktır: Kerberos ve NTLM üzerine kurulu kimlik doğrulama, makineden makineye yanal hareket, normal kullanıcıdan domain admin'e yetki yükseltme (örneğin pass-the-hash kavramı). BloodHound AD'deki saldırı yollarını haritalar; hem kırmızı hem mavi takım kullanır. Savunma: katmanlı yönetim (tiering), en az ayrıcalık, LAPS, ayrıcalıklı erişim izleme, MFA ve anormal kimlik doğrulama tespiti.
Görev 20Parolalar neden kırılır?
parolalar.txt kurgusal bir sızıntıdan alınmış parola listesidir. Saldırganlar böyle listeleri toplar ve en sık kullanılan parolaları her yerde dener.
Hangisinin en çok kullanıldığını bulmak için komutları boruyla birleştir:
sort parolalar.txt | uniq -c | sort -n
uniq -c her satırın kaç kez geçtiğini sayar; en çok geçen en altta çıkar.
İyi bir parola uzun ve benzersizdir; her hesapta farklı parola kullanmanın gerçekçi yolu bir parola yöneticisidir. Mümkün olan her yerde iki adımlı doğrulamayı aç.
Görev 21Uç nokta, bulut, OT ve diğer cepheler
Uç nokta ve sistem: savaş makinelerde kazanılır. Her dizüstü, sunucu ve telefon bir cephedir. Sertleştirme (gereksiz servisleri kapat), yama yönetimi (bilinen açıkların çoğu güncel olmayan yazılımdan), EDR/XDR (uç noktada davranış izleme ve müdahale), güvenli temel yapılandırma (CIS Benchmark). Araçlar: grup ilkesi (GPO), uygulama kontrolü (AppLocker/WDAC), disk şifreleme (BitLocker, LUKS). Linux eğitimindeki sertleştirme modülü bunun uygulamalı hâlidir.
Bulut: paylaşılan sorumluluk. Sağlayıcı fiziksel veri merkezini, donanımı ve sanallaştırmayı korur ("bulutun güvenliği"). Sen yapılandırmayı, kimlik ve erişimi, veriyi, uygulamayı korursun ("buluttaki güvenlik"); çoğu ihlal buradadır. En büyük risk hatalı yapılandırma: açık bırakılmış depolama (S3 kovası), aşırı geniş IAM izni, açık güvenlik grubu. Çözüm: CSPM, en az ayrıcalık, varsayılanı kapalı tutmak.
OT / ICS / IoT: siber dünyanın fiziksel sonuçları. Fabrikalar, enerji şebekeleri, su sistemleri. Burada öncelik tersine döner: BT'de gizlilik önce gelirken OT'de erişilebilirlik ve can güvenliği önce gelir (CIA → AIC). Sistemler onlarca yıllıktır, yaması zordur, durdurulamaz; "hava boşluğu" çoğu zaman mittir. Purdue modeli katmanlı mimariyi anlatır. Protokoller: Modbus, DNP3, Profinet; bileşenler: PLC, RTU, HMI, SCADA. Ünlü vaka: Stuxnet, santrifüjleri fiziksel olarak hedef aldı. Milyarlarca zayıf korunan IoT cihazı da devasa yeni bir saldırı yüzeyi.
Veri, mobil, fiziksel. Veri güvenliği verinin kendisini korur: sınıflandırma, dururken ve taşınırken şifreleme, sızıntı önleme (DLP). Mobil güvenlik: cihaz yönetimi (MDM), uygulama izolasyonu, uzaktan silme. Fiziksel güvenlik: en iyi parola, açık bir kapının yanında işe yaramaz; kart klonlama, tailgating (peşinden girme). Fiziksel erişim çoğu zaman bütün dijital kontrolleri atlar.
Modül 5 · Savunma ve mücadele
Kavramlar sahaya iner: izleme, müdahale, istihbarat, adli analiz, ve savunmayı güçlendirmek için saldırıyı taklit eden takımlar.
Görev 22SOC ve SIEM
Güvenlik Operasyon Merkezi (SOC) kurumun gözleri ve kulaklarıdır: insanlar, süreçler ve teknolojiyle 7/24 izleme. OODA döngüsünün "gözlem" adımı burada kurumsallaşır.
- Topla: bütün sistemlerden günlük ve telemetri tek merkeze (merkezî loglama).
- İlişkilendir (SIEM): dağınık olayları birleştir, kurallarla anlamlı alarma çevir.
- Önceliklendir: triyaj; hangi alarm gerçek, hangisi gürültü?
- Otomatikleştir (SOAR): tekrarlı müdahaleyi oyun kitaplarıyla hızlandır.
Araçlar: Splunk, Elastic (ELK), Wazuh; tespit kuralı dili Sigma. Asıl zorluk teknoloji değil, sonsuz veri içinde sinyali gürültüden ayırmak. İyi SOC az ama doğru alarm üretir ve analistin dikkatini bir kaynak gibi korur.
Görev 23Günlükler ne anlatır?
Bir saldırının izi çoğu zaman günlük (log) dosyalarında kalır. sunucu/auth.log bir sunucunun giriş kayıtlarıdır.
Failed password: yanlış parola denemesiAccepted password: başarılı giriş
Aynı adresten saniyeler içinde gelen çok sayıda başarısız deneme kaba kuvvet saldırısının işaretidir. Asıl kritik soru şudur: denemelerin sonunda başarılı bir giriş var mı?
grep ile satırları süz: grep Failed sunucu/auth.log
Görev 24Olay müdahalesi
Bir ihlal olduğunda panik değil, protokol devreye girer. NIST'in olay müdahale döngüsü tıptaki acil servis akışının yansımasıdır:
- Hazırlık: planlar, roller, tatbikat (olmadan önce).
- Tespit ve analiz: ne oldu, kapsamı ne? (triyaj)
- Sınırla, temizle, kurtar: kanamayı durdur, enfeksiyonu al, ayağa kaldır.
- Ders çıkar: suçlamadan değerlendirme (postmortem); sistemi güçlendir.
Son adım en değerlisidir: "suçlamayan" değerlendirme olayı bir öğrenme fırsatına çevirir. Korku kültüründe olaylar gizlenir; güven kültüründe sistemler iyileşir.
Önceki görevdeki auth.log olayında sınırlama adımı ne olurdu? Saldırganın IP'sini engellemek, admin hesabını kilitleyip parolasını değiştirmek ve /etc/shadow'un okunduğunu varsayarak bütün parolaları yenilemek.
Görev 25Tehdit istihbaratı
Rakibi tanımak savunmayı yönlendirir; Sun Tzu'nun "düşmanı bil"i burada bir disipline dönüşür.
- Stratejik: büyük resim; hangi aktörler bizim sektörü hedefliyor? Karar vericiler için.
- Operasyonel: kampanyalar ve TTP'ler (taktik, teknik, prosedür). Savunmayı ayarlar.
- Taktik: somut göstergeler (IOC): zararlı adresler, dosya özetleri, alan adları. Tespite beslenir.
Araçlar ve standartlar: MITRE ATT&CK, MISP, OpenCTI, STIX/TAXII, ISAC ve CERT toplulukları.
Acı piramidi: bir saldırganın IP adresini engellemek kolaydır ama ona az acı verir; yeni bir adres alır. Davranışını (TTP) tespit edersen değiştirmesi çok pahalıdır. İstihbaratta hedef göstergelerden davranışa çıkmaktır.
Bu sitenin Tehdit Aktörleri ve Gündem bölümleri tam olarak bu işi yapar.
Görev 26Adli bilişim, zararlı analizi ve tersine mühendislik
Adli bilişim: dijital dedektiflik. Olaydan sonra tam olarak ne oldu, nasıl, ne kadar yayıldı?
- Delil bütünlüğü: delil zinciri (chain of custody); özetle delilin değişmediğini kanıtla.
- Zaman çizelgesi: artefaktlardan olay sırasını kur (Linux'ta
statzaman damgaları, günlükler). - İz sürme: hasta sıfırı (ilk erişim) ve yayılma yolu.
- Anti-forensics: saldırgan iz siler; bu yüzden merkezî ve değiştirilemez kayıt kritiktir.
Araçlar: Autopsy, FTK (disk), Volatility (bellek), Plaso (zaman çizelgesi), YARA. İyi analist "ne biliyorum, neyi varsayıyorum" ayrımını titizlikle yapar.
Zararlı yazılım analizi. Statik analiz çalıştırmadan inceler: özet, dosya türü (file), metin dizileri, imzalar. Dinamik analiz izole bir kum havuzunda (sandbox) çalıştırıp davranışı izler: ağ, dosya, kayıt defteri. Araçlar: VirusTotal, Hybrid Analysis, Cuckoo, YARA. Zararlıyı asla üretim ağında çalıştırma.
Tersine mühendislik. Kaynak kodu olmadan bir yazılımı makine kodundan geri çözüp nasıl çalıştığını anlamak; zararlı analizinin ve zafiyet araştırmasının kalbi. Zararlılar paketleme ve karartmayla gizlenir, bu da işi bir bulmacaya çevirir. Araçlar: Ghidra (NSA, ücretsiz), IDA Pro, radare2/Cutter, x64dbg, Binary Ninja; Linux'ta objdump, strings, readelf, gdb.
Görev 27Zafiyet yönetimi: CVE, CVSS ve tespit mühendisliği
Savunma tek seferlik değil, bir döngüdür: tara ve keşfet (bilmediğini koruyamazsın), önceliklendir (gerçekten sömürülebilir ve kritik olanı önce), kapat ve doğrula, tespit mühendisliği (ATT&CK'e eşlenmiş tespitler yaz, körlüğü kapat).
Bir zafiyetin yaşam döngüsü:
- CVE: her bilinen zafiyete verilen evrensel kimlik:
CVE-2024-12345. Herkes aynı açıktan söz eder. - CVSS: 0 ile 10 arası ciddiyet puanı. Tek başına yetmez; gerçek sömürülebilirlik ve varlığın önemi belirleyicidir.
- Zero-day ve N-day: zero-day'in yaması yoktur; N-day'in yaması vardır ama herkes güncellememiştir. Saldırıların çoğu buradan gelir.
- Sorumlu açıklama: önce üreticiye haber verilir, yama çıkınca kamuya duyurulur. Açık ilan edilince yama yarışı başlar.
Önceliklendirmenin altın kuralı: en yüksek CVSS'i değil, gerçekten sömürülen açığı önce kapat. CISA'nın KEV (bilinen sömürülen açıklar) listesi bu yarışta yol gösterir.
Sitenin ATT&CK → Zafiyetler bölümünde CVE ve CWE numaralarıyla yazılmış zafiyet incelemeleri var.
Görev 28Takımlar ve saldırı disiplinleri
Savunmayı test etmenin en iyi yolu, kontrollü koşullarda saldırıyı taklit etmektir; ordunun tatbikatı gibi. Yalnızca izinli, izole ortamlarda.
- Kırmızı takım: saldırganı taklit eder; savunmanın dayanıp dayanmadığını sınar.
- Mavi takım: tespit eder, müdahale eder, savunmayı kurar ve işletir.
- Mor takım: ikisini birleştirir; kırmızının bulgusu anında mavinin tespitine dönüşür.
Güvenlik renk çarkı tabloyu genişletir: sarı inşa eder (geliştirici, mimar), turuncu (sarı + kırmızı) geliştiriciye saldırgan gözü kazandırır, yeşil (sarı + mavi) savunmayı tasarıma gömer. Beyaz takım bütün renkleri koordine eder: kuralları, kapsamı ve tatbikatı yönetir.
Sızma testinin beş aşaması: keşif (OSINT) → tarama (servis ve zafiyet) → sömürü (erişimi kanıtla) → sömürü sonrası (etki ve yayılmayı değerlendir) → rapor (bulgu + düzeltme önerisi). Derinlik sırası: zafiyet değerlendirmesi (listele) < sızma testi (sömürülebilirliği kanıtla) < kırmızı takım (gerçekçi, hedefli senaryo).
Exploit geliştirme ileri ve yetkili bir uzmanlıktır; açık bulmada fuzzing kullanılır. Bug bounty programlarında şirketler açık bulana ödül verir (HackerOne, Bugcrowd); sorumlu açıklamayla, izinli ve etik zeminde.
Görev 29Araç manzarası
Savunan, saldırı araçlarını da tanımalıdır; karşı tarafın el kitabıdır. Her saldırı aracının bir savunma karşılığı vardır.
| Saldırı tarafı | Araçlar |
|---|---|
| Keşif / OSINT | theHarvester, Recon-ng, Shodan, Maltego |
| Port ve ağ tarama | Nmap, Masscan |
| Zafiyet tarama | Nessus, OpenVAS, Nikto |
| Web uygulaması | Burp Suite, OWASP ZAP, sqlmap, ffuf, gobuster |
| Sömürü çerçevesi | Metasploit Framework |
| Parola denetimi | John the Ripper, Hashcat, Hydra |
| Kablosuz | Aircrack-ng, Kismet |
| Dağıtım | Kali Linux, Parrot OS |
| Savunma tarafı | Araçlar |
|---|---|
| SIEM / günlük yönetimi | Splunk, Elastic (ELK), Wazuh |
| IDS / IPS | Snort, Suricata, Zeek |
| Güvenlik duvarı | pfSense, iptables / nftables, ufw |
| Trafik analizi | Wireshark, tcpdump |
| Zafiyet yönetimi | Nessus, OpenVAS, Qualys |
| Adli / DFIR | Autopsy, Volatility, YARA |
| Zararlı analizi | VirusTotal, Hybrid Analysis, Cuckoo |
| Aldatma (bal küpü) | Cowrie, T-Pot |
| Sertleştirme / denetim | Lynis, CIS-CAT, fail2ban, auditd |
Ayna simetrisi: görmek (SIEM, IDS), durdurmak (güvenlik duvarı, IPS), analiz etmek (Wireshark, DFIR), sağlamlaştırmak (Lynis, fail2ban). Bütün saldırı araçları yalnızca kendi ya da izinli, izole sistemlerde kullanılır.
Modül 6 · Yükselen cepheler ve insan faktörü
Alan durmuyor: DevSecOps, bulut-doğal mimariler, yapay zekâ, tedarik zinciri, kuantum sonrası kriptografi ve her şeyin merkezinde insan.
Görev 30Yükselen cepheler
DevSecOps: güvenliği sola kaydır. Eski modelde yazılım bitince güvenlik ekibi "geçer/kalır" derdi: en pahalı ve en geç nokta. DevSecOps güvenliği sürecin başına ve her adımına yayar. Hata ne kadar erken bulunursa o kadar ucuzdur; güvenlik testleri CI/CD hattına gömülür ve her değişiklikte otomatik çalışır; güvenlik geliştiricinin günlük işinin parçası olur.
Konteyner, Kubernetes, kod olarak altyapı. Konteynerler izoledir ama çekirdeği paylaşır; imaj güvenliği ve en az ayrıcalık kritiktir. Kubernetes güçlü ama karmaşıktır; en büyük risk hatalı yapılandırmadır. Altyapı artık koddur; güvenlik de koda gömülür ve taranır. Geçicilik bir silah da olabilir: bozulan bir konteyneri onarmak yerine yok edip temizini kurarsın.
Yapay zekâ: iki ucu keskin. Güvenlik için YZ devasa veride anomali yakalar, alarmları önceliklendirir, analiste asistanlık eder. YZ'nin güvenliği ise yeni bir saldırı sınıfıdır: modeli kandırma (düşmanca örnekler), eğitim verisini zehirleme, girdi manipülasyonu, model ve veri hırsızlığı. YZ bir araçtır, sihir değil; kararı tümüyle ona bırakmak yeni bir risktir.
Tedarik zinciri: güvendiğin kadar güvenlisin. Modern yazılım yüzlerce başkasının kodundan kurulur. Tek bir zehirli paket binlerce sistemi etkiler. SBOM (yazılım malzeme listesi) içeride ne olduğunu gösterir; imza doğrulama indirdiğin şeyin gerçekten üreticiden geldiğini kanıtlar. Linux eğitimindeki "curl ... | bash neden riskli?" sorusu tam da budur.
Kuantum sonrası kriptografi. Yeterince güçlü bir kuantum bilgisayar bugünkü asimetrik şifrelemenin (RSA, ECC) çoğunu kırabilir. Henüz yok ama tehdit bugünden gerçek: "şimdi topla, sonra çöz". Kuantuma dayanıklı yeni standartlara geçiş başladı; kurumlar algoritmayı kolay değiştirebilmeli (kripto çevikliği).
Görev 31Sosyal mühendislik: zihnin istismarı
Teknik kontrolleri atlamanın en kolay yolu çoğu zaman bir insanı ikna etmektir. Saldırganlar meşru dürtüleri kötüye kullanır: otorite, aciliyet, kıtlık, merak, yardımseverlik.
- Tanı: beklenmedik aciliyet, kanal dışı istek, "hemen şimdi" baskısı = dur ve doğrula.
- Doğrulama refleksi: bilinen bir kanaldan teyit et; sıfır güven ilkesinin insani hâli.
- Tasarımla koru: MFA, onay akışları, "geri al" imkânı; tek bir hata felakete dönmesin.
| Tür | Anlamı |
|---|---|
| Phishing (oltalama) | sahte e-postayla kandırma |
| Spear-phishing | belirli bir kişiyi hedefleyen oltalama |
| Whaling | üst yönetimi hedefleyen oltalama |
| Vishing | telefonla |
| Smishing | SMS ile |
| Pretexting | uydurma bir senaryoyla |
| Baiting | yem (örneğin bırakılmış USB) |
| Tailgating | yetkili birinin peşinden içeri girme |
İnsanı suçlamak savunma değildir; insan hata yapar, sistem bunu bekleyip tek hatanın ölümcül olmamasını sağlamalıdır.
Görev 32Bir oltalama e-postasını incele
Ev dizininde eposta.eml adında şüpheli bir e-posta var. cat eposta.eml ile aç ve şunlara bak:
- Gönderen adresi: adın "Destek" yazması bir şey kanıtlamaz; asıl önemli olan
@işaretinden sonraki alan adıdır. - Aciliyet: "24 saat içinde", "hesabınız silinecek" gibi baskı cümleleri düşünmeden tıklaman içindir.
- Bağlantı: görünen metin ile gidilen adres farklı olabilir. Önemli olan gerçek adrestir.
Kulübün gerçek alan adı bu kurguda bisiber.example.
Görev 33Güvenlik bir kültürdür
En iyi araçlar bile güvenliği kendi işi görmeyen bir kurumda çöker. Kurallara uyma (compliance) bir tabandır; asıl hedef güvenliğin herkesin refleksi olduğu bir kültürdür.
- Uyumdan kültüre: "mecbur olduğum için" değil, "doğru olduğu için". Kural dışsal, kültür içseldir.
- Psikolojik güven: hatayı ve şüpheyi korkmadan bildirebilmek. Korku gizler, güven ortaya çıkarır.
- Elçiler: her ekipte bir güvenlik şampiyonu; kültür tepeden değil, içeriden yayılır.
- Kolay doğru yol: güvenli davranış en kolay seçenek olmalı; zorsa insanlar atlatır.
Teknoloji, süreç ve insan bir arada: güvenlik satın alınan bir ürün değil, günlük kararlarla inşa edilen ortak bir alışkanlıktır.
Modül 7 · Öğrenmeyi öğrenmek
Bu eğitimin en kalıcı modülü. Araçlar eskir, tehditler değişir; değişmeyen nasıl öğrendiğin ve nasıl problem çözdüğündür.
Görev 34Nasıl öğrenilir ve problem nasıl çözülür?
Öğrenme bir yetenek değil, öğrenilebilir bir beceridir. Bilişsel bilimin en sağlam bulguları:
- Aktif hatırlama: tekrar okumak değil, kapatıp hatırlamaya çalışmak öğretir. Zorlanmak öğrenmedir.
- Aralıklı tekrar: unutmaya başlarken tekrar et; araları açarak hafızayı sağlamlaştır.
- Feynman tekniği: bir şeyi basitçe anlatamıyorsan anlamamışsındır. Öğretmek en iyi testtir.
- Bilinçli pratik: konfor alanının hemen dışında, geri bildirimle çalış. Tekrar değil, hedefli zorlanma.
Hızlı geri bildirim döngüsü öğrenmenin de motorudur (OODA ile aynı): yap → sonucu gör → düzelt → tekrar. Elini kirletmeden (laboratuvar, CTF) öğrenilmez.
Problem çözme refleksi. Siber güvenlik özünde bir bulmaca çözme mesleğidir:
- İlk ilkeler: ezberi değil "bu neden böyle?"yi sor; temele in, oradan yeniden kur.
- Ayrıştırma: büyük problemi küçük, çözülebilir parçalara böl (saldırı ağaçları).
- Hata ayıklama zihni: hipotez kur → test et → izole et; hata iletisini oku.
- Ördeğe anlatma: problemi yüksek sesle, adım adım anlat; çözüm çoğu zaman anlatırken belirir.
Altın kural: sormadan önce araştır. Hata iletisini birebir ara, --help dene, belgeleri oku. Kendi çözdüğün problem en kalıcı derstir.
Görev 35Bilim insanı gibi düşün ve yol haritası
İster bir saldırıyı analiz et, ister bir aracı öğren; en güvenilir yöntem bilimseldir: gözlemle (olguyu topla, yargıyı ertele), hipotez kur (sınanabilir bir açıklama), test et (doğrulamaya değil, çürütmeye çalış), sonuçlandır (kanıta göre güncelle). Kritik alışkanlık Popper'dan gelir: "haklı olduğumu kanıtlamak" değil, "yanılıyor muyum?" diye sormak. En tehlikeli hatalar kendi varsayımına âşık olmaktan doğar.
Yol haritası. Tek doğru yol yok ama iyi işleyen bir desen var:
- T-şekilli ol: her alandan temel (geniş taban) + bir alanda uzmanlık (derin sütun).
- Ev laboratuvarı kur: sanal makineler, kendi hedeflerin; güvenli, izole, bedava.
- CTF ve pratik: TryHackMe, Hack The Box, OverTheWire; oyunlaştırılmış, yasal pratik.
- Topluluğa katıl: açık kaynak, yerel etkinlikler, paylaş ve öğren. Bİ'SİBER tam olarak bunun için var.
Sertifikalar ve eğitimler kapı açar ama işi yaparak öğrenirsin. Merak ve süreklilik en pahalı eğitimden değerlidir.
Katettiğimiz yol: temeller (CIA, risk, katmanlı savunma, sıfır güven) → çok disiplin → düşman (kill chain, ATT&CK, aktörler) → alt alanlar → savunma ve mücadele → yükselen cepheler → öğrenme. Tek cümleyle: teknik derinlik + disiplinler arası sezgi + öğrenme kapasitesi.
Daha derine: çerçeveler MITRE ATT&CK, NIST CSF ve 800-61, OWASP, CIS Controls, Lockheed Cyber Kill Chain. Kitaplar: Sun Tzu Savaş Sanatı, Kahneman Hızlı ve Yavaş Düşünme, Shostack Threat Modeling, Cialdini Influence, Ericsson Peak. Platformlar: TryHackMe, Hack The Box, OverTheWire, LetsDefend, Blue Team Labs ve Bİ'SİBER Linux 101 odası. Hepsini birden değil: bir çerçeveyi referans al, bir kitapla derinleş, bir platformda her gün 30 dakika elini kirlet.
Soru sormayı asla bırakma.