
Linux 101
Bİ'SİBER Linux eğitimi: terminalden dosya sistemine, izinlerden ağ ve sertleştirmeye 11 modül. Her modülde anlatım, sorular ve alıştırma terminali.
BeginnerIntermediate 40 tasks · 240 min
This room is only available in Turkish for now.
Congratulations, you completed the room!
Log in to solve the trainings and save your progress. Sign in · Sign up
Module 1 · Linux'a giriş
GNU/Linux nedir, çekirdek ile işletim sistemi farkı, "her şey bir dosyadır" felsefesi ve dağıtım aileleri.
Task 1GNU/Linux nedir?
Bu eğitimde dinleyerek değil, yazarak öğreniyoruz. Her konu aynı ritimle ilerler: kısa anlatım, ardından sorular. Soruları sağdaki alıştırma terminalinde deneyerek cevapla; takıldığın her komutta önce man komut ya da komut --help dene. Altın kural: komutları kopyalayıp yapıştırma, elle yaz; kas hafızası böyle oluşur.
Linux tek başına bir işletim sistemi değildir, bir çekirdektir (kernel). Donanım ile yazılım arasında köprü kurar: belleği, işlemciyi, diski ve aygıtları yönetir. 1991'de Linus Torvalds yazdı.
Onu kullanılabilir bir sistem yapan şey GNU araçlarıdır: kabuk, derleyici ve temel komutlar. GNU projesini 1983'te Richard Stallman başlattı (özgür yazılım). İkisinin birleşimine, katkı sırasını onurlandırmak için GNU/Linux denir.
Felsefe: her şey bir dosyadır. Linux'ta donanım, süreçler ve ayarlar neredeyse her zaman dosya olarak temsil edilir. Örneğin işlemci bilgisini bir programla değil, cat /proc/cpuinfo ile bir dosyadan okursun.
Dağıtımlar (distro): aynı çekirdek, farklı paketleme. Komutların çoğu ortaktır; paket yöneticisi değişir.
| Aile | Dağıtımlar | Paket yöneticisi |
|---|---|---|
| Debian | Debian, Ubuntu, Kali, Mint, Parrot | apt / dpkg |
| RHEL | RHEL, Rocky, Alma, Fedora, CentOS | dnf / rpm |
| Arch | Arch, Manjaro, BlackArch | pacman |
| SUSE | openSUSE, SLES | zypper |
Siber güvenlikte en yaygın tercihler Kali Linux (sızma testi araçları hazır gelir) ve Parrot OS'tur.
Çalışma ortamın: bu odadaki terminal tarayıcında çalışan bir benzetimdir. Gerçek bir Linux için üç ücretsiz yol var: VirtualBox içinde Kali ya da Ubuntu (snapshot alıp hata yapmaktan korkma), Windows'ta wsl --install ile WSL2, ya da OverTheWire ve TryHackMe gibi tarayıcıdan terminal veren platformlar. Güvenlik araçlarını yalnızca kendi izole laboratuvarında ve izinli hedeflerde kullan.
Module 2 · Terminal ve temel komutlar
Terminal ile kabuk farkı, komutun yapısı, dosya ve dizin komutları, görüntüleme, arama ve hayat kurtaran kısayollar.
Task 2Terminalle tanış
Linux'ta işlerin çoğu terminalden yapılır: komutu yazar, Enter'a basarsın, sistem cevap verir. Sağdaki pencere bir alıştırma terminalidir; bozmaktan korkma.
İlk üç komutun:
whoami: hangi kullanıcıyla oturum açtığını söylerhostname: makinenin adını söylerpwd: şu an hangi dizinde (klasörde) olduğunu söyler
Takılırsan help yaz; bir komutun ne yaptığını man komut ile öğrenebilirsin.
Task 3Komutun yapısı ve istemi (prompt) okumak
Terminal, klavye ve ekran aracılığıyla sisteme komut yazdığımız penceredir; yalnızca bir arayüzdür. Kabuk (shell) ise komutları yorumlayan programdır: en yaygınları bash ve zsh (Kali'de zsh).
Bir komutun genel yapısı:
komut  -seçenek  --uzun-seçenek  argüman
ls     -l        --all           /etc
Komut ne yapılacağını, seçenek nasıl yapılacağını, argüman neyin üzerinde yapılacağını söyler.
İstemi okumayı öğren: root@kali:~/Desktop# satırında kullanıcı root, makine kali, bulunulan dizin ~/Desktop'tır. Sondaki # root (yönetici) yetkisini gösterir; normal kullanıcıda $ görürsün. Örnek komutlarda bu işaretleri sen yazmazsın.
Task 4Etrafına bak: ls ve cd
Dosyalar dizinlerin içinde durur ve dizinler iç içe olabilir. En üstteki dizin / (kök) dizinidir.
ls: bulunduğun dizindekileri listelerls belgeler: başka bir dizinin içini listelercd belgeler: o dizine girercd ..: bir üst dizine çıkarcd(tek başına): ev dizinine döner
ls -l ayrıntılı liste verir: satırın başındaki d harfi o girdinin bir dizin olduğunu gösterir.
Task 5Gezinme: pwd, cd, ls'in seçenekleri
Bir dizinde kaybolduğunda ilk yazacağın komut pwd'dir (print working directory): tam yolu gösterir.
cd ile dolaşırken bilmen gereken kısayollar:
cd /etc: oraya gitcd ..: bir üst dizincd ~ya da yalnızcacd: ev dizinicd -: bir önceki dizine dön
ls'in seçenekleri ne kadar ayrıntı istediğini belirler: -l uzun liste (izin, sahip, boyut, tarih), -a gizli dosyalar dahil, -h boyutları okunur yazar (KB/MB/GB), -t tarihe göre (en yeni üstte), -S boyuta göre, -R alt dizinlerin içine de girer. Seçenekler birleştirilebilir: ls -lah en sık kullanacağın kalıptır.
Task 6Dosya ve klasör işlemleri
Oluştur, kopyala, taşı, sil. Çoğu komutta -r (recursive) klasörler içindir, -i (interactive) "emin misin?" diye sorar.
mkdir klasor: klasör oluşturur.-piç içe klasörleri tek seferde yapar (a/b/c) ve klasör zaten varsa hata vermez.touch dosya: boş dosya oluşturur; dosya varsa yalnızca "son değişiklik" tarihini günceller.cp kaynak hedef: kopyalar.-rklasörü içeriğiyle,-iüzerine yazmadan sorar,-pizin ve tarihi korur.mv kaynak hedef: taşır ya da yeniden adlandırır:mv eski.txt yeni.txtrm dosya: siler ve geri gelmez.-rklasörü içeriğiyle,-iher dosyada sorar,-fsormadan zorla.rmdir klasor: yalnızca boş klasörü siler; dolu klasör içinrm -rgerekir. Bu yüzden güvenlidir.
En tehlikeli kombinasyon: rm -rf = özyinelemeli + zorla = sormadan her şeyi siler. rm -rf / bütün sistemi siler; asla yazma.
Terminalde dene: mkdir -p proje/kod/test, ardından ls -R proje. Burada bozduğun hiçbir şey kalıcı değil; sayfayı yenileyince her şey eski hâline döner.
Task 7Dosya oku: cat, head, tail
Bir dosyanın içine bakmak için onu açman gerekmez; içeriğini terminale yazdırırsın.
cat notlar.txt: dosyanın tamamını yazarhead -n 3 dosya: ilk 3 satırı gösterirtail -n 1 dosya: son satırı gösterir
Bu odadaki bayraklar BISIBER{...} biçimindedir. Bir bayrak bulduğunda tamamını cevap kutusuna yaz.
Task 8less, tail -f, echo ve vim'den çıkmak
Küçük dosyada cat, büyük dosyada less, yalnızca baş ve son için head ve tail. Düzenlemek için nano.
cat -n dosya: satır numarası ekler.less dosya: sayfa sayfa okur. İçinde/kelimearar,nsonraki eşleşme,Gsona gider,qçıkar.head -n 5 dosya: ilk 5 satır.tail -n 20 dosya: son 20 satır.tail -f dosya: dosyayı canlı izler; yeni satır eklendikçe gösterir.tail -f /var/log/auth.log, bir saldırıyı anlık izlemenin yoludur.echo "yazı": ekrana yazar; değişken de basar:echo $HOME.nano dosya: kolay düzenleyici. KaydetCtrl+Ove Enter, çıkCtrl+X.
vim'den çıkmak. Uzak sunucularda çoğu zaman yalnızca vi/vim bulunur. Sır şu: vim'in iki kipi vardır. Açılışta Normal kiptesin (tuşlar komuttur, yazamazsın). i ile yazma kipine geçersin; Esc ile Normal kipe dönersin. Kaydetme ve çıkma yalnızca Normal kipte çalışır:
vim not.txt → i → (metni yaz) → Esc → :wq → Enter
:w kaydet, :q çık, :wq kaydet ve çık, :q! kaydetmeden zorla çık. Normal kipte /kelime ara, dd satır sil, u geri al, G sona git. "vim'den çıkamamak" internetin en eski şakasıdır; çaresi hep aynı: Esc, :q!, Enter.
(Bu alıştırma terminalinde düzenleyici açılmaz; dosyaya yazmak için echo "metin" > dosya kullan.)
Task 9Gizli dosyalar
Adı nokta ile başlayan dosyalar gizlidir: ls onları göstermez. Ayar dosyaları, anahtarlar ve bazen saldırganların bıraktığı dosyalar bu yüzden gözden kaçar.
ls -a: gizli olanlar dahil her şeyi listelerls -la: ikisini birleştirir (ayrıntılı + gizliler)
Task 10Ara ve bul: grep, find, wc
Gerçek sistemlerde binlerce dosya ve milyonlarca satır günlük (log) olur. Aradığını gözle bulamazsın.
grep "Failed" /var/log/auth.log: içinde o metin geçen satırları gösterirgrep -c "Failed" dosya: kaç satırda geçtiğini sayarfind / -name "bayrak.txt": adı verilen dosyayı bütün sistemde ararwc -l dosya: satır sayar
/var/log/auth.log giriş denemelerinin kaydıdır. Birisi parola tahmin ederek girmeye çalışmış; izini sür. find çalışırken bazı dizinler için "Permission denied" görmen normaldir.
Task 11grep ve find'ın diğer seçenekleri, man ve history
grep dosyanın içinde metin arar, find dosyanın kendisini arar. İkisi güvenlikte her gün kullanılır.
grep "kelime" dosya seçenekleri: -i büyük/küçük harf ayırmaz, -n satır numarası gösterir, -c kaç satırda geçtiğini sayar, -v eşleşmeyenleri gösterir, -r bir klasörün tamamında arar, -E gelişmiş desen (regex) kullanır.
find <yer> <ölçüt> seçenekleri: -name "*.txt" ada göre, -type f / -type d dosya ya da klasör, -size +100M boyuta göre, -mtime -7 son 7 günde değişenler, -perm -4000 SUID'li dosyalar (Modül 5), -exec komut {} \; bulunan her şeye komut çalıştırır. Desen tırnak içinde yazılır.
man komut bir komutun kılavuzunu açar (/ ile ara, q ile çık); bilmediğin her komutta ilk durak budur. history yazdığın komutları numaralı listeler; !42 42. komutu yeniden çalıştırır.
Task 12Joker karakterler
Dosya adlarını tek tek yazmak yerine bir kalıpla eşleştirirsin. En kritik nokta: genişletmeyi kabuk yapar; komut çalışmadan önce kalıp gerçek dosya adlarına çevrilir.
*: herhangi sayıda karakter (sıfır dahil).ls *.txtbütün .txt dosyaları.?: tam olarak bir karakter.ls dosya?.txt,dosya1.txtile eşleşir amadosya10.txtile eşleşmez.[ ]: içindekilerden biri.dosya[12].txt, aralık[a-z][0-9], olumsuz[!0-9].{ }: listedeki her seçeneği üretir:cp rapor.{txt,bak},mkdir proje/{src,bin,doc}.
ls *.txt   # kabuk bunu şuna çevirir → ls a.txt b.txt not.txt
echo *     # dizindeki bütün dosya adlarını yazar
Dikkat: rm * dizindeki her şeyi siler. Genişlemeyi durdurmak için tırnak kullan: "*" artık joker değil, düz metindir.
Task 13Kısayollar, ortam değişkenleri ve PATH
Hızı ve rahatlığı bu kısayollar getirir:
| Kısayol | İşi |
|---|---|
Tab |
komut ve dosya adını tamamlar |
↑ / ↓ |
önceki / sonraki komut |
Ctrl+R |
geçmişte komut arar |
Ctrl+C |
çalışan komutu durdurur |
Ctrl+L |
ekranı temizler (clear) |
Ctrl+A / Ctrl+E |
satır başı / sonu |
Ctrl+U / Ctrl+K |
imleçten başa / sona siler |
!! |
son komutu tekrarlar (sudo !!) |
En değerli ikisi Tab (yazım hatasını önler) ve Ctrl+R'dir.
Ortam değişkenleri. Kabuk ayarlarını değişkenlerde tutar. $ bir değişkenin değerini okur: echo $HOME, $USER, $SHELL, $PWD. env hepsini listeler; export AD=deger yeni bir değişken tanımlar.
PATH en kritiğidir: bir komut yazdığında sistemin onu hangi dizinlerde arayacağını söyler (: ile ayrılmış liste). "command not found" hatası, komutun PATH'teki dizinlerde olmadığını gösterir. which komut, komutun hangi dizinden çalıştığını söyler.
Güvenlik (PATH ele geçirme): PATH'te . (bulunduğun dizin) ya da yazılabilir bir dizin öndeyse, saldırgan oraya sahte bir ls koyup senin çalıştırmanı sağlayabilir. PATH'e . koyma, yazılabilir dizinleri öne alma.
Module 3 · Dosya sistemi hiyerarşisi
Linux'ta "C:\" yoktur, her şey / (kök) altındadır. Hangi dizinde ne var, mutlak ve göreli yollar.
Task 14Önemli dizinler ve yollar
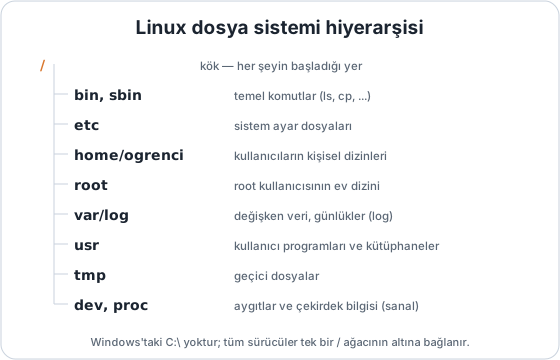
| Dizin | İçerik |
|---|---|
/ |
kök, her şeyin başı |
/root |
root'un ev dizini |
/home |
kullanıcı dizinleri |
/etc |
sistem ayar dosyaları |
/var |
değişen veri; /var/log günlükler |
/tmp |
geçici dosyalar |
/bin, /sbin |
komutlar |
/usr |
programlar ve kütüphaneler |
/dev |
aygıt dosyaları (/dev/sda) |
/proc |
sanal; çekirdek üretir |
/boot |
çekirdek ve açılış |
/mnt, /media |
bağlanmış diskler, USB |
/opt |
üçüncü taraf yazılımlar |
Güvenlikte en kritik dosyalar: /etc/passwd kullanıcı listesidir (ad, UID, kabuk) ve herkes okuyabilir. /etc/shadow parolaların özetlerini (hash) tutar ve yalnızca root okur. /var/log sistemin bütün izleridir (auth.log giriş kayıtları).
/proc neden sanal? Diskte yer kaplamaz; içindekileri çekirdek o an üretir. Bilgiyi dosya okur gibi okursun: "her şey bir dosyadır" felsefesinin somut hâli.
Mutlak ve göreli yollar. Mutlak yol / ile başlar ve her yerden aynıdır: /var/log/syslog. Göreli yol bulunduğun yere göredir: belgeler/rapor.txt. Kısayollar: . bulunduğum dizin, .. bir üst dizin (cd ../.. iki üst), ~ ev dizinim, - bir önceki dizin. Göreli yol hatalarının çoğu yanlış dizinde olmaktan kaynaklanır; emin olmak için pwd.
Task 15Linkler ve dosya inceleme araçları
ln -s hedef link: sembolik (soft) link; kısayol gibi hedefe işaret eder, hedef silinince kırılır.ln hedef link: hard link; aynı veriye ikinci bir ad (aynı inode). Hedef silinse de veri yaşar.file dosya: gerçek türü söyler. Uzantıya değil içeriğe bakar: "ELF" çalıştırılabilir dosya, "ASCII text", "PNG image" gibi.stat dosya: boyut, izin, sahip ve zaman damgaları:atime(erişim),mtime(değişim),ctime.du -sh dizin: dizinin toplam boyutu, okunur birimle.tree -L 2: dizin ağacını en fazla 2 seviye gösterir.
Güvenlik gözü: indirilen şüpheli bir dosyanın gerçek türünü file ile doğrula; uzantı yalan söyleyebilir, rapor.pdf aslında bir program olabilir. stat zaman damgaları da adli analizde olay zaman çizelgesi çıkarmanın temelidir.
Module 4 · Metin işleme ve boru
Linux'un en güçlü fikri: küçük komutları | ile birleştirip büyük işler yapmak. Yönlendirme, grep, cut, sort, sed ve awk.
Task 16Çıktı yönlendirme
Normalde komutun sonucu ekrana yazılır. Yönlendirmeyle bu sonucu bir dosyaya gönderebilir ya da bir dosyayı komuta girdi yapabilirsin.
| İşleç | İşi |
|---|---|
> |
çıktıyı dosyaya yazar; dosyayı önce sıfırlar |
>> |
çıktıyı dosyanın sonuna ekler |
< |
dosyayı komuta girdi olarak verir |
2> |
yalnızca hataları dosyaya yazar |
2>&1 |
hataları normal çıktıyla birleştirir |
Üç akış vardır: stdin (0) girdi, stdout (1) normal çıktı, stderr (2) hata çıktısı.
find / -name x 2>/dev/null     # hataları gösterme
komut > log.txt 2>&1           # çıktı ve hata aynı dosyaya
/dev/null bir "kara delik"tir: oraya yazılan her şey kaybolur. 2>/dev/null "hataları gösterme, yut" demektir; tarama çıktısını temiz tutmak için güvenlikte sürekli kullanılır.
Dene: find / -name bayrak.txt ile find / -name bayrak.txt 2>/dev/null çıktılarını karşılaştır.
Task 17Boruları birleştir
Linux'un asıl gücü küçük komutları boru (|) ile birbirine bağlamaktır: bir komutun çıktısı, sonrakinin girdisi olur.
sort kullanicilar.txt: satırları sıralarsort kullanicilar.txt | head -n 1: sıralanmış listenin ilk satırısort kullanicilar.txt | uniq | wc -l: kaç farklı ad var?cat sifreli.txt | base64 -d: Base64 ile kodlanmış metni çözer
Base64 bir şifreleme değildir; yalnızca bir kodlamadır ve herkes çözebilir. Gizli bilgiyi Base64 ile "saklamak" sık yapılan bir hatadır.
Task 18Log analizi: boru zinciri
Boru (|) "soldaki komutun çıktısını sağdaki komuta girdi olarak ver" demektir. Küçük araçları zincirleyip büyük işler yaparsın:
grep "x": x geçen satırları süzercut -d":" -f1: sütun keser;-dayracı,-f1birinci alanı seçersort: sıralar;-nsayısal,-rtersuniq -c: tekrarları sayar (öncesortgerekir)wc -l: satır sayar (-wkelime,-cbayt)head -5: zincirin sonunda "en üstteki 5"i alır
Gerçek bir senaryo: bir web sunucusu günlüğünde en çok istek yapan IP adresini bulmak.
cut -d" " -f1 erisim.log   # 1) her satırın ilk sütunu = IP
  | sort                   # 2) aynı IP'ler yan yana gelsin
  | uniq -c                # 3) her IP kaç kez geçiyor
  | sort -rn               # 4) en çoktan aza sırala
  | head -5                # 5) ilk beşi al
Ev dizinindeki erisim.log dosyası bu tür bir günlüktür. Zinciri tek satırda yaz ve dene.
Task 19Komut zincirleme: ; && || &
Birden fazla komutu tek satırda birleştirmenin yolları. Çoğu çıkış kodunu kullanır: komut başarılıysa $? 0'dır, hata varsa 0 değildir.
| İşleç | Anlamı |
|---|---|
; |
sırayla; sonuç ne olursa olsun sıradakine geç |
&& |
VE: soldaki başarılıysa sağdaki çalışır |
|| |
VEYA: soldaki başarısızsa sağdaki çalışır |
& |
komutu arka plana atar, terminal serbest kalır |
apt update && apt upgrade                    # liste tazelenirse yükselt
ping -c 1 host && echo UP || echo DOWN       # erişilirse UP, erişilmezse DOWN
mkdir yedek && cd yedek                      # klasör oluştuysa içine gir
grep "Failed" auth.log || echo temiz         # hiç bulamazsa "temiz"
sleep 60 &                                   # 60 saniye bekle, arka planda
Karıştırma: | (boru) veri taşır. &&, || ve ; ise "çalışsın mı?" kararıdır. Tek & arka plan, çift && VE demektir.
Task 20Metin işleme: sed ve awk
grep ve cut yetmediğinde iki güçlü araç var. İkisi de her satırı tek tek işler. (Bu alıştırma terminalinde sed ve awk yok; bunları kendi Linux'unda dene.)
sed: bul/değiştir, satır sil
| Komut | Anlamı |
|---|---|
sed 's/eski/yeni/g' dosya |
s değiştir, g satırdaki bütün eşleşmeler (g yoksa yalnızca ilki) |
sed -n '10,20p' dosya |
-n otomatik yazdırmayı kapatır, p yazdırır: 10-20. satırlar |
sed '/^#/d' config |
# ile başlayan satırları siler (yorumları atar) |
sed -i 's/a/b/g' dosya |
-i dosyayı kalıcı değiştirir; dikkatli kullan |
awk: sütun seç, koşul uygula
| Komut | Anlamı |
|---|---|
awk '{print $1, $4}' log |
1. ve 4. sütun; $0 bütün satır |
awk -F: '{print $1}' /etc/passwd |
ayraç :; kullanıcı adları |
awk -F: '$3>=1000 {print $1}' /etc/passwd |
UID'i 1000 ve üzeri: normal kullanıcılar |
awk '{s+=$1} END {print s}' |
birinci sütunu topla, sonda yazdır |
Önceki görevin zinciri awk ile şöyle de yazılır: awk '{print $1}' access.log | sort | uniq -c | sort -rn | head -5
Module 5 · Dosya izinleri ve sahiplik
rwx, sayısal izinler (755, 644), chmod ve chown, ve özel izinler: SUID, SGID, sticky bit.
Task 21İzinler: kim neyi yapabilir?
ls -l çıktısının başındaki -rw-r--r-- gibi dizge izinleri gösterir. İlk karakterden sonra üçer üçer okunur: sahibi, grubu, diğer herkes. Harfler: r okuma, w yazma, x çalıştırma.
ls -l /etc/shadow: parolaların özetlerinin durduğu dosyanın izinlerine bak, sonracatile okumayı denechmod +x betik.sh: dosyaya çalıştırma izni verirsudo: komutu yönetici (root) olarak çalıştırır; herkes kullanamaz
Bir sisteme sızan saldırganın ilk işlerinden biri, izinleri gevşek bırakılmış dosyaları aramaktır.
Task 22İzinleri sayıyla okumak: chmod ve chown
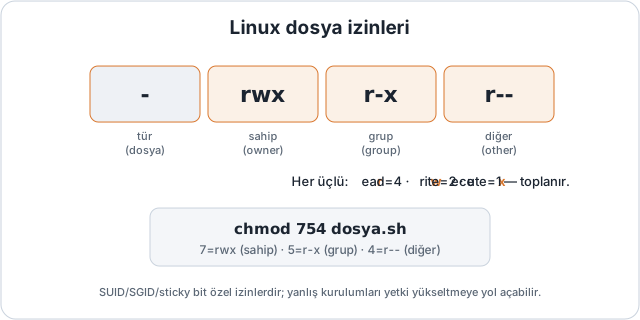
Her harfin bir sayı karşılığı vardır: r = 4, w = 2, x = 1. Her grup (sahip, grup, diğerleri) için toplanır: rwx = 7, rw- = 6, r-x = 5, r-- = 4.
- rwx r-x r--   1 root root ... betik.sh
↑  ↑   ↑   ↑
tür sahip grup diğerleri    (tür: - dosya, d klasör, l bağlantı)
| Sayı | İzin | Ne için |
|---|---|---|
| 755 | rwxr-xr-x |
betik, program |
| 644 | rw-r--r-- |
normal dosya |
| 600 | rw------- |
gizli dosya (SSH anahtarı) |
| 777 | rwxrwxrwx |
herkes her şeyi yapar: tehlike |
chmod iki biçimde yazılır. Sayısal: chmod 755 betik.sh (üç rakam: sahip, grup, diğerleri). Sembolik: chmod +x betik.sh herkese çalıştırma ekler, chmod u+x yalnızca sahibe, chmod go-w grup ve diğerlerinden yazmayı alır. -R klasöre özyinelemeli uygular.
chown sahip:grup dosya sahibi değiştirir (root gerekir): chown root:ekip dosya. Yalnızca grup için chgrp.
777 neden tehlikeli? Herkes dosyayı değiştirebilir; en az ayrıcalık ilkesine aykırı, klasik bir güvenlik açığıdır.
Task 23Özel izinler: SUID, SGID, sticky bit
Normal rwx'in ötesinde üç özel bit vardır; güvenlik denetiminde ilk bakılan yerlerdendir.
- SUID (4000): dosya, onu çalıştıranın değil sahibinin yetkisiyle çalışır. Örnek:
passwd. Kötü yapılandırılırsa yetki yükseltme yolu olur.ls -l'de sahibinxyerindesgörünür:-rwsr-xr-x. - SGID (2000): grubun yetkisiyle çalışır; bir dizinde yeni dosyalar dizinin grubunu alır. Ekip paylaşımında kullanılır.
- Sticky bit (1000): bir dizindeki dosyayı yalnızca sahibi silebilir. Örnek:
/tmp(drwxrwxrwt).
find / -perm -4000 2>/dev/null     # sistemdeki bütün SUID dosyaları
chmod u+s dosya                    # SUID ver
chmod +t /paylasim                 # sticky bit ver
find / -perm -4000 ile beklenmedik SUID dosyaları aramak hem saldırganın hem savunanın standart kontrolüdür. passwd, sudo, su, mount gibi dosyaların SUID olması normaldir; listede başka bir şey görürsen dikkat et.
Module 6 · Kullanıcı ve süreç yönetimi
Kullanıcılar nerede tutulur, sudo ile yetki, çalışan süreçleri görmek ve sonlandırmak, günlükler ve zamanlanmış görevler.
Task 24Kullanıcılar ve gruplar
Linux çok kullanıcılı bir sistemdir. Bilgiler üç dosyada tutulur:
/etc/passwd: kullanıcı bilgisi (herkes okur, parola yoktur)/etc/shadow: parola özetleri (yalnızca root)/etc/group: gruplar ve üyeleri
Parolalar düz metin değil, geri döndürülemez özet (hash) olarak saklanır; root bile okuyamaz, yalnızca sıfırlar.
/etc/passwd'in bir satırı:
ogrenci:x:1000:1000:Ogrenci:/home/ogrenci:/bin/bash
ad : x (parola shadow'da) : UID : GID : açıklama : ev dizini : kabuk
Komutlar: whoami kim olduğum, id UID/GID ve gruplar, groups üye olduğum gruplar, useradd -m <ad> ev dizinli yeni bir kullanıcı açar, userdel -r ev dizini dahil siler, passwd [kullanıcı] parola belirler.
root ve sudo: root, UID'i 0 olan ve bütün yetkilere sahip kullanıcıdır. Sürekli root olmak yerine sudo ile tek komutu yükseltmek doğrusudur: hata riskini azaltır ve /var/log/auth.log'a iz bırakır.
Task 25sudo ve yetki yönetimi
Linux'ta güç yetkidir: kim, neyi root olarak yapabilir? Bunu doğru kurmak hem sistem yönetiminin hem güvenlik denetiminin kalbidir.
sudo komut: tek komutu root yetkisiyle çalıştırır ve iz bırakır.sudo -l: "ben neyi yapabilirim?" Kullanıcının sudo ile çalıştırabildiklerini listeler; yetki denetiminin ilk adımı.usermod -aG sudo kullanici: kullanıcıyı gruba ekler.-Ggrup,-aekle demektir. Dikkat:-aolmadan kullanıcının diğer grupları silinir!visudo:/etc/sudoersdosyasını güvenli açar; kaydetmeden önce söz dizimini denetler.sudo !!son komutu root olarak tekrarlar;su - kullanicibaşka kullanıcıya geçer.
Savunma (en az ayrıcalık): sudo -l çıktısı bir sistem denetiminin ilk durağıdır. Herkese tam ALL yetkisi, NOPASSWD ve gereğinden geniş izinler zayıflıktır. Yalnızca gereken komuta, gereken kişiye izin ver.
Task 26Süreçler
Çalışan her program bir süreçtir ve benzersiz bir PID (süreç numarası) taşır. Önce görürüz, sonra gerekirse sonlandırırız.
ps aux: bütün süreçler (abütün kullanıcılar,uayrıntılı,xterminalsiz olanlar da)ps -e | grep adya da kısacapgrep ad: isme göre bultop/htop: canlı izleme; en çok CPU ve bellek kullananı görürsün,qile çıkılırkill PIDsüreci kapatır;pkill adisimle,killall adhepsini
USER PID %CPU %MEM VSZ RSS STAT START TIME COMMAND
kill PID SIGTERM (15) gönderir: "lütfen düzgünce kapan"; önce bunu dene. kill -9 PID SIGKILL gönderir: "hemen öldür"; veri kaybı olabilir, son çare.
Arka plan: komut & arka planda başlatır, Ctrl+Z duraklatır, jobs listeler, fg öne alır, nohup komut & terminal kapansa da çalıştırır.
Task 27Sistem günlükleri: journalctl ve /var/log
"Ne oldu, ne zaman oldu?" sorusunun cevabı günlüklerdedir. systemd kullanan modern sistemlerde bütün kayıtlar tek yerde toplanır: journalctl. Mavi takımın gözü burasıdır.
journalctl: bütün sistem günlüğü;-een yeniye gider,-rters sıralarjournalctl -u ssh: yalnızca bir servisin (unit) kayıtlarıjournalctl -f: canlı takip (tail -fgibi)--since "1 hour ago",--since todayzaman süzgeci;-p erryalnızca hatalar
journalctl -u ssh -f | grep "Failed password" # başarısız SSH girişlerini canlı izle
Klasik günlük dosyaları: /var/log/auth.log, /var/log/syslog, /var/log/kern.log.
Modül 8'e köprü: günlükler yerelde değiştirilebilir. Bu yüzden ciddi sistemlerde kayıtlar anında merkezî bir sunucuya gönderilir; saldırgan yereli temizlese de merkezde iz kalır.
Task 28Zamanlanmış görevler: cron
Bir komutu belirli zamanlarda otomatik çalıştırmak: yedek almak, günlük temizlemek, tarama yapmak. Bu işi cron yapar.
crontab -e: kullanıcının görev tablosunu düzenlercrontab -l: görevleri listeler; denetimde "burada beklenmedik ne var?" diye bakılır
Beş alanlı zamanlama: dakika saat gün ay haftanın-günü ve ardından komut. * "her" demektir.
0 3 * * *     /yol/yedek.sh   # her gün saat 03:00'te
*/15 * * * *  komut           # her 15 dakikada bir
0 9 * * 1     komut           # her pazartesi 09:00 (1 = pazartesi)
Modern alternatif: systemd zamanlayıcıları (systemctl list-timers).
Savunma (kalıcılık): saldırganlar sisteme yeniden dönebilmek için gizli cron görevleri bırakır. Bu yüzden crontab -l, /etc/cron* ve systemctl list-timers düzenli denetlenir; beklenmedik bir görev uyarı işaretidir.
Module 7 · Paket, ağ ve sistem
Yazılım kurmak (apt, git, wget), ağ komutları (ip, ss, ping), uzak bağlantı, arşivler ve sistem bilgisi (uname, df, free).
Task 29Paket yönetimi ve indirme
Yazılımı tek tek dosya indirerek değil, paket yöneticisiyle kurarız; bağımlılıkları da o halleder.
sudo apt update: paket listesini yeniler. Yazılımı güncellemez; "nelerin yeni sürümü var" bilgisini tazeler. Kurulumdan önce çalıştırılır.sudo apt upgrade: kurulu paketleri yükseltir;-ybütün sorulara "evet" der.sudo apt install nmap: paketi bağımlılıklarıyla kurar; birden fazla da olur:apt install nmap nikto.apt removekaldırır,apt search kelimedepoda arar.git clone <url>: bir GitHub deposunu bütün klasörüyle indirir; apt'te olmayan araçlar için ana yol.wget <url>ya dacurl -O <url>tek dosya indirir;curl -Iyalnızca başlıkları getirir.
Güvenlik: indirdiğin her betiği çalıştırmadan önce oku. curl ... | bash internetten gelen kodu okumadan doğrudan çalıştırır; kaynak kötü niyetliyse makinende istediğini yapar. Önce indir, incele (tedarik zinciri saldırısı).
Task 30Ağ komutları
"Makinemin IP'si ne, nereye bağlı, hangi portlar açık?" Bu üç soru hem ağ yönetiminin hem güvenliğin temelidir.
ip a: IP adresleri ve arayüzler (eski karşılığıifconfig)ip r: yönlendirme tablosu; internete çıkış kapısı (ağ geçidi, gateway)ss -tulpn: dinleyen portlar.tTCP,uUDP,ldinleyenler,psüreç adı,nsayısal (eskisinetstat)ping -c 4 hedef: erişim testi;-c 4dört paket gönderip dururdig alan +short: DNS sorgusu, alan adını IP'ye çevirircurl ifconfig.me: modeminin internete göründüğü genel IP
Sorun giderme sırası (katman katman): ip a (IP var mı?) → ping ağ geçidi (yerel ağ?) → ping 8.8.8.8 (internet?) → dig (DNS?).
Ağ konusunu daha ayrıntılı Network 101 odasında çalışabilirsin.
Task 31Uzak bağlantı ve arşivler: ssh, scp, tar
Sunuculara neredeyse her zaman SSH ile bağlanırsın: şifreli, uzak bir terminal.
ssh kullanici@sunucu: uzak makinede oturum açar-p 2222farklı port (varsayılan 22),-i anahtarparola yerine anahtar dosyasıyla girişssh-keygen -t ed25519: anahtar çifti üretir (özel ve açık);ssh-copy-idaçık anahtarı sunucuya kurarscp rapor.txt kullanici@sunucu:/home/kullanici/yerelden uzağa,scp kullanici@sunucu:/var/log/syslog .uzaktan yerele kopyalar
Arşivleme ve sıkıştırma:
tar -czvf ad.tar.gz dizin/: oluştur (ccreate,zgzip,vayrıntılı,fdosya adı hemen ardından)tar -xzvf ad.tar.gz: çıkar (xextract); belirli yere-C /hedeftar -tzvf ad.tar.gz: çıkarmadan içeriğini listelezip -r a.zip dizin/unzip a.zip; tek dosya içingzip/gunzip
Ezber: czf oluştur, xzf çıkar; f hep en sonda. Güvenlik: indirilen arşivleri önce -t ile listele, sonra ayrı bir dizinde aç; arşivdeki ../ gibi yollar dosyayı beklenmedik yere yazabilir (path traversal).
Savunma tarafı Modül 11'de: parola yerine anahtarla giriş, root ile doğrudan girişi kapatmak, fail2ban.
Task 32Sistem bilgisi
Bir sisteme bağlanınca ilk iki dakikada sorulanlar: hangi işletim sistemi, hangi çekirdek, ne kadar disk ve bellek, yük ne durumda?
uname -a: çekirdek ve sistem bilgisi;uname -ryalnızca çekirdek sürümücat /etc/os-release: dağıtım adı ve sürümüdf -h: disk doluluğu (-hokunur birim);lsblkdiskleri ağaç olarak gösterirfree -h: bellek; "available" sütunu gerçekte kullanılabilir olanı gösteriruptime: açık kalma süresi ve yük; sondaki üç sayı son 1, 5 ve 15 dakikanın ortalama yüküdürsystemctl status ssh: servis durumu;start,stop,enableile başlat, durdur, açılışa ekle
İşlemci ve bellek ayrıntısını bile bir dosyadan okuruz: cat /proc/cpuinfo, cat /proc/meminfo. Linux'ta her şey dosyadır.
Module 8 · Bash ipuçları ve geçmiş
Güç kullanıcısı kısayolları, geçmişin (history) nasıl çalıştığı ve bir güvenlik dersi: ~/.bash_history neden delil sayılmaz?
Task 33Güç kullanıcısı ipuçları ve betiğe ilk bakış
| Komut | İşi |
|---|---|
alias ll='ls -lah' |
kısayol komut tanımlar |
!$ |
önceki komutun son argümanı |
touch dosya{1..5}.txt |
süslü parantezle çoğaltır |
komut | tee dosya |
hem ekrana hem dosyaya yazar |
find ... | xargs komut |
bulunanlara komut uygular |
watch -n 2 df -h |
komutu 2 saniyede bir tekrarlar |
Ctrl+Z, bg, fg |
işi durdur, arka plana at, öne al |
tmux |
bağlantı kopsa da süren oturum |
Kalıcı alias'lar ~/.bashrc (zsh'ta ~/.zshrc) dosyasına yazılır; her yeni terminalde otomatik yüklenir: echo "alias ll='ls -lah'" >> ~/.bashrc
Bash betiği (kısa bakış). Öğrendiğin komutları bir dosyaya koyup çalıştırılabilir yaparsan bu bir betik (script) olur:
#!/bin/bash          # 1) shebang: "bunu bash çalıştırsın" (ilk satır)
AD="dunya"           # 2) değişken (= işaretinin iki yanında boşluk YOK)
echo "Merhaba $AD"   # 3) $ ile değerini kullan
chmod +x script.sh ile çalıştırılabilir yap, ./script.sh ile çalıştır (./ "bu dizindeki" demektir, çünkü bulunduğun dizin PATH'te değildir). if, for, fonksiyonlar ve argümanlar Bİ'SİBER otomasyon eğitiminin konusu.
Task 34Geçmiş nasıl çalışır ve neden güvenilmez?
Yazdığın komutlar ~/.bash_history (zsh'ta ~/.zsh_history) dosyasına kaydedilir. Ama bu davranış ayarlanabilir; bu yüzden kabuk geçmişi bir denetim kaydı değildir.
- Başında boşluk olan komut geçmişe düşmeyebilir: bash'te
HISTCONTROL=ignorespace, zsh'tasetopt HIST_IGNORE_SPACEaçıksa. Meşru amacı, parola ya da API anahtarı içeren tek seferlik bir komutu geçmişe yazmamaktır. HISTSIZE=0geçmiş hiç tutulmaz;unset HISTFILEoturum diske yazılmaz.- Dosya elle düzenlenebilir ya da silinebilir; kullanıcıya özeldir ve her kabuğun geçmişi ayrıdır.
Sonuç: geçmiş kolaylık içindir, kanıt için değil.
Mavi takım dersi: ciddi sistemlerde denetim kabuk geçmişine bırakılmaz. Gerçek kayıt için auditd, süreç muhasebesi ve merkezî loglama (kayıtlar anında başka bir sunucuya gönderilir) kullanılır. Saldırgan yerel geçmişi değiştirse de merkezî kayıtta iz kalır. Bir mekanizmanın nasıl atlatılabildiğini bilmek, onu doğru kurmanın ön şartıdır.
Module 9 · Siber güvenlik araçları
Keşif, web, parola ve trafik araçları: ne işe yararlar, nasıl kullanılırlar ve her birinin karşısındaki savunma nedir.
Task 35Önce etik ve yasa
Bu araçlar güçlüdür. Tek meşru kullanım alanı: kendi sistemlerin ya da yazılı izinli hedefler, izole bir laboratuvarda.
Kurallar: yetkisiz hiçbir sistemde test yapılmaz. Kendi laboratuvarını kur (Metasploitable, DVWA) ya da açıkça izin veren platformları kullan (TryHackMe, Hack The Box). Erişilen veri sızdırılmaz, zarar verilmez.
Türkiye'de: Türk Ceza Kanunu'nun 243-245. maddeleri bilişim sistemine izinsiz girmeyi, verileri ele geçirmeyi ve bozmayı suç sayar. KVKK (Kişisel Verilerin Korunması Kanunu) kişisel verileri korur. Test = yazılı izin + belirli kapsam.
Altın kural: bu becerileri öğrenmenin amacı savunmayı güçlendirmektir. İzinsiz bir sistemde bu araçları kullanmak suçtur; aracın gücü sorumluluğu da getirir.
Task 36Keşif, web, parola ve trafik araçları
Keşif ve tarama (yalnızca izinli ve izole ortamda):
nmap <hedef>: açık portları ve servisleri bulur.-sVservis sürümü,-p-bütün 65535 port,-p 80,443belirli portlar,-sCvarsayılan betikler,-Oişletim sistemi tahmini,-snport taramadan yalnızca "ayakta mı?"nc -vz hedef 22: netcat ile tek port testiwhois alankayıt bilgisi,dig alan +shortDNS,theHarvester -d alan -b allaçık kaynaktan e-posta ve alt alan adı toplar
Web: whatweb teknoloji tespiti, gobuster dir -u <url> -w <liste> gizli dizin bulma, ffuf -u http://hedef/FUZZ -w <liste> hızlı deneme, nikto -h http://hedef bilinen zafiyet taraması, Burp Suite tarayıcı ile sunucu arasına girip istekleri gösteren vekil (proxy).
Parola ve özet (hash): hashid <hash> özetin türünü tanır, john --wordlist=liste hash.txt ve hashcat -m <tür> hash.txt liste zayıf parolaları bulur. Yalnızca sana ait özetler üzerinde, denetim amacıyla.
Trafik: tcpdump -i eth0 port 80 paket yakalar, Wireshark grafik arayüzle inceler, ss -tulpn dinleyen portları gösterir.
Her birinin savunması: port taraması IDS/IPS (Suricata, Snort) ve güvenlik duvarı kayıtlarında görünür; gereksiz servisleri kapat. Dizin denemeleri web günlüğünde 404 patlaması olarak görünür; WAF ve istek sınırlama yavaşlatır. Parolada asıl ders savunmadır: uzun ve benzersiz parolalar (parola yöneticisi), MFA, bcrypt/argon2 gibi yavaş özetler, giriş deneme sınırı.
Bu terminalde nmap yalnızca kendi makinene (localhost) karşı çalışır: nmap -sV localhost
Module 10 · Ağ trafiği ve bağlantı
Bir web sitesine bağlanırken aslında ne oluyor? HTTP'yi elle konuşmak, TCP el sıkışması, paket yakalama ve TLS sertifikası.
Task 37HTTP'yi elle konuşmak, el sıkışma ve TLS
HTTP düz metin bir konuşmadır. Tarayıcı olmadan nc ile sunucunun 80. portuna bağlanıp isteği elle yazabilirsin:
printf "HEAD / HTTP/1.1\r\nHost: google.com\r\n\r\n" | nc google.com 80
HEAD / yalnızca başlıkları ister, Host: hangi siteyi istediğini söyler, \r\n\r\n (boş satır) "istek bitti" işaretidir. nc -vz alan 80 ise yazı göndermeden port testi yapar: -v ayrıntılı, -z yalnızca "açık mı?" bakar.
Cevabın ilk satırı durum kodudur: 200 başarılı, 301 yönlendirme, 404 yok, 500 sunucu hatası. Başlıklar da konuşur: Server sürüm sızdırabilir (keşif!), Strict-Transport-Security (HSTS) "beni her zaman HTTPS ile çağır", X-Frame-Options clickjacking koruması.
TCP üçlü el sıkışması. Veri akmadan önce taraflar bağlantı kurar:
| No | Yön | Paket | Anlamı |
|---|---|---|---|
| 1 | istemci → sunucu | SYN | "bağlanalım mı?" |
| 2 | sunucu → istemci | SYN, ACK | "tamam, ben de" |
| 3 | istemci → sunucu | ACK | "anlaştık" |
| 4 | istemci → sunucu | HTTP | artık veri akıyor |
Yarım kalan SYN'ler bir SYN flood (hizmet engelleme) işareti olabilir.
sudo tcpdump -i eth0 -n port 80     # -n DNS çözme yok, port 80 yalnızca HTTP
sudo tcpdump -i eth0 -A port 80     # -A paket içeriğini metin olarak göster
sudo tcpdump -i eth0 -w yakala.pcap # dosyaya kaydet, sonra Wireshark'ta aç
80 (HTTP) şifresizdir: yukarıdaki istek ağdaki herkesçe okunabilir. İşte bu yüzden HTTPS gerekir.
HTTPS = HTTP + TLS (443. port). TLS trafiği şifreler ve sunucunun gerçekten o site olduğunu sertifikayla kanıtlar: openssl s_client -connect google.com:443. Güven zinciri: sitenin sertifikası (leaf) → ara kurum (intermediate) → kök otorite (root CA). Çıktıda TLSv1.3 güncel sürümü, Verify return code: 0 (ok) sertifikanın geçerli olduğunu gösterir. Sahte bir sertifikada 0 değil, bir hata kodu (örneğin 21) görürdün.
Bir siteye girerken perde arkasında sıra şudur: TCP → TLS → HTTP.
Module 11 · Sistem sertleştirme ve savunma
Eğitim boyunca "saldırıyı anla" dedik; şimdi öbür yarısı: bir Linux sistemini nasıl sağlamlaştırır ve izleriz?
Task 38Temel sistem sertleştirme
Bir sistemi sağlamlaştırmanın dört temel adımı; hepsi önceki modüllerdeki komutların üstüne oturur.
- Güncel tut:
sudo apt update && sudo apt upgrade. Bilinen açıkların çoğu eski yazılımdan; en ucuz ve en etkili savunma. - Güvenlik duvarı (ufw):
ufw allow 22izin ver,ufw denyengelle,ufw enableetkinleştir,ufw statusdurumu göster. - Saldırı yüzeyini küçült:
systemctl disable servisile kullanılmayan servisleri kapat. Çalışmayan servis saldırılamaz. - SSH'ı sertleştir:
/etc/ssh/sshd_configdosyasında root girişini kapat, parola yerine anahtar kullan.
PermitRootLogin no           # root ile doğrudan giriş yok
PasswordAuthentication no    # yalnızca anahtarla giriş
Değişiklikten sonra sudo systemctl restart ssh gerekir; ikinci bir oturumu açık tut ki kendini dışarıda bırakma.
İlke: her açık port, her çalışan servis, her fazladan yetki bir risktir. Savunma = yüzeyi küçültmek + güncel tutmak + girişi zorlaştırmak.
Task 39Savunma ve izleme araçları
Sertleştirme tek seferlik değildir; sistemi sürekli izlemek ve denetlemek gerekir. Mavi takımın günlük araç çantası:
- fail2ban: günlükleri (örneğin
auth.log) izler; tekrarlayan başarısız girişlerde saldıran IP'yi güvenlik duvarında otomatik engeller. SSH kaba kuvvetine karşı birebir. - auditd: kim, hangi dosyaya, ne zaman dokundu? Kabuk geçmişinin aksine değiştirmesi zordur (Modül 8).
lynis audit system: sistemi tarar, zayıf yapılandırmaları bulur ve sertleştirme önerileri verir. Başlangıç için ideal.- journalctl / merkezî log: sürekli izleme; kayıtlar anında uzak sunucuya gönderilirse yerelde silinemez.
- Bütünlük ve rootkit kontrolü (tanıtım düzeyinde):
chkrootkit,aide --check.
Döngü: sertleştir → izle → tespit et → düzelt ve tekrar. Güvenlik bir ürün değil, süreçtir. Bütün bu araçlar yalnızca kendi ya da izinli sistemlerde çalıştırılır.
Bu sitenin kendisi de aynı ilkelerle korunur: giriş sayfası birkaç hatalı denemeden sonra kilitlenir; fail2ban'ın yaptığının uygulama içindeki hâli.
Task 40Hızlı başvuru ve buradan sonrası
Eğitimin özeti tek tabloda:
| Konu | Komutlar |
|---|---|
| Gezinme | pwd cd ls -la cd .. cd - |
| Dosya | mkdir -p touch cp -r mv rm -r |
| Oku / ara | cat less head tail -f grep find |
| Joker | * ? [abc] [a-z] {a,b} |
| Operatör | ; && || & | |
| Metin | cut -d sort uniq -c wc -l sed awk |
| Yönlendir | > >> 2>/dev/null tee |
| İzin | chmod 755 +x chown (r4 w2 x1) |
| Bilgi | ln -s file stat du -sh tree which |
| Ortam | echo $PATH export env $HOME |
| Kullanıcı | whoami id sudo sudo -l useradd usermod -aG |
| Süreç | ps aux top pgrep kill kill -9 jobs fg |
| Paket | apt update/install git clone wget curl |
| Ağ | ip a ip r ss -tulpn ping dig |
| Uzak | ssh user@host -p -i scp |
| Arşiv | tar -czvf tar -xzvf zip unzip |
| Sistem | uname -a df -h free -h uptime |
| Günlük | journalctl -u -f /var/log/auth.log |
| Zaman | crontab -e -l (dk sa gün ay hafta) |
| Keşif | nmap -sV nc -vz tcpdump find -perm -4000 |
| Savunma | ufw fail2ban auditd lynis |
Pratik: OverTheWire (Bandit) Linux için, TryHackMe rehberli, Hack The Box gerçekçi, VulnHub indirilebilir hedefler. Başvuru: man sayfaları, The Linux Command Line (ücretsiz), explainshell.com, Arch Wiki. Sonraki adım: bash betik yazımı, ağ güvenliği, web güvenliği (OWASP), Bİ'SİBER kırmızı takım eğitimi.
Saldırıyı anla, savunmayı güçlendir. Bütün pratik yalnızca sana ait ya da açıkça izin verilmiş laboratuvarlarda.